НАЙСОС ЛИНУКС: как Не пересборка RHELL оказалась RHEL — актуализация 2026
НАЙСОС ЛИНУКС: как Не пересборка RHELL оказалась RHEL
Архивное переиздание с актуализацией. Оригинал опубликован на Habr (≈2026), автор — неизвестен. оригинал доступен на Habr по состоянию на ноябрь 2026. Ниже — редакция ноября 2026: что работает сейчас, что изменилось и как правильно повторить рецепт сегодня. Полный текст оригинала — в конце, без купюр.
TL;DR — версия 2026
К ноябрю 2026 цепочка закрылась: запрет рекламы VPN (2017) → обязанность блокировать запрещённый контент (2017+) → массовые блокировки сервисов (258 за 2025) → закон о «поиске материалов» и удаление самих инструкций (2026).
Оригинал ловил момент старта этой цепочки. К 2026 она замкнулась: по данным РКН, за 2025 год в России заблокировано 258 VPN-сервисов; в 2026 году вступили в силу поправки о «поиске экстремистских материалов», по которым поисковики и мессенджеры обязаны скрывать доступ к запрещённому, а раздача инструкций по обходу начинает приравниваться к «пропаганде средств обхода»; российские сайты и сами хабр-авторы начали массово удалять статьи о VPN (статьи отдают HTTP 451 «удалена по юридическим причинам») — именно поэтому появляются проекты-архивы вроде этого. Сами тексты — теперь исторический документ, и мы сохраняем его именно как документ: читайте, как это выглядело тогда, когда ещё можно было спорить о формулировках.
Статус оригинала
- URL: https://habr.com/ru/articles/977084/
- Статус на Habr: ЖИВА
- Картинки: 7/7 сохранено локально
Что читать первоисточником (не пересказом)
- сам реестр заблокированных (проверки «а что сегодня»);
- решения судов по конкретным сервисам;
- changelog’и Xray/sing-box/Amnezia — там видны «ответы» на каждое нововведение ТСПУ;
- этот архив: 116 переизданных гайдов с историей изменений каждой технологии.
Что произошло между публикацией и 2026
- 2017–2020: обязали VPN-сервисы подключаться к ФСБ-реестру и блокировать запрещённое; отказ = блокировка; “незаконное распространение” запрещено к рекламе;
- 2021–2023: блокировки протоколов и портов, суды с крупными сервисами, «замедления» Twitter/YouTube;
- 2024–2025: по данным РКН, за 2025 год в России заблокировано 258 VPN-сервисов; удаление VPN-статей с хабра пачками (451); уход зарубежных провайдеров;
- 2026: в 2026 году вступили в силу поправки о «поиске экстремистских материалов», по которым поисковики и мессенджеры обязаны скрывать доступ к запрещённому, а раздача инструкций по обходу начинает приравниваться к «пропаганде средств обхода»; практики давления на SEO-агрегаторы «как обойти».
Техническая сторона вопроса (чем ответила сторона обхода)
Каждая волна ограничений рождала волну инструментов: блокировки протоколов → AmneziaWG и REALITY; замедление YouTube → ByeDPI-семейство; блокировки по IP → CDN-фронты и XHTTP-транспорт; за чистку контента в сторе → альтернативные репозитории и Sideloadly. Асимметрия остаётся: закрыть протокол дороже, чем его обфусцировать.
Иллюстрации из оригинала

Что изменилось с ≈2026 года
- новость о «запрещали/не запрещали» устарела в момент публикации — следите за реестром
- формулировки законов менялись: ссылка на первоисточник важнее пересказа
- количество заблокированных сервисов — счётчик, а не константа
Чек-лист 2026
- проверять статус сервиса в реестре на текущую дату
- гайды хранить локально (вот этот архив, например)
- не доверять «VPN-обзорам» на заблокированных доменах-агрегаторах
Вердикт
Мы переиздаём ньюс-статьи как «точки на графике»: каждая фиксирует состояние регуляторной среды в свою дату. Вместе они складываются в полную историю того, как интернет в РФ стал тем, чем он является в 2026 году.
ОРИГИНАЛ СТАТЬИ (без изменений)
Снова привет, Хабр…
В последнее время я слышу про новые отечественные операционные системы, которые обещают перевернуть игру. Обычно я просто скипаю но про НАЙС.ОС сложно молчать.
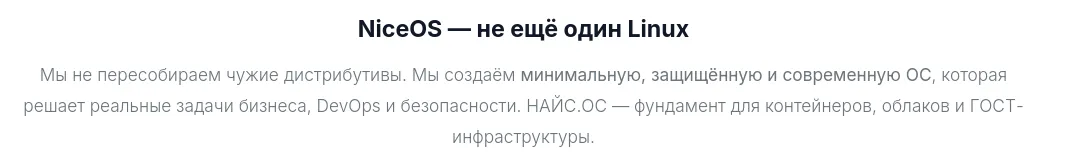
Их лендинг: Мы не пересобираем чужие дистрибутивы, у нас Атомарные обновления Immutable-подход Secure Supply Chain Ready for Production.
Я напрягся, когда увидел слова Инновационная ОС и Госреестр в одном предложении. Особенно когда заявлено, что система не является форком, а представляет собой минимальную базу, созданную с нуля. надо бы скачать ISO, запустить виртуалку и проверить: действительно ли перед нами Русский CoreOS/Talos?
Мы не пересобираем чужие дистрибутивы
Скриншот с сайта
Первое, что бросается в глаза на сайте - громкое заявление:
«NiceOS — не ещё один Linux. Мы не пересобираем чужие дистрибутивы…»
Звучит амбициозно. Заходим на их GitHub. В описании репозитория niceos-docker-image читаем:
«No systemd, tiny deps, tdnf as the package manager…»
Ого, tdnf (Tiny DNF) - это пакетный менеджер из VMware Photon OS. Неужели реально взяли и собрали что-то свое ( Но мы же вроде не пересобираем чужое ) на базе Photon?
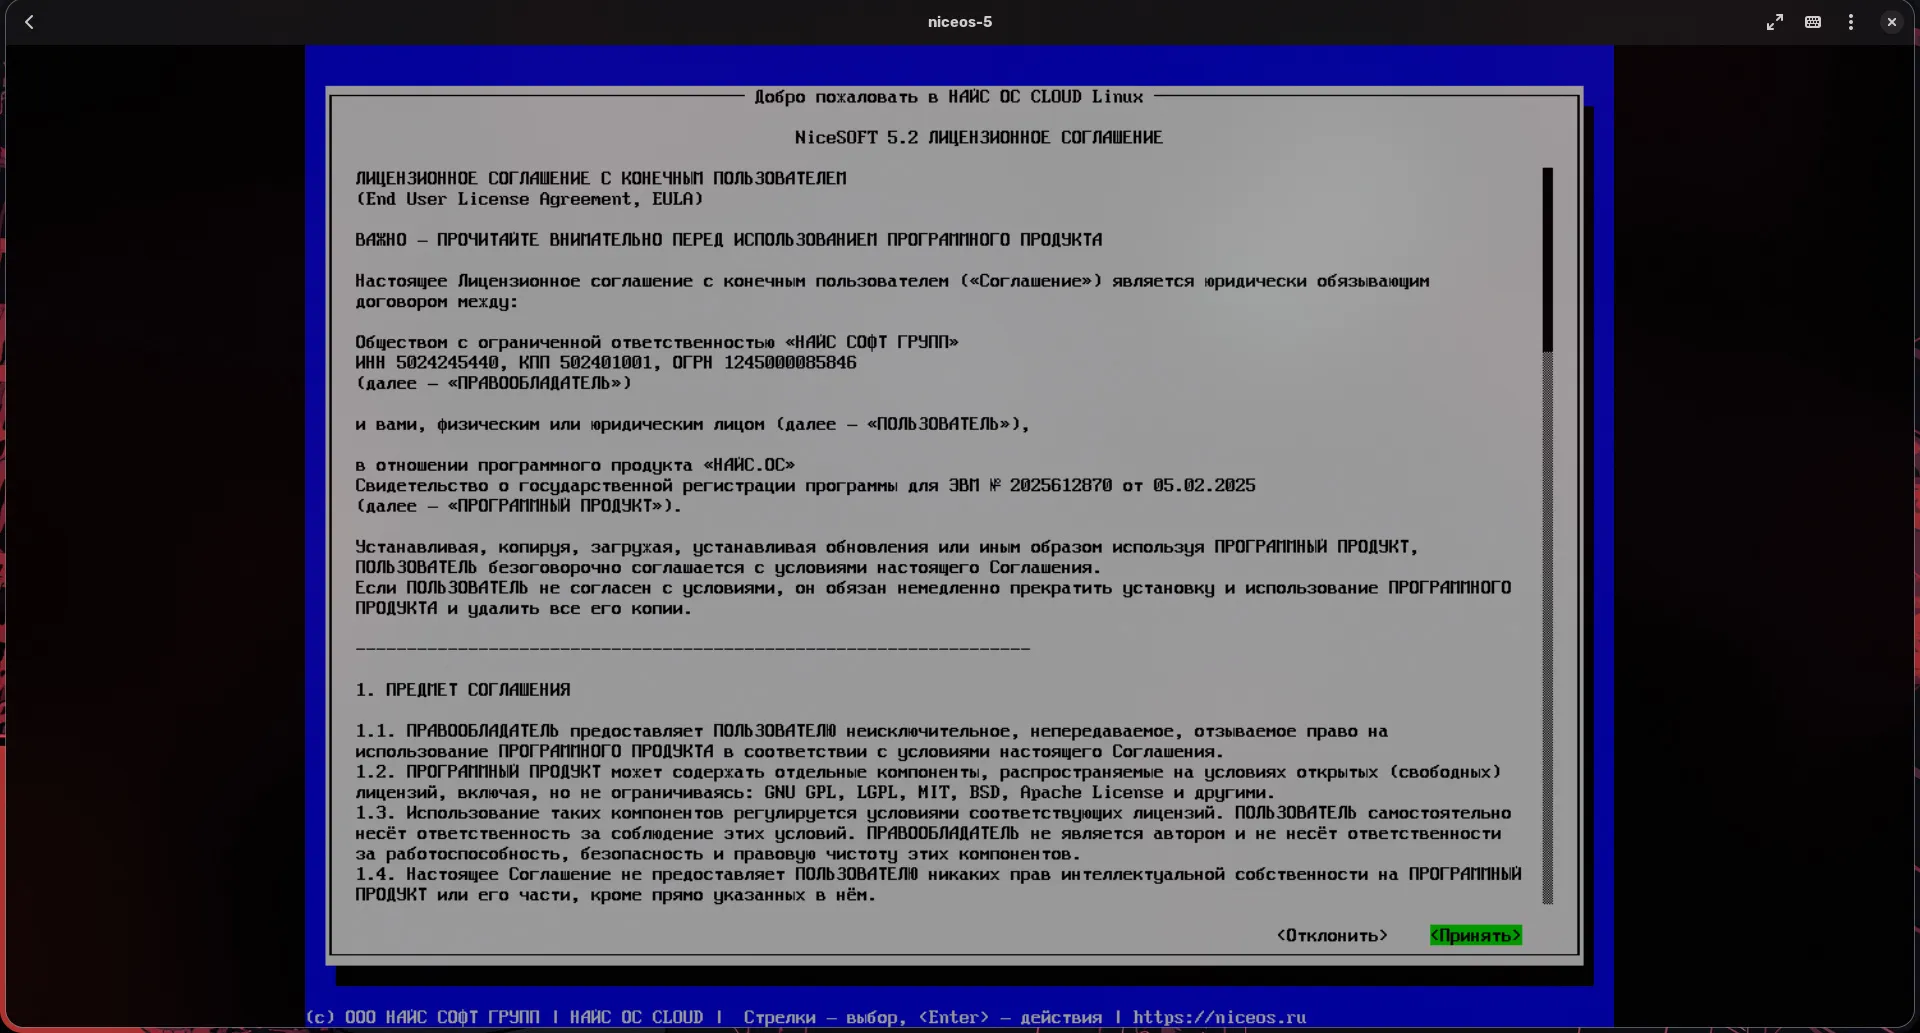
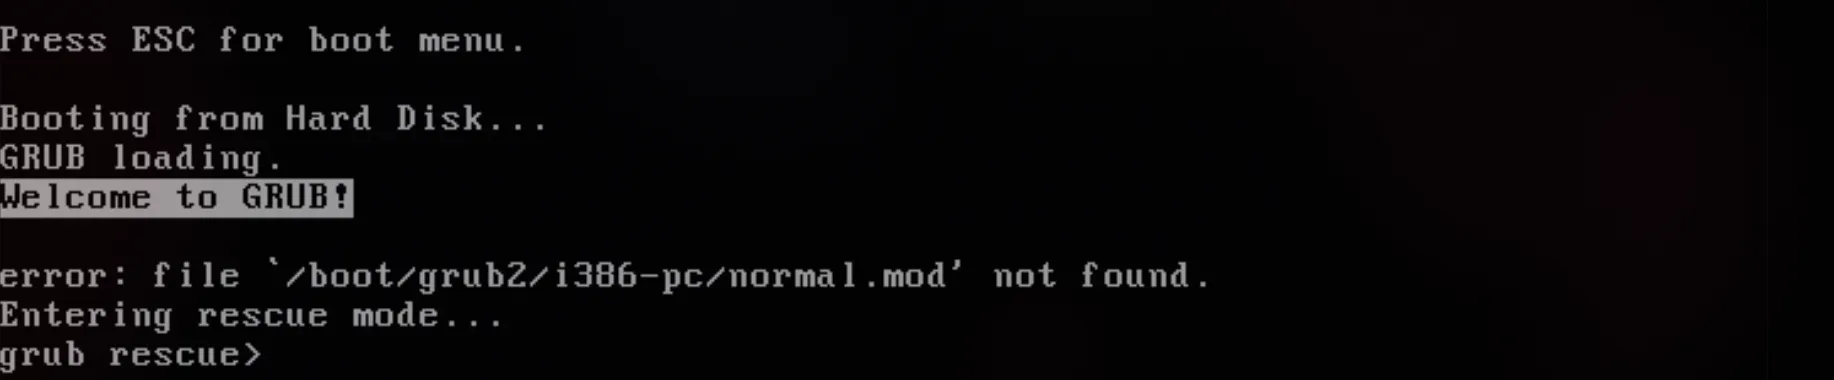
Качаю ISO НАЙС.ОС 5.2. Запускаю установку. И что я вижу?
Anaconda
Это Photon OS Installer, как то не так уж и с нуля. Ладно, инсталлятор можно взять готовый. Загружаемся в систему.
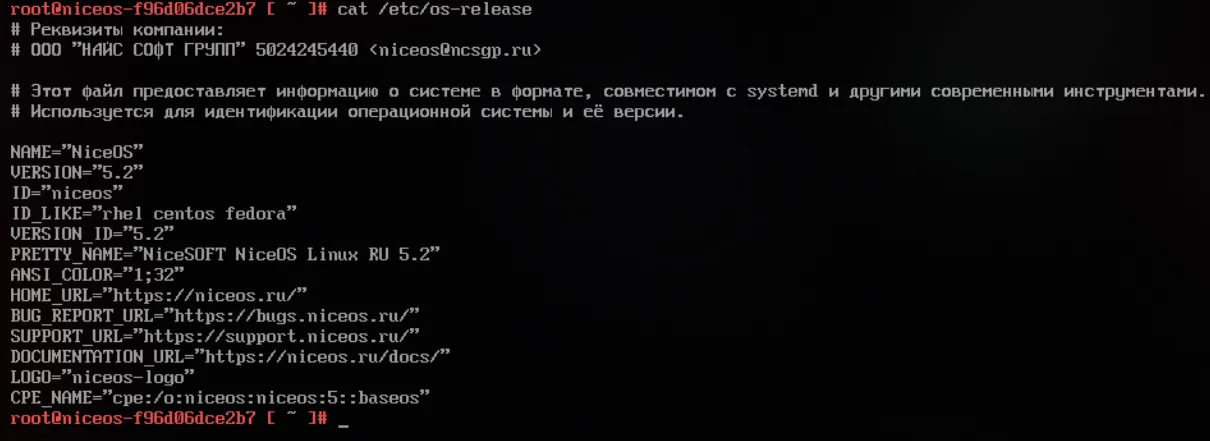
cat /etc/os-release
лог
NAME="NiceOS"
ID_LIKE="rhel centos fedora"
CPE_NAME="cpe:/o:niceos:niceos:5::baseos"
Строка ID_LIKE="rhel centos fedora" - Система сама признается, что она RHEL-совместимая. Пакетный менеджер внутри - обычный dnf, Система инициализации - systemd.
Вывод: Это форк RHEL/CentOS.
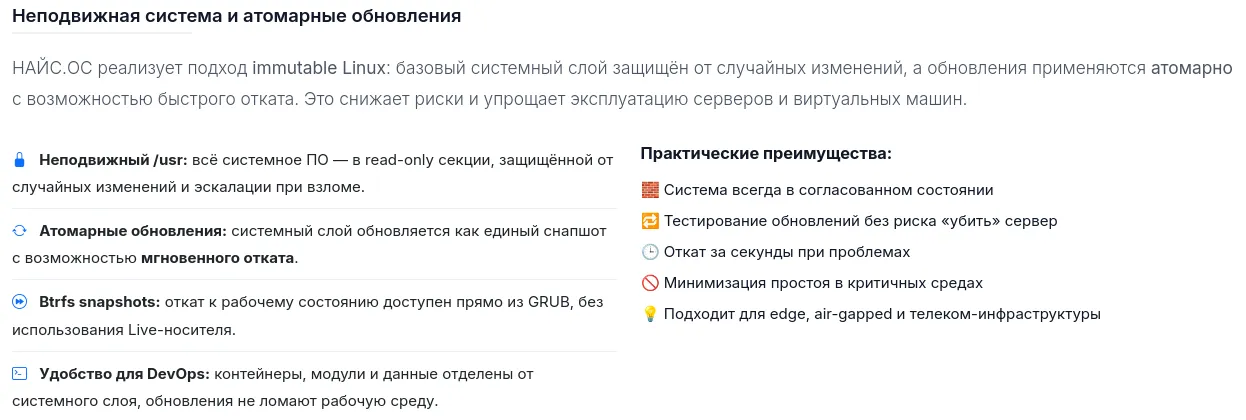
Миф об Иммутабельности
На сайте и в документации нам продают киллер-фичу:
*сайт *
«Immutable-подход — базовая система защищена от случайных изменений… Атомарные обновления… Обновления не ломают систему».
Неизменяемость означает, что корень файловой системы (/ или /usr) смонтирован в режиме Read-Only. Вы физически не можете удалить системные файлы, не переведя систему в специальный режим. Так работают Fedora Silverblue, SteamOS, Talos, И много что еще.
Проверяем НАЙС.ОС:
лог
mount | grep " / "Вывод: /dev/sda3 on / type ext4 (rw,noatime)
Read-Write. Обычная, записываемая файловая система.
Но может, там стоит какая-то хитрая защита на уровне ядра или SELinux, которая не дает трогать систему? Проводим главный тест на иммутабельность. Слабонервным отойти от экранов.
rm -rf /*Система начала удалять сама себя. Через минуту я получил Kernel panic, потому что удалил init.
лог
Вывод: Заявления об Immutable и Атомарности - ложь.
Франкенштейн в продакшене
Ладно, допустим, это просто RHEL. RHEL - это надежно, стабильно, скучно. Но давайте посмотрим на версии пакетов, которые они предлагают для Критической инфраструктуры.
На сайте гордо указано:
GCC 14.3.0
Glibc 2.41
Systemd 257.6
Это Bleeding Edge.
В стабильном RHEL 9 используется GCC 11 и Glibc 2.34.
Glibc 2.41 - это новейшая библиотека, которая может быть несовместима со старым корпоративным софтом (Oracle DB, проприетарные драйверы, 1C).
Вы теряете стабильность Enterprise-дистрибутива (новые пакеты = новые баги)
Вы теряете совместимость (софт, сертифицированный под RHEL, может не запуститься на Glibc 2.41).
Вывод 3: Это свежак, это не надежно
Акт 4. GPL ? не, не слышали
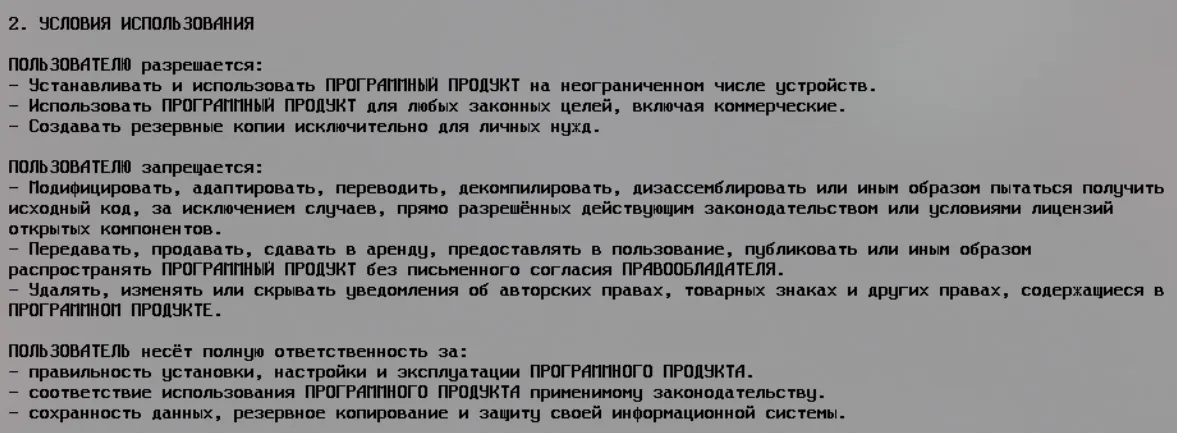
При установке нас встречает EULA (Лицензионное соглашение). И там есть прекрасный пункт 2:
пункт 2
«ПОЛЬЗОВАТЕЛЮ запрещается: …декомпилировать, дизассемблировать или иным образом пытаться получить исходный код…»
Дистрибутив состоит из Ядра Linux, Glibc, Systemd, Coreutils. Всё это - программное обеспечение под лицензией GNU GPL. Лицензия GPL ** запрещает** накладывать ограничения на изучение и модификацию кода. Пункт 6 лицензии GPLv2 гласит: «You may not impose any further restrictions on the recipients’ exercise of the rights granted herein».
Запрещая декомпиляцию ядра Linux, ООО «НАЙС СОФТ ГРУПП» прямо нарушает лицензию авторов ядра. Более того, я не нашел в открытом доступе ни SRPM-пакетов, ни сборочных скриптов для их ISO. GitHub проекта заполнен форками чужих утилит и Docker-файлами, но исходного кода самой ОС там нет.
Сертификаты и Суверенность
Ну и вишенка на торте. Зачем вообще всё это нужно? В документации прямым текстом сказано про Russian Trusted Root CA.
На эту тему у меня есть крутая статья И еще одна даже покруче
Что мы имеем в сухом остатке?
Найсос: это пересборка RHEL/CentOS/Fedora, несмотря на заявления об обратном.
Иммутабельности нет: несмотря на заявления об обратном.
**Атомарности нет: **несмотря на заявления об обратном.
Стабильность под вопросом: использование свежайших пакетов для серверов.
А ну и: Они не удосужились создать отдельную “компанию” в Github
Выводы делайте сами, удачки.
UPD: Вот недавно ТГ канал создал, там способы ускорения и обходы белых списков всякие будут, кто хочет может подписатся t.me/openlibrecommunity Поддержать нас донатом
РУБЛИ. СБП, КАРТА: pay.cloudtips.ru/p/28c476e5
КРИПТА. TON, USDT: UQD_Qc2cxLGe1P4wANi46cKdEvvzyJRrJTYPvGX2KAZDnsDh
КРИПТА, TRC 20, USDT: TYQqdACH5PrScvsMowSyS8JjaaF5wvFf5Q
КРИПТА, BTC: bc1qvw0ts0jk5e5dfj9fdez76j9ck95lqz04fpf02a