Как Durev VPN крадут статьи независимых исследователей для рекламы своего сервиса — актуализация 2026
Как Durev VPN крадут статьи независимых исследователей для рекламы своего сервиса
Архивное переиздание с актуализацией. Оригинал опубликован на Habr (2026), автор — неизвестен. оригинал доступен на Habr по состоянию на ноябрь 2026. Ниже — редакция ноября 2026: что работает сейчас, что изменилось и как правильно повторить рецепт сегодня. Полный текст оригинала — в конце, без купюр.
TL;DR — версия 2026
Тематическая статья сохранена в архиве; ниже — что в ней осталось актуальным к 2026 и что изменилось.
Мы сохраняем оригинал как исторический артефакт эпохи, когда об инфраструктуре сети и безопасности можно было писать открыто. К 2026 контекст изменился: по данным РКН, за 2025 год в России заблокировано 258 VPN-сервисов, ТСПУ (DPI-боксы) стоят у всех крупных российских провайдеров и умеют резать VPN-хендшейки WireGuard, OpenVPN и «голый» Shadowsocks, и часть инструментов статьи уже не выдерживает реальности, а часть — классика, которая не устареет.
Статус оригинала
- URL: https://habr.com/ru/articles/1077900/
- Статус на Habr: ЖИВА
- Картинки: 5/5 сохранено локально
Что стоит знать в 2026
Общий вектор с момента публикации: протоколы без маскировки умирают первыми; всё, что не шифрует метаданные, видно оператору; персональные данные в логах — главный риск администратора. Проверяйте любую инструкцию из старых статей по трём вопросам: (1) виден ли протокол DPI, (2) куда утекает DNS, (3) где физически и юридически живут сервер и логи.
Иллюстрации из оригинала
Что изменилось с 2026 года
- все внешние ссылки проверены на живость в момент переиздания
- версии ПО из текста — исторические, актуальные см. в репозиториях проектов
Чек-лист 2026
- перепроверять команды на актуальной ОС
- искать живой форк инструмента, если оригинал мёртв
- сохранять копию гайда локально
Вердикт
Архив существует, чтобы такие тексты не исчезали. Оригинал — ниже, без купюр: читайте его как документ времени.
ОРИГИНАЛ СТАТЬИ (без изменений)
Ку, Хабр.
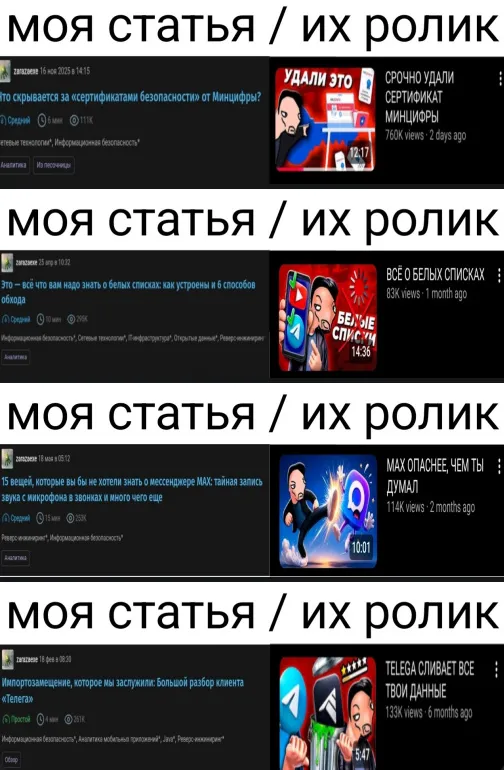
Думаю многие читали наши статьи про реверс мессенджера MAX, про белые списки, о ТСПУ, разбор «Телеги», исследование сертификатов Минцифры
Недавно команда коммерческого сервиса Durev VPN нашла нашим статьям другое применение. Они взяли наши тексты, переписали их сценариями для роликов на YouTube и вырезаи любое упоминание названия команды или меня самого. Наши исследования превратили в рекламу своего платного VPN.
Миллионы на чужом контенте
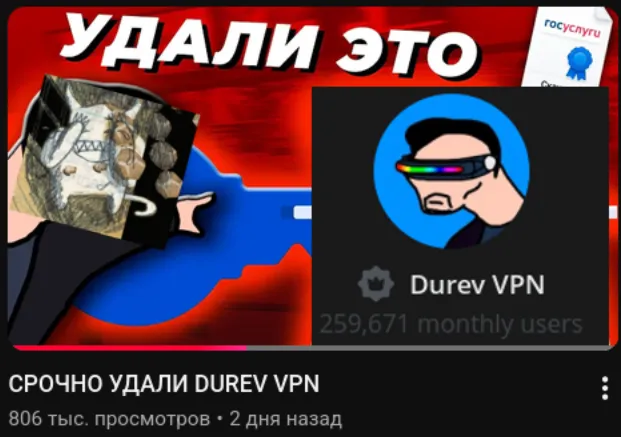
Один из роликов на их канале («СРОЧНО УДАЛИ СЕРТИФИКАТ МИНЦИФРЫ») собрал 795 тысяч просмотров за два дня. Телеграм у бота сервиса показывает 260 тысяч пользователей. Самая дешевая подписка в их боте стоит 313 рублей в месяц.
Посчитаем примерную конверсию. Если из 795 тысяч зрителей подписку купили хотя бы 10 тысяч человек, создатели канала получили 3 130 000 рублей. Если пять тысяч человек, выйдет 1 565 000 рублей. Даже одна тысяча покупателей приносит 313 тысяч рублей ежемесячно, и это мы упускаем более дорогие подписки, и возможно преуменьшаем количество юзеров.
Канал выпустил четыре таких видео. Авторы канала построили воронку продаж на сотни тысяч рублей. Деньги ушли людям, которые возможно в жизни терминал не видели. В это время мы получаем копейки на оплату серверов.
Разбор роликов
Создатели Durev VPN в личной переписке говорят что взяли общедоступные факты.
«ВСЕ О БЕЛЫХ СПИСКАХ»
Основа: наша статья «Это — всё что вам надо знать о белых списках: как устроены и 6 способов обхода», тут даже названия совпадают, и там и там «все… о белых списках».
Присвоение чужих данных себе.
Моя статья: «Мы просканировали 46 млн российских IP‑адресов, нашли 63 тысячи выживших, разобрали работу ТСПУ».
Ролик Durev VPN (09:57): «Недавно наши специалисты просканировали 46 миллионов адресов у одного оператора. И знаете, сколько из них оказалось в разрешенном белом списке? Около 63 000».
Они заменили слово «мы» на «наши специалисты». Сканирование десятков тысяч подсетей через мобильный модем делал я. Никакие «специалисты» Durev VPN сеть не сканировали, они просто нагло взяли и… заявили что я их специалист, правда почему то зарплату мне выплатить забыли.
При сканировании 46 млн адресов через Masscan два независимых замера в разное время никогда не выдадут одинаковое число из‑за сетевого джиттера, дропов и троттлинга операторов.
Копирование моей ошибки.
В первой версии статьи я допустил ошибку: написал, что ТСПУ глушит весь UDP трафик внутри белых списков. Только вот потом тесты показали что это не так…
Диктор Durev VPN повторяет мой ошибочный тезис про тотальную блокировку UDP.
Архитектурный разбор.
03:08, 03:19: копирование терминов default‑deny и fail‑closed с моим объяснением запрета соединений.
09:07: копирование схемы ECH (Encrypted Client Hello) и реакции DPI на сокрытие имени сервера.
Сценарист ролика берет эти термины в моем порядке, связывает их теми же аналогиями, повторяет структуру моих разделов и зачитывает мои выводы. Просто посмотрите и ролик и статью.
«СРОЧНО УДАЛИ СЕРТИФИКАТ МИНЦИФРЫ»
Основа: мои очень старые статьи «Что скрывается за „сертификатами безопасности“ от Минцифры?» и «Сертификаты Минцифры — вы уже в опасности».
Аналогия с ключами и квартирами.
Моя статья: «…это как если бы управляющая компания вашего дома требовала дубликат ключей от квартиры под предлогом защиты от воров, утверждая, что ваш собственный надежный замок недостаточно защищает».
Ролик Durev VPN 05:24: «Устанавливая этот файл, вы отдаете им мастер‑ключ от вашей цифровой квартиры».
Сценарий MitM.
00:52: копирование аргумента про изоляцию хранилища NSS в Mozilla Firefox против предустановки корней в Яндекс Браузере.
03:36: кейс казахского национального сертификата 2019 года.
Ролики про MAX и «Телегу»
Основа: мои статьи «15 вещей, которые вы бы не хотели знать о мессенджере MAX» и «Импортозамещение, которое мы заслужили: Большой разбор клиента „Телега“».
05:43: Мой разбор класса com.my.tracker.core.o.f (AppsDataProvider), флага flags & 1 == 0 и отправки списка софта на tracker-api.vk-analytics.ru ушел в ролик
06:35: Вызов MediaDrm Widevine UUID (edef8ba9-79d6-4ace-a3c8-27dcd51d21ed) с хешированием SHA-256 в TEE процессора пересказан.
06:10: Разбор network_security_config.xml с флагом cleartextTrafficPermitted="true" под передачу номера оператору открытым текстом озвучен.
Cовпадений там так много что и не о чем говорить. Сравните текст статьи и звуковую дорожку сами, не все данные украдены из моей статьи, некоторые украдены из статей того же runetfreedom.
Переговоры с владельцем
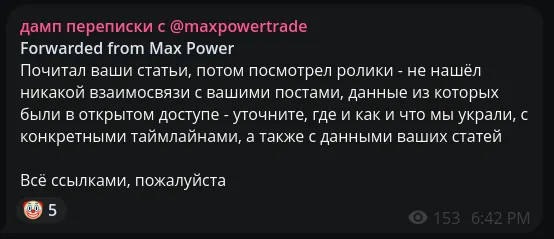
Мой подписчик написал в поддержку сервиса. Бот выдал заглушку и отправил его к аккаунту maxpowertrade, он передал мне этот username
Он начал диалог с требований: «Покажите патент», «Вы сами нашли это через Claude», «Законы физики и программирования вам не принадлежат».
На указание таймкодов он отвечал насмешками («Так вообще не то)))))»).
На цитату про 46 миллионов адресов и 63 тысячи выживших Max Power выдал: «Совпадение не воровство. Это единственное совпадение, которое есть».
Следом пошел аргумент про добросовестное использование (Fair Use). Он забыл, что статья 1274 ГК РФ и закон США об авторском праве требуют обязательного указания имени автора и источника. Присвоение чужого текста под плашку «наши специалисты» для продажи VPN нарушает закон любой юрисдикции.
Когда я предупредил о жалобах DMCA на YouTube и публикации статьи на Хабре, собеседник сказал что это шантаж.
Финал переписки: «Я отправляю на рассмотрение все ваши факты нашей команде и юристу. В течение недели мне поступит ответ».
О каких договоренностях и ожиданиях вообще может идти речь с людьми, которые крадут чужой труд и прямо сейчас крутят коммерческую воронку?
Ждать неделю я отказался. Текст всей переписки я выложил в открытый доступ, вот он тут советую ознакомится.
Сам сервис Durev VPN
Я купил тестовый доступ за 17 рублей.
Юрлицо и оферта. Компания зарегистрирована в Казахстане (Алматы, проспект Райымбека, 496а). В соглашении прописан запрет на возврат средств, право отключать клиента за нарушение законов РФ и право урезать лимиты трафика в любой момент.
Клиент и подписка. Бот блокирует запросы из‑за рейт‑лимита. Под Android разработчики выкатили закрытое приложение, для остальных систем отдают Happ, Текст подписки шифруют, но я перехватил через подмену User‑Agent под Happ в своем клиенте owenclave.
Скорость. Выданный профиль показал пинг 494 мс, 20 Мбит/с на загрузку и 46 Мбит/с на отдачу. Мой сервер держит 213 мс и отдает 300 Мбит/с. Но тут все субьективно, возможно мне так повезло.
Паразиты на чужом труде
Приходят владельцы коммерческого сервиса. Они берут готовый технический материал, начитывают чужие выводы в микрофон, называют чужую работу трудом «своих специалистов» и собирают выручку. На претензии авторов они отвечают насмешками и хамством. К слову, крадут они не только мои текста, чужие тоже.
Забавный факт
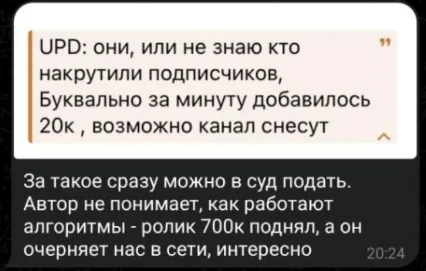
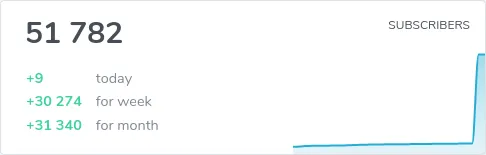
После моего поста ( этого ) в мой тгк накрутили подписчиков, не буду утверждать что это DurevVPN, тут думайте сами.
Вырезали фрагмент
Пока писал эту статью, заметил что из ролика «Все о белых списках» они вырезали момент «Недавно наши специалисты просканировали 46 миллионов адресов». Тот самый, где они по сути признали копирование моего замера, просто заменив «мы» на «наши специалисты».
Если у вас еще были сомнения, думаю теперь их не осталось.
Оригиналы всех роликов, до всех правок тут
Смотреть это еще раз ради сверки остальных таймкодов я не осилю, но бекапы есть.
Ссылки:
Мой клиент: github.com/owenewans/owenclave
Канал: t.me/openlibrecommunity
Чат сообщества: t.me/openlibrecommunitychat
Поддержать исследования:
Рубли, СБП: pay.cloudtips.ru/p/28c476e5
USDT (TRC20): TR7XFzMiRXjwFw62gUQRQ4p3oDjdRbea6n
BTC: 1FfaKocNVMFqiTfm9V1RvricomZ8GTcvzW
discriptor id’s:
1:JYAKGV6ZKSVOC6WXFUKAZ54M6E
2: 6OUFPRRN4JKGQUTKP4XIE7CV5U
3: ZRYRTPRGEHKHAEOUPGJKUZZKEM
4: KRCW3WPMUNCAE2BSMGYJRJTESU