«Сладкий» шифрованный VPN траффик или Как мы «защищали» мороженное / Блог компании МУК — актуализация 2026
автор оригинала: Группа компаний МУК (Muk)
«Сладкий» шифрованный VPN траффик или Как мы «защищали» мороженное / Блог компании МУК
Архивное переиздание с актуализацией. Оригинал опубликован на Habr (≈2015), автор — Группа компаний МУК (Muk). оригинал скрыт на Habr (HTTP 403/451), доступен только через Wayback Machine Снимок: Wayback Machine. Ниже — редакция ноября 2026: что работает сейчас, что изменилось и как правильно повторить рецепт сегодня. Полный текст оригинала — в конце, без купюр.
TL;DR — версия 2026
Тематическая статья сохранена в архиве; ниже — что в ней осталось актуальным к 2026 и что изменилось.
Мы сохраняем оригинал как исторический артефакт эпохи, когда об инфраструктуре сети и безопасности можно было писать открыто. К 2026 контекст изменился: по данным РКН, за 2025 год в России заблокировано 258 VPN-сервисов, ТСПУ (DPI-боксы) стоят у всех крупных российских провайдеров и умеют резать VPN-хендшейки WireGuard, OpenVPN и «голый» Shadowsocks, и часть инструментов статьи уже не выдерживает реальности, а часть — классика, которая не устареет.
Статус оригинала
- URL: https://habr.com/ru/post/266491/
- Статус на Habr: СКРЫТА (403)
- Снимок: https://web.archive.org/web/20180801120427/https://habr.com/post/266491/
- Картинки: 5/5 сохранено локально
Что стоит знать в 2026
Общий вектор с момента публикации: протоколы без маскировки умирают первыми; всё, что не шифрует метаданные, видно оператору; персональные данные в логах — главный риск администратора. Проверяйте любую инструкцию из старых статей по трём вопросам: (1) виден ли протокол DPI, (2) куда утекает DNS, (3) где физически и юридически живут сервер и логи.
Иллюстрации из оригинала
Что изменилось с ≈2015 года
- все внешние ссылки проверены на живость в момент переиздания
- версии ПО из текста — исторические, актуальные см. в репозиториях проектов
- в тексте оригинала: PPTP сломан криптографически и блокируется везде
- в тексте оригинала: чистый L2TP без IPsec не шифрует ничего
Чек-лист 2026
- перепроверять команды на актуальной ОС
- искать живой форк инструмента, если оригинал мёртв
- сохранять копию гайда локально
Вердикт
Архив существует, чтобы такие тексты не исчезали. Оригинал — ниже, без купюр: читайте его как документ времени.
ОРИГИНАЛ СТАТЬИ (без изменений)
[
](http://habrahabr.ru/company/muk/blog/266491/)
История создания компании «Ласунка» началась с января 1997 года, с производства обычного мороженого — пломбира в вафельном стаканчике и эскимо, на маленькой фабрике в предместье Днепропетровска. Сейчас это ведущий производитель мороженого в Украине.
Предприятие «Ласунка» включает в себя несколько торговых марок, «Белая береза», «Ласка», «Ласунка», основное производство – мороженное. По стратегии развития компании «Ласунка» основные вложения направляются в развитие инфраструктуры и в поддержание высоких стандартов качества.
Торговых филиалов предприятия на данный момент – 26, и компания планирует расширяться. Производство находится в Тернополе и в Кировограде, главный офис – в Днепропетровске. ИТ-инфраструктура такого предприятия сложная и требует безопасного обмена информацией между офисами предприятия.
В начале этого года на предприятии начали устанавливаться шлюзы Fortinet, мы решили узнать, как работает это решение у клиента.
Собственно, спрашивать отзывы о работе оборудования нужно у главного айтишника предприятия – говорит ИТ-директор ТМ «Ласунка», Евгений: []
UPD:ДисклеймерКлиент делится своим личным опытом, по понятным причинам он не может вообще все рассказать о том, как устроенна его сеть, ведь он делится опытом и рассказывает о том, как у него и что работает, не для того чтобы его в следующий раз точно взломали. Комментарий-отзыв записан со слов клиента максимально приближенно, можем предоставить запись если нужно. ИТ-директор рассказал максимально подробно обо всем, что можно было сказать в этом отзыве, больше — нельзя, так как это небезопасно.
— Вся бизнес-информация находится в Днепропетровске, в главном офисе. Большинство сотрудников удаленных офисов работают через терминальные сервера, и для этого нам необходимы стабильные работающие каналы. Наши интернет каналы построены на скорости 100Mbit/s. Причем в центральном офисе 2 канала – 1 канала имеет скорость 1Gbit/s, второй резервный 100Mbit/s, в случае каких-то сбоев, они переключаются автоматически, и помогают избежать проблем со связью.
У нас стояли шлюзы одного вендора, они хорошо работали, но с ростом нагрузки на внутренний VPN-трафик, стали подвисать, и мы уперлись в потолок роста – 40 Mbit/s (хоть на сайте вендора заявлена скорость в 130Mbit/s ) – и все, дальше — никак, нам этой скорости стало не хватать.
Сначала мы не очень хотели, но потом, партнер Smartnet посоветовал нам попробовать оборудование Fortinet, мы попробовали, спасибо дистрибьютору, что дали оборудование на тест – еще не каждый дистрибьютор дает на тест оборудование – и, по результатам испытаний, нас все устроило. Теперь это решение четко и надежно держит 100 Mbit/s (как и обещает сайт FortiNet) VPN трафика.
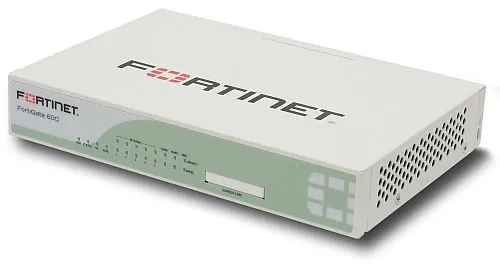
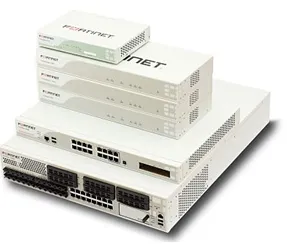
*Такие шлюзы FortiGate 60C, а также другие модели шлюзов из семейства FortiGate для построения защищенных соединений (VPN соединений) стоят в каждом торговом представительстве-офисе предприятия. *
Вначале мы поставили несколько шлюзов для шифрованного траффика, чтобы посмотреть как будет работать, теперь это оборудование стоит в каждой нашем офисе. Наши региональные офисы и производства соединяется с главным офисом по защищенным каналам в которых и передаются данные терминальных сессий, и, естественно, критично важно, чтобы связь не прерывалась, так как от этого зависит непрерывность бизнес процесса, ведь часто это нужно и в 2 часа ночи – работа на производстве не прекращается ночью. И если шлюз зависает ночью, то недовольны этим все, в первую очередь мои админы:), которым нужно срочно восстанавливать связь. С Fortinet, таких проблем у нас не возникает.
Шифрованный VPN-трафик, и голосовой трафик в ИТ-инфраструктуре занимает около 90%,. Терминальных сессий единовременно может быть до 400 – никаких проблем с каналом нет.
- — Как часто происходят какие-то сторонние вмешательства в вашу сеть?*
У нас регулярно происходят DDoS-атаки, спам-атаки на почтовый сервер и прочие атаки, то ли конкуренты, то ли кто-то ради спортивного интереса пытается залезть в нашу сеть — со всем этим шлюзы Fortinet прекрасно справляются.
В нашем главном офисе стоит главный маршрутизатор тоже другого вендора, мы планируем и там его заменить на Fortinet. И вот сейчас я совсем скоро поеду настраивать сеть в новооткрывшемся филиале предприятия в другой стране, и там тоже будет стоять шлюз Fortinet.
Я ничего не хочу сказать плохого об оборудовании, которое у нас было до Fortinet, эти решения хорошие, но мы из них выросли. И с Fortinet, помимо решения насущных проблем инфраструктуры, у нас еще есть очень хороший запас на будущее.
Да, справедливости ради, нужно сказать, что оборудование Fortinet — дороже, но в данном случае это очень выгодная инвестиция. Мы считаем, что нельзя экономить на ИТ-инфраструктуре, так как от качества ИТ зависит связь, а сегодня в любом бизнесе: качественная и безопасная связь — решает все.
Как я уже сказал, оборудования, которое у нас было, нам стало не хватать, и для того чтобы в следующем году нам не пришлось еще что-то менять, мы не стали ждать, когда будет не хватать пропускной способности канала для траффика, и решили искать альтернативное и долгосрочное решение, которого бы нам хватило на 5, а лучше на 10 лет, мы выбрали решение уже с хорошим запасом – Fortinet — по всем параметрам, которые могут быть актуальны в будущем
Ведь перед нашим ИТ-отделом, постоянно ставятся новые задачи. И мы, как айтишники, можем предположить какие новые задачи могут нам прийти от нашего бизнеса через год-два, (я работаю ИТ директором здесь уже 17 лет) — поэтому и готовимся быть готовыми:) ко всему. И мы считаем, что если мы поставим Fortinet и в центральном офисе, мы делаем очень хороший запас всего: в первую очередь для расширения сети, расширения предприятия.
Нужно еще сказать о том, что на фазе теста мы брали оборудование еще одного сетевого вендора, в таком же ценовом сегменте как и Fortinet. Да, там есть свои плюсы, но Fortinet нам гораздо больше понравился, он гораздо лучше встраивается в сеть предприятия, а по производительности в некоторых вещах он даже превосходит своих конкурентов по функционалу и производительности.
Если сравнивать что было и что сейчас. Fortinet очень обрадовал нас своими широкими настройками, в нем есть много ответвлений настроек, которые позволяют очень гибко и более точно настроить все потоки трафика. То, что нельзя настроить на другом оборудовании — на Fortinet — запросто. То есть Fortinet не монолитно подходит к трафику в ИТ-инфраструктуре, а понимает, что корпоративный трафик может быть очень и очень разным, и для всего нужны свои отдельные настройки, которые можно настраивать под себя, что тут скажешь – очень удобно!
По результатам: мы получили прирост скорости и стабильность каналов. Теперь производственные предприятия мы переводим на Fortinet, вот Кировоград мы уже перевели, планируем Тернополь и Днепропетровск. Теперь все новые подразделения мы уже сразу строим сеть на решениях Fortinet, и планируем дальше также делать.
Производственное предприятия, везде, где есть большой объем трафика, большие нагрузки, где необходимо резервирование каналов – Fortinet — отличное решение, мы очень довольны!
Как и в любой компании всегда стоит вопрос относительно безопасности и ограничения веб-контента, в нашей сети весь трафик со всех филиалов заворачивается в центральный офис, и уже здесь ставятся ограничения и в этом нам очень помогает FortiGate, настройка фильтрации очень гибкая, так же он свободно справляется с https трафиком, торрент сетями и т.д.
Гибкость настройки FortiGate можно сравнить с линуксом, так же стоит отметить и управление, так как с многими задачами может справится и служба тех поддержки, и им не обязательно предоставлять полный доступ к роутерам, достаточно определенной секции настроек и с этим FortiNet так же отлично справляется.
Можно еще много говорить и рассказывать, но лучше пробовать!
Одним словом – мороженное под защитой:)
Техническая информация об оборудовании
FortiGate — устройство комплексной сетевой безопасности. Содержит в себе функционал L2/L3 маршрутизатора, межсетевого экрана, VPN-концентратора, антивируса, антиспам-фильтра, web/content фильтра, системы обнаружения вторжений (IPS), а также дополнительно функции авторизации пользователей, виртуализации и обеспечения отказоустойчивости решений.
Маршрутизация – устройство поддерживает статическую, динамическую маршрутизацию (RIP, OSPF, BGP), маршрутизацию по требованию (policy-based routing), а также маршрутизацию multicast-трафика.
Межсетевой экран (Firewall) – на основе политик, которые могут гибко настраиваться персонально под каждого пользователя в сети в зависимости от направления движения трафика.
Аутентификация пользователей – устройство поддерживает функционал аутентификации пользователей перед предоставлением сетевых сервисов. Поддерживается локальная база пользователей, взаимодействие с внешними системами аутентификации по протоколам LDAP, RADIUS, TACACS+. При наличии в инфраструктуре серверов аутентификации пользователей (таких, как контроллер домена Windows Active Directory и Novell eDirectory), с помощью технологии Fortinet Single Sign-On, FortiGate имеет возможность выполнять одноразовую аутентификацию пользователей при их доступе к корпоративным ресурсам сети и/или сети Интернет (например, сервера приложений, разграничение доступа к ресурсам Интернет).
VPN-концентратор – позволяет устанавливать защищённые соединения между сетевыми локациями с использованием протоколов IPSec (Site-to-site, Hub-and-spoke, Dialup client), SSL (web-portal mode, tunnel mode), PPTP, L2TP. Поддерживаются алгоритмы шифрования DES, 3DES, AES.
Антивирус и противодействие вредоносному и шпионящему ПО – позволяет в режиме реального времени проверять на наличие вирусов и вредоносного кода: веб-трафик (HTTP, HTTPS), FTP, электронную почту (SMTP, POP3, IMAP), протоколы обмена мгновенными сообщениями (ICQ, AIM, MSN, Yahoo и др.), P2P, протокол передачи новостей (NNTP), и всё это с поддержкой большинства популярных форматов сжатых файлов. Антивирусные сигнатуры обновляются автоматически с серверов Fortinet (существует PUSH механизм оповещения о выходе новых сигнатур). Есть механизм эвристического анализа (поиск неизвестных вирусов).
Антиспам* – проверка электронной почты (SMTP, POP3, IMAP) на наличие СПАМа. Эффективное тестирование различных параметров электронной корреспонденции, белый/черный листы IP-адресов и e-mail адресов отправителей/получателей. Предотвращение утечки информации (список запрещенных фраз). Проверка репутации отправителя в глобальной базе репутаций Fortinet. Сигнатурный анализ корреспонденции.
Система предотвращения вторжений (IPS) – система обнаружения и предотвращения вторжений на базе собственной службы FortiGuard Intrusion Prevention Service. Сигнатурный анализ трафика, отслеживание и анализ аномалий трафика, возможность создания собственных сигнатур, определение новых вторжений, на которые сигнатуры ещё не созданы, автоматическое обновление базы данных сигнатур.
WEB/контент фильтр* – обеспечение корпоративной политики использования интернет пользователями компании (аналитика сайтов с помощью глобальной базы данных классификации и репутации интернет сайтов FortiGuard Web Filtering service), проверка заголовков и содержимого WEB-трафика, управление Java-апплетами, ActiveX-компонентами, Cookies.
Контроль приложений – FortiGate имеет функционал контроля Web 2.0 и персональных приложений (веб-почта, программы обмена мгновенными сообщениями (IM), бесплатные VoIP-звонки, P2P, панели инструментов браузеров, обмен файлами, а также различные социальные медиа-ресурсы), протоколов передачи голоса поверх IP (H.323, SIP, SCCP). Базы данных идентификации приложений FortiGate в настоящее время содержат более 1500 сигнатур для приложений и протоколов по 18 категориям.
Traffic shaping – устройство имеет функции управления потоком трафика (гарантирование / лимитирование / приоритетность полосы пропускания).
NAT и балансировка нагрузки – поддерживаются развитые функции преобразования адресов (динамический и статический NAT, policy-based NAT, SIP/H.323 NAT-Traversal), также есть функции балансировки нагрузки между несколькими серверами.
Protection profile – позволяет назначить (включить) набор сервисов безопасности персонально для каждого типа трафика или пользователя в сети.
VDOM (Virtual Domain) – виртуализация устройства. Создание нескольких виртуальных устройств с независимым управлением, политиками безопасности, таблицами маршрутизации для каждого. Активировано 10 VDOM-лицензий в базовой поставке, возможно расширение количества лицензий.
HA (high availability) – режим совместной работы двух устройств для повышения отказоустойчивости сети. Поддерживаются Active/Active, Active/Passive, VRRP режимы.
IPv6 – продукт поддерживает протокол IPv6.
VLAN – поддерживаются VLAN 802.1q.
3G – устройство работает с внешними 3G или CDMA модемами в форм-факторе USB.
Управление и мониторинг может осуществляться через WEB-интерфейс, CLI (ssh, telnet), консоль, а централизованное управление – с помощью устройства FortiManager. Предусмотрено ролевое управление несколькими администраторами, разграничение прав доступа, использование VDOM для управления виртуальными устройствами. Устройство поддерживает протоколы syslog, SNMP, может информировать о событиях на e-mail. Сбор, ведение журналов и формирование отчётов о событиях сети тесно интегрировано с FortiAnalyzer.
Помимо аппаратного исполнения, платформа FortiGate представлена в виде Виртуального приложения – FortiGate-VM. Приложение FortiGate Virtual Appliances предназначено для защиты виртуальной инфраструктуры, построенной на решениях VMware. FortiGate-VMвключает в себя полный набор средств защиты традиционных устройств FortiGate.
**Модельный ряд FortiGate-VM состоит из следующих устройств: **
Свойства
FortiGate-VM00
FortiGate-VM01
FortiGate-VM02
FortiGate-VM04
FortiGate-VM08
Поддерживаемые Hypervisors
VMware ESXi/ESX v3.5/v4.0/v4.1/v5.0,
Citrix XenServer v5.6 SP2/v6.0, Open Source Xen v3.4.3/v4.1,
Hyper-V, KVM platform
Количество поддерживаемых вирт. процессоров (max)
1
1
2
4
8
Количество поддерживаемых сетевых интерфейсов (min/max) (10 GbE, 1 GbE)
2/10
2/10
2/10
2/10
2/10
Необходимое количество памяти (min/max)
512/512 Mb
512/1024 Mb
512/3072 Mb
512/4096 Mb
512/12288 Mb
Необходимый объем жесткого диска (min/max)
30/2048 GB
30/2048 GB
30/2048 GB
30/2048 GB
30/2048 GB
Макс. пропускная способность МСЭ, Mbps
500
1000
1600
2000
4000 2
Пропускная способность IPS, Mbps
200
400
600
800
1000
Пропускная способность IPsec (AES256+SHA1), Mbps
100
125
150
175
200
Антивирус, Mbps
100
200
350
500
600
Максимальное количество одновременных сессий
500 тыс.
1 млн.
2,5 млн.
3,5 млн.
8,0 млн.
Количество новых сессий/сек
10 тыс.
20 тыс.
25 тыс.
75 тыс.
100 тыс.
Количество FortiAP
32
256
512
512
1024
Виртуальный домен (по умолчанию/макс.)
1/1
10/10
10/25
10/50
10/250
| Свойства | FortiGate-VM00 | FortiGate-VM01 | FortiGate-VM02 | FortiGate-VM04 | FortiGate-VM08 | | Поддерживаемые Hypervisors | VMware ESXi/ESX v3.5/v4.0/v4.1/v5.0, Citrix XenServer v5.6 SP2/v6.0, Open Source Xen v3.4.3/v4.1, Hyper-V, KVM platform | | | | | | Количество поддерживаемых вирт. процессоров (max) | 1 | 1 | 2 | 4 | 8 | | Количество поддерживаемых сетевых интерфейсов (min/max) (10 GbE, 1 GbE) | 2/10 | 2/10 | 2/10 | 2/10 | 2/10 | | Необходимое количество памяти (min/max) | 512/512 Mb | 512/1024 Mb | 512/3072 Mb | 512/4096 Mb | 512/12288 Mb | | Необходимый объем жесткого диска (min/max) | 30/2048 GB | 30/2048 GB | 30/2048 GB | 30/2048 GB | 30/2048 GB | | Макс. пропускная способность МСЭ, Mbps | 500 | 1000 | 1600 | 2000 | 4000 2 | | Пропускная способность IPS, Mbps | 200 | 400 | 600 | 800 | 1000 | | Пропускная способность IPsec (AES256+SHA1), Mbps | 100 | 125 | 150 | 175 | 200 | | Антивирус, Mbps | 100 | 200 | 350 | 500 | 600 | | Максимальное количество одновременных сессий | 500 тыс. | 1 млн. | 2,5 млн. | 3,5 млн. | 8,0 млн. | | Количество новых сессий/сек | 10 тыс. | 20 тыс. | 25 тыс. | 75 тыс. | 100 тыс. | | Количество FortiAP | 32 | 256 | 512 | 512 | 1024 |
| Виртуальный домен (по умолчанию/макс.) | 1/1 | 10/10 | 10/25 | 10/50 | 10/250 |
|---|
*Примечание: количество поддерживаемых пользователей не ограничено и зависит только от аппаратной платформы.
Актуальная производительность зависит от загрузки трафика и системной конфигурации.
1 Показания производительности тестированы на платформе Dell PowerEdge R715 server (AMD Opteron Processor 6128 CPU 2 GHz, 4 physical 1 GBe interfaces — 2 in / 2 out) под управлением ESXi v4.1 update 1 с максимальным возможным объёмом vRAM для каждого из FortiGate virtual appliance.
2 Протестировано на платформе Dell M910 (Intel Xeon Processor E7-4830 CPU 2.13 GHz, 2 physical 10 GBe interfaces). *
Дистрибуция решений Fortinet в Украине, Армении, Грузии, Казахстане, Азербайджане, Кыргызстане, Таджикистане, Туркменистане, Узбекистане, странах СНГ.
Интегратором данного решения Fortinet выступила компания Smartnet (Fortinet Platinum Partner)
UPD по холивару в комментах. Клиент делится своим личным опытом, по понятным причинам он не может вообще ВСЕ рассказать о том, как устроенна его сеть, зачем? чтобы в следующий раз точно взломали? Комментарий-отзыв записан со слов клиента максимально приближенно, можем предоставить запись если нужно. Сожалеем, что публикация была воспринята как рекламная, такой задумки не было.