Собственный VPN с управлением через браузер на базе WireGuard — актуализация 2026
автор оригинала: Andrey Proskuryakov (DRon450)
Собственный VPN с управлением через браузер на базе WireGuard
Архивное переиздание с актуализацией. Оригинал опубликован на Habr (≈2021), автор — Andrey Proskuryakov (DRon450). оригинал скрыт на Habr (HTTP 403/451), доступен только через Wayback Machine Снимок: Wayback Machine. Ниже — редакция ноября 2026: что работает сейчас, что изменилось и как правильно повторить рецепт сегодня. Полный текст оригинала — в конце, без купюр.
TL;DR — версия 2026
WireGuard — по-прежнему лучший «нормальный» VPN (ядро Linux 6.x, RouterOS 7, все клиентские ОС), но в РФ его голый хендшейк режется DPI: используйте AmneziaWG (обфусцированный форк) на нестандартном UDP-порту.
С момента публикации оригинала WireGuard из «модной новинки» стал инфраструктурной нормой: он в mainline-ядре, во всех роутерах RouterOS 7, в NetworkManager и в «Настройках» iOS/macOS как нативный L3-протокол. Но именно эта популярность его и выдала: ТСПУ (DPI-боксы) стоят у всех крупных российских провайдеров и умеют резать VPN-хендшейки WireGuard, OpenVPN и «голый» Shadowsocks, а хендшейк WireGuard — статичная сигнатура на фиксированных портах (51820 и популярных «пере-портовках»). по данным РКН, за 2025 год в России заблокировано 258 VPN-сервисов. Поэтому в 2026 есть простое правило: WireGuard для своих сетей — да, WireGuard «напрямую в интернет из РФ» — только в обфусцированном виде.
Статус оригинала
- URL: https://habr.com/ru/post/695982/
- Статус на Habr: СКРЫТА (403)
- Снимок: http://web.archive.org/web/20250527071423/https://habr.com/ru/articles/695982/
- Картинки: 5/5 сохранено локально
Site-to-Site и домашние сети: всё работает как раньше
Связка «две локалки через выделенный сервер» из оригинала не устарела ни на йоту: AllowedIPs с подсетями, PersistentKeepalive 25 на стороне за NAT. В 2026 добавились удобства: RouterOS 7 умеет WG нативно (/interface/wireguard), MikroTik hAP-стёки и GL.iNet Beryl AX прошиваются с AWG. Для(site-to-site) внутри РФ без выхода наружу обфускация вообще не нужна — режут только «наружные» хендшейки.
DNS: свою цепочку — обязательно
В 2026 нельзя оставлять системный DNS: провайдер резолвит «не тот» IP для заблокированных доменов. Минимум — DoT/DoH (dnscrypt-proxy как в оригинале, либо AdGuard Home), максимум — связка из оригинала Unbound+Pi-hole, где заблокированные домены уходят в отдельный upstream через туннель. Pi-hole с 2023 жив в v6 (FTL v6, web-интерфейс переписан), Unbound — в 1.2x.
AmneziaWG: WireGuard, который не видно
Форк AmneziaWG (AWG) добавляет в handshake мусорные пакеты, перемешивает порядок полей и прячет тип пакетов Initiation/Response — DPI не может собрать сигнатуру. Конфиги полностью совместимы с обычным wg (те же ключи, тот же Address/AllowedIPs), просто на обеих сторонах должен стоять amnezia-wg вместо vanilla wg. Варианты внедрения:
- сервер:
amnezia-wgиз репозитория Amnezia или собрать из исходников; клиенты: приложение AmneziaVPN (все платформы) подхватит всё само; - панели: актуальные форки awg-easy (wg-easy с поддержкой AWG) — веб-интерфейс, QR-коды, как в оригинальной статье;
- параметры обфускации (
Jc,Jmin,Jmax,S1,S2,H1–H4) прописываются прямо в секции[Interface]конфига.
Иллюстрации из оригинала
Что изменилось с ≈2021 года
- wg в ядре Linux 6.x — kmod-WireGuard из DKMS больше не нужен
- голый WG на 51820 режется DPI — обязателен AWG или нестандартный порт
- wg-easy оригинальный не обновлялся — используйте живые форки (awg-easy и др.)
- Cisco/meraki-стёки из «корпоративных» статей уступили zeroconf-альтернативам: Tailscale/Headscale/NetBird поверх WG
- DNSCrypt-proxy из оригинала всё ещё жив, но чаще ставят AdGuard Home/Unbound
- в тексте оригинала: классический OpenVPN легко детектится DPI (используется в корпсредах, но не для обхода блокировок)
- в тексте оригинала: у «ванильного» WireGuard статичный хендшейк — DPI его режет; обфусцированный вариант — AmneziaWG
Чек-лист 2026
- AmneziaWG на обеих сторонах (сервер + клиенты)
- случайный высокий UDP-порт
- PersistentKeepalive 25 за NAT
- свой DNS (DoH/DoT) внутри туннеля
- MTU 1280–1420 при CDN/облаках, иначе фрагментация
Вердикт
WireGuard в 2026 — это «электричество» частных сетей: скучно, стандартизовано, везде работает. Из оригинального гайда выбросите только одно — наивную веру, что его не видно. Ставьте AWG, и статья снова актуальна слово в слово.
ОРИГИНАЛ СТАТЬИ (без изменений)
Задача организовать VPN в Москве или Спб для работы с сервисами не доступными с зарубежных IP и шифрования трафика для доступа к ресурсам компании при использовании публичного WiFi заграницей.
Остро потребность в VPN в России возникла после вынужденного отъезда части сотрудников зарубеж. Необходима возможность управлять пользователями, чтобы легко выдавать доступ сотрудникам.
Из доступных решений мне попался платный сервис от OpenVPN и бесплатное решение Firezone работающее на базе WireGuard.
Опыт использования WireGuard уже был, современный быстрый протокол, поэтому выбор был очевиден в его пользу.
Установка и требования
Для установки использую “чистый” VDS на базе Ubuntu 22 с виртуализацией KVM следующей конфигурации:
1 ядро
512 память
200 мегабит канал
безлимитный трафик
стоимость 3.25 евро в месяц
Минимальной конфигурации достаточно для десятков пользователей, лимитом будет пропускная способность канала при активном использовании нежели процессор. Лучше иметь несколько мелких VDS, чем один более производительный.
Потребовался домен 3 уровня (можно и второго) в A записи которого прописываю IP нового сервера. На самом сервере ничего не делаю дополнительно, всё сделает скрипт установки Firezone. Он же установит непосредственно и WireGuard.
Для работы скрипта Firezone требуется наличие Docker на сервере, который устанавливаю командой:
apt-get install docker-ce docker-ce-cli containerd.io docker-compose-pluginДалее запускаю установку:
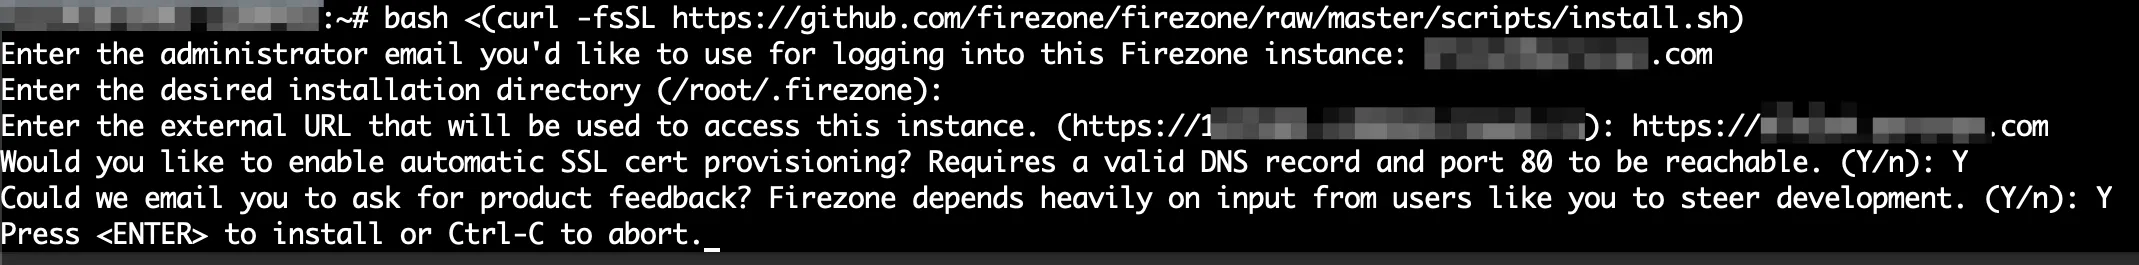
bash <(curl -fsSL https://github.com/firezone/firezone/raw/master/scripts/install.sh)Ввожу email для создания администратора, домен подготовленный выше и выбираю автоматически обновлять SSL сертификат:
Установка Firezone
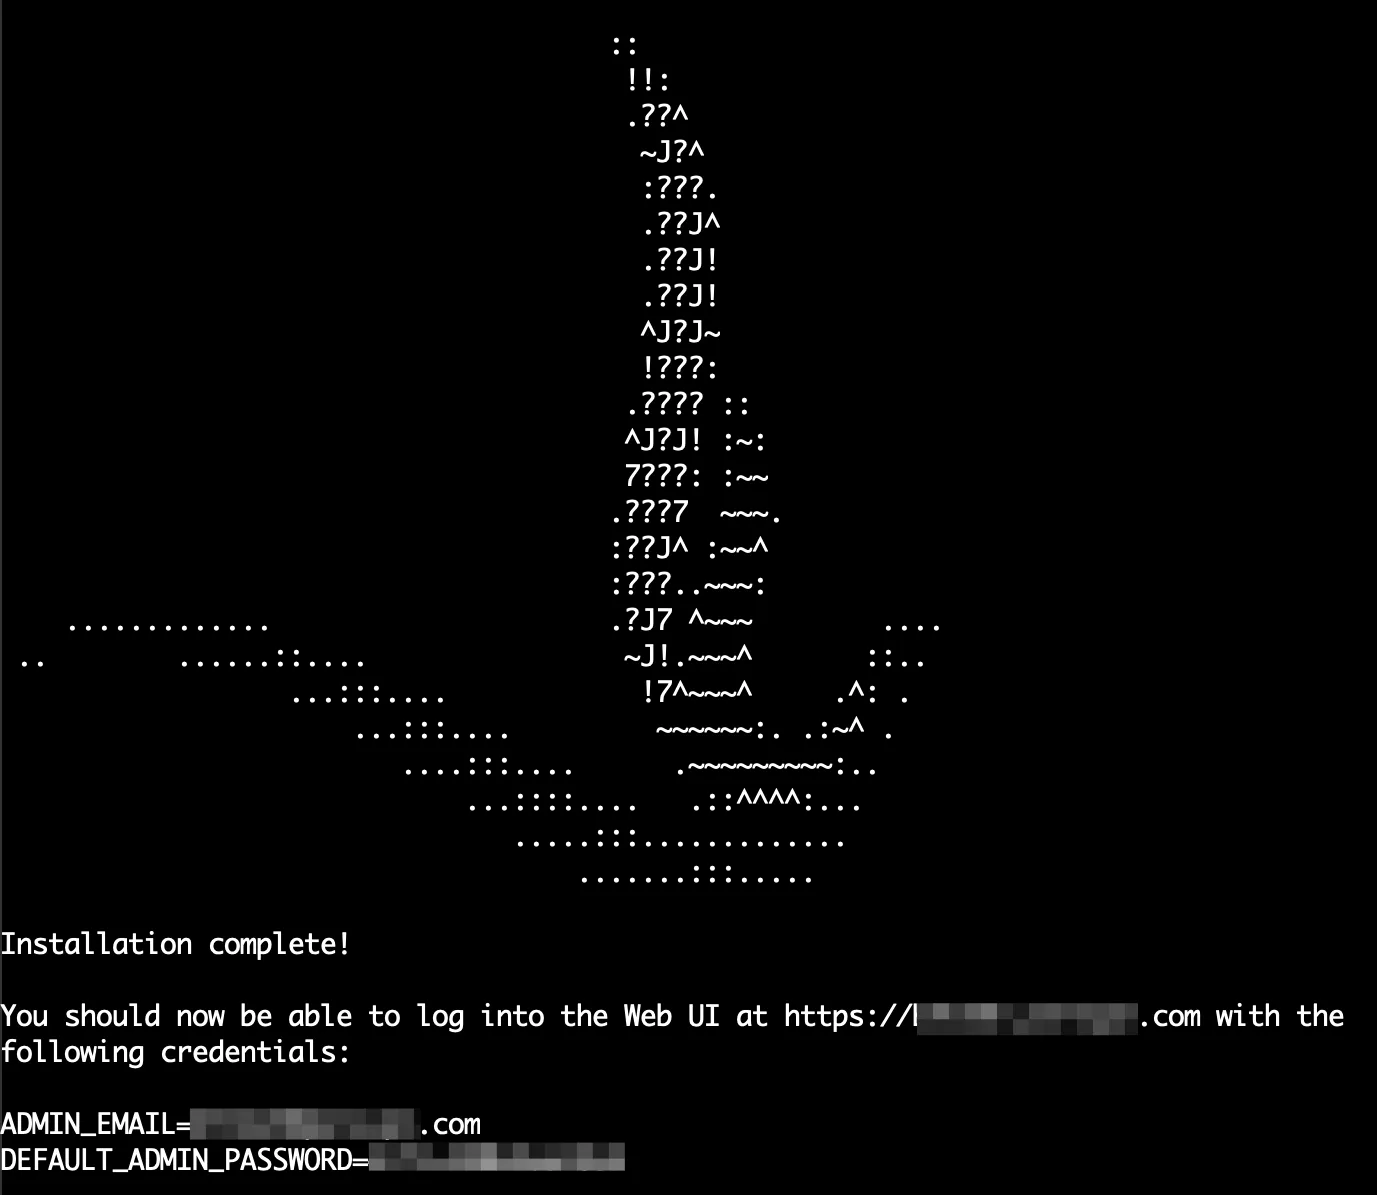
Пароль сгенерируется автоматически после установки:
Firezone установлен
Дальше выполняю команду, чтобы при перезагрузке сервера Firezone автоматически стартовал.
docker update --restart always firezone-firezone-1 firezone-postgres-1 firezone-caddy-1VPN готов к использованию.
Эксплуатация
В первую очередь скачиваю клиенты для устройств с официального сайта WireGuard, в моём случае это iPhone, Macbook и Xiaomi. Windows также поддерживается.
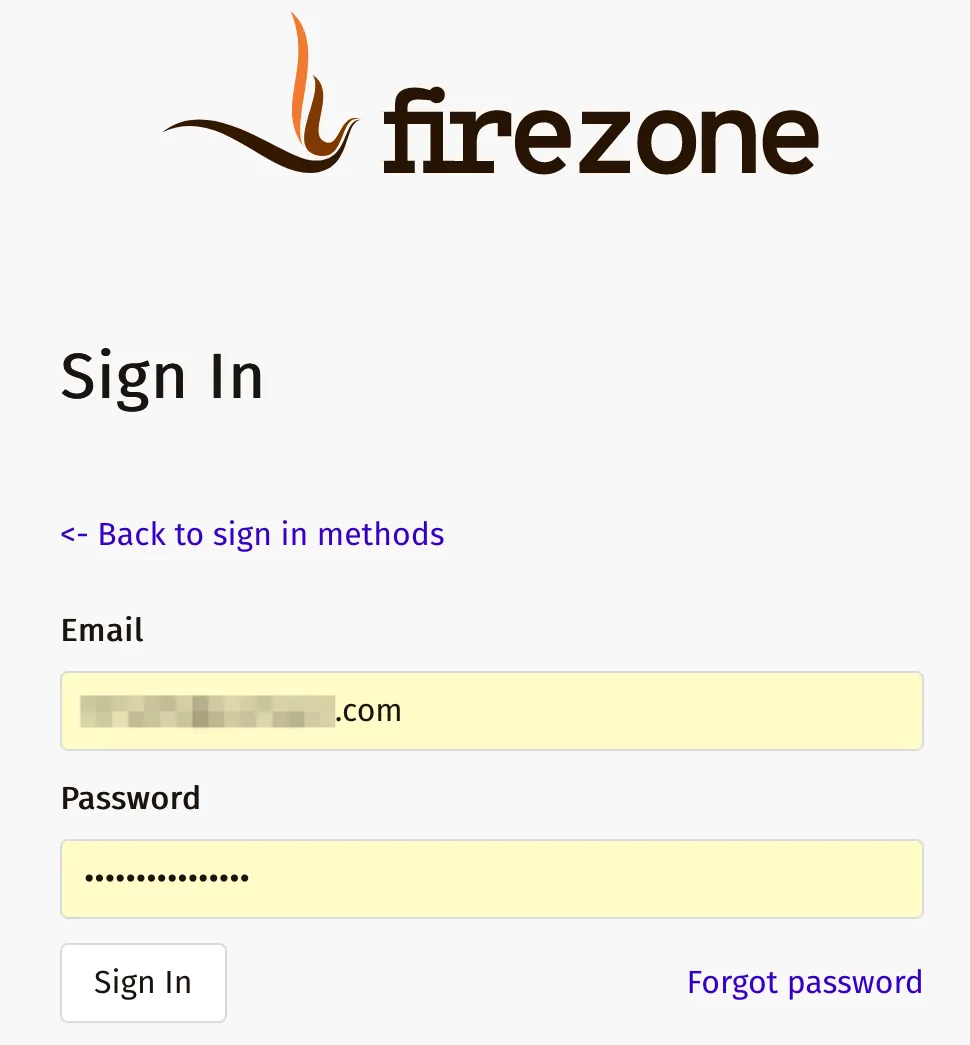
Захожу по домену на страницу авторизации:
Страница авторизации
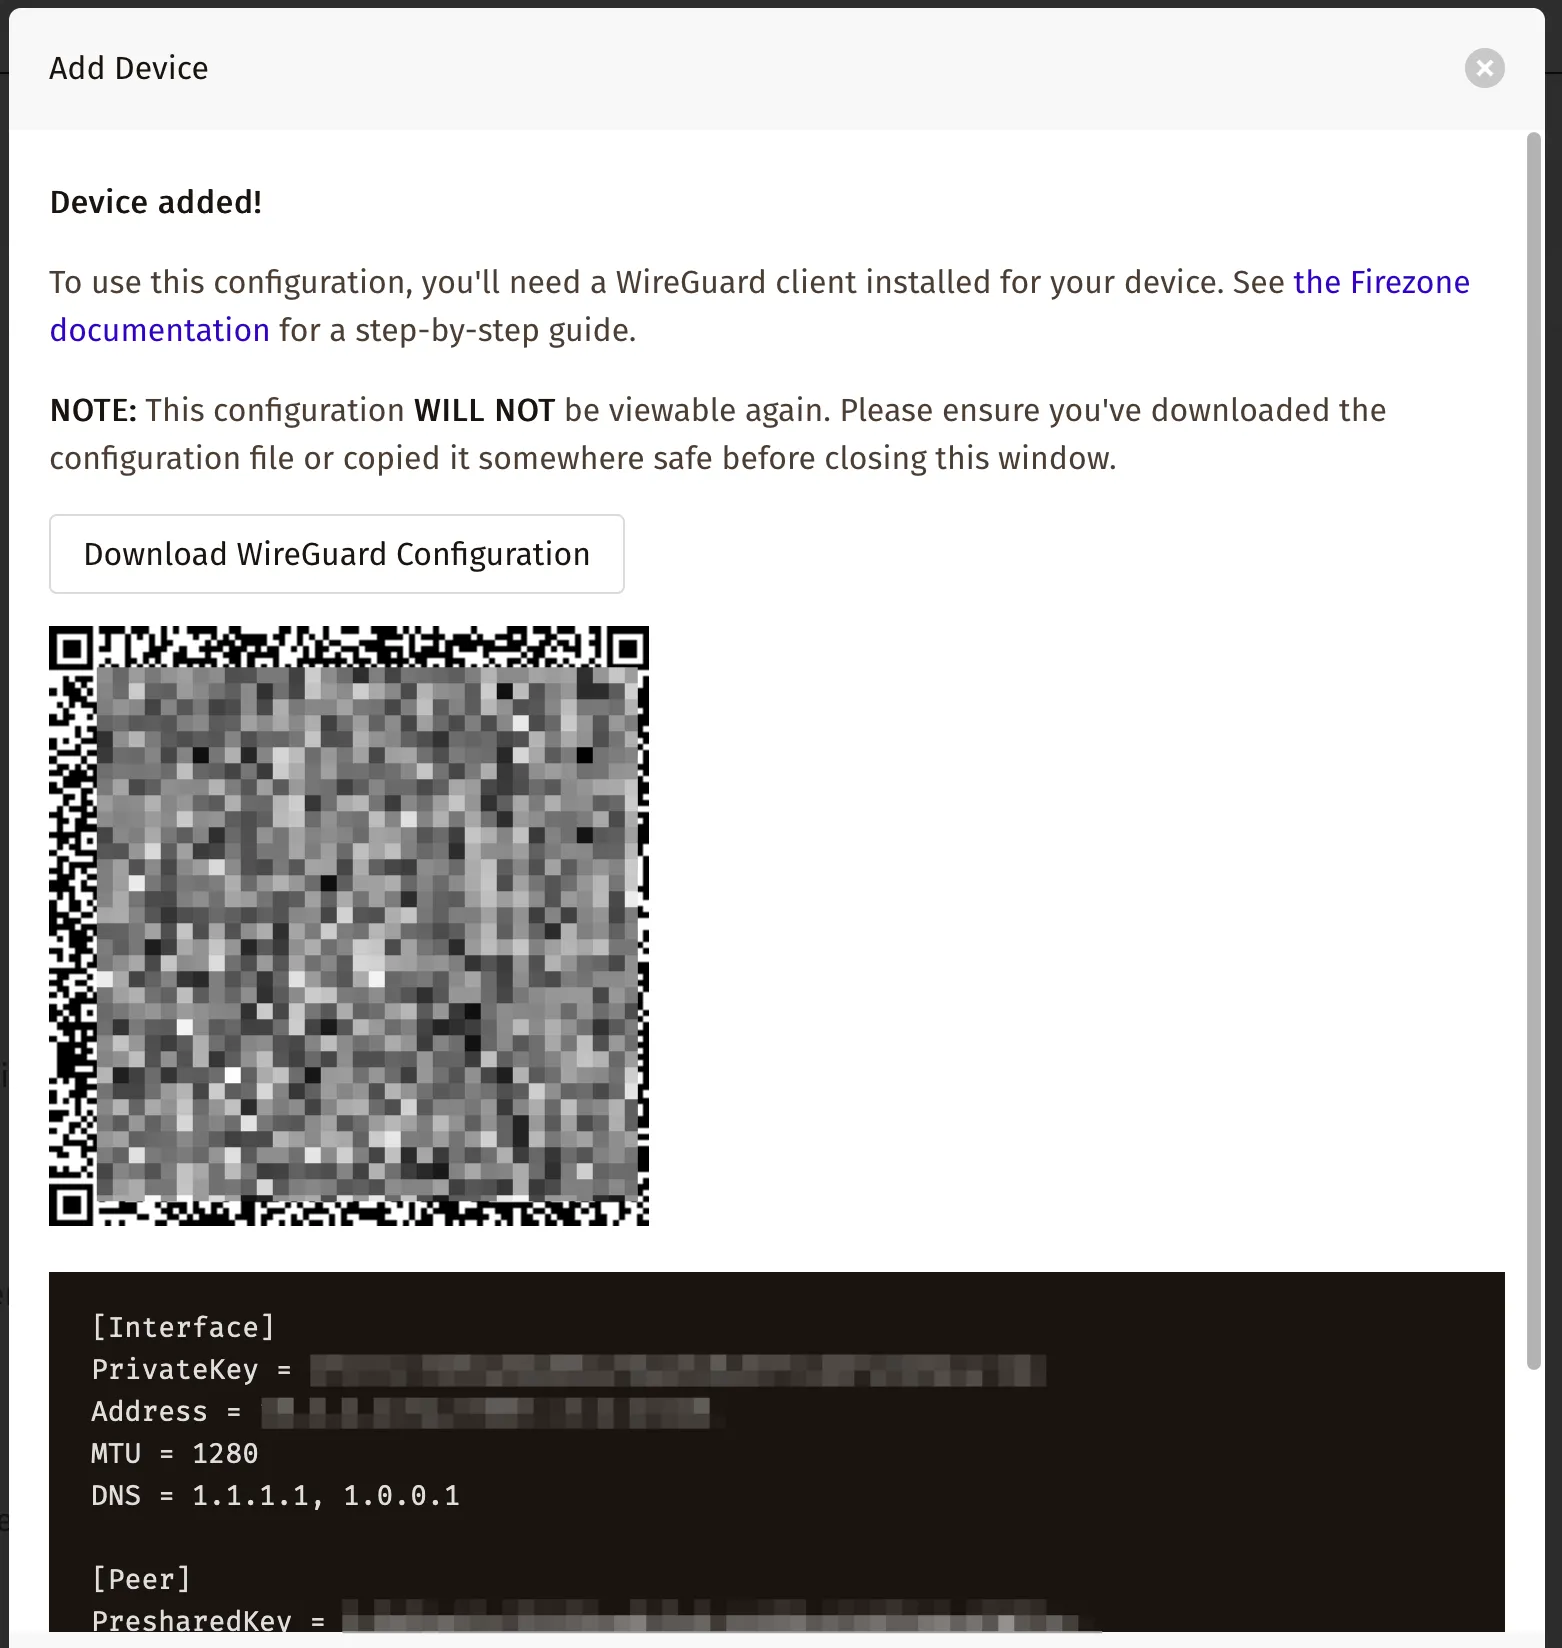
В панели для своего пользователя добавляю устройства. На телефоны получаю конфигурацию по QR-коду, на MacBook через файл.
Конфигурация WireGuard для устройства
Далее создаю пользователей и отправляю доступы сотрудникам, чтобы они уже сами добавляли свои устройства.
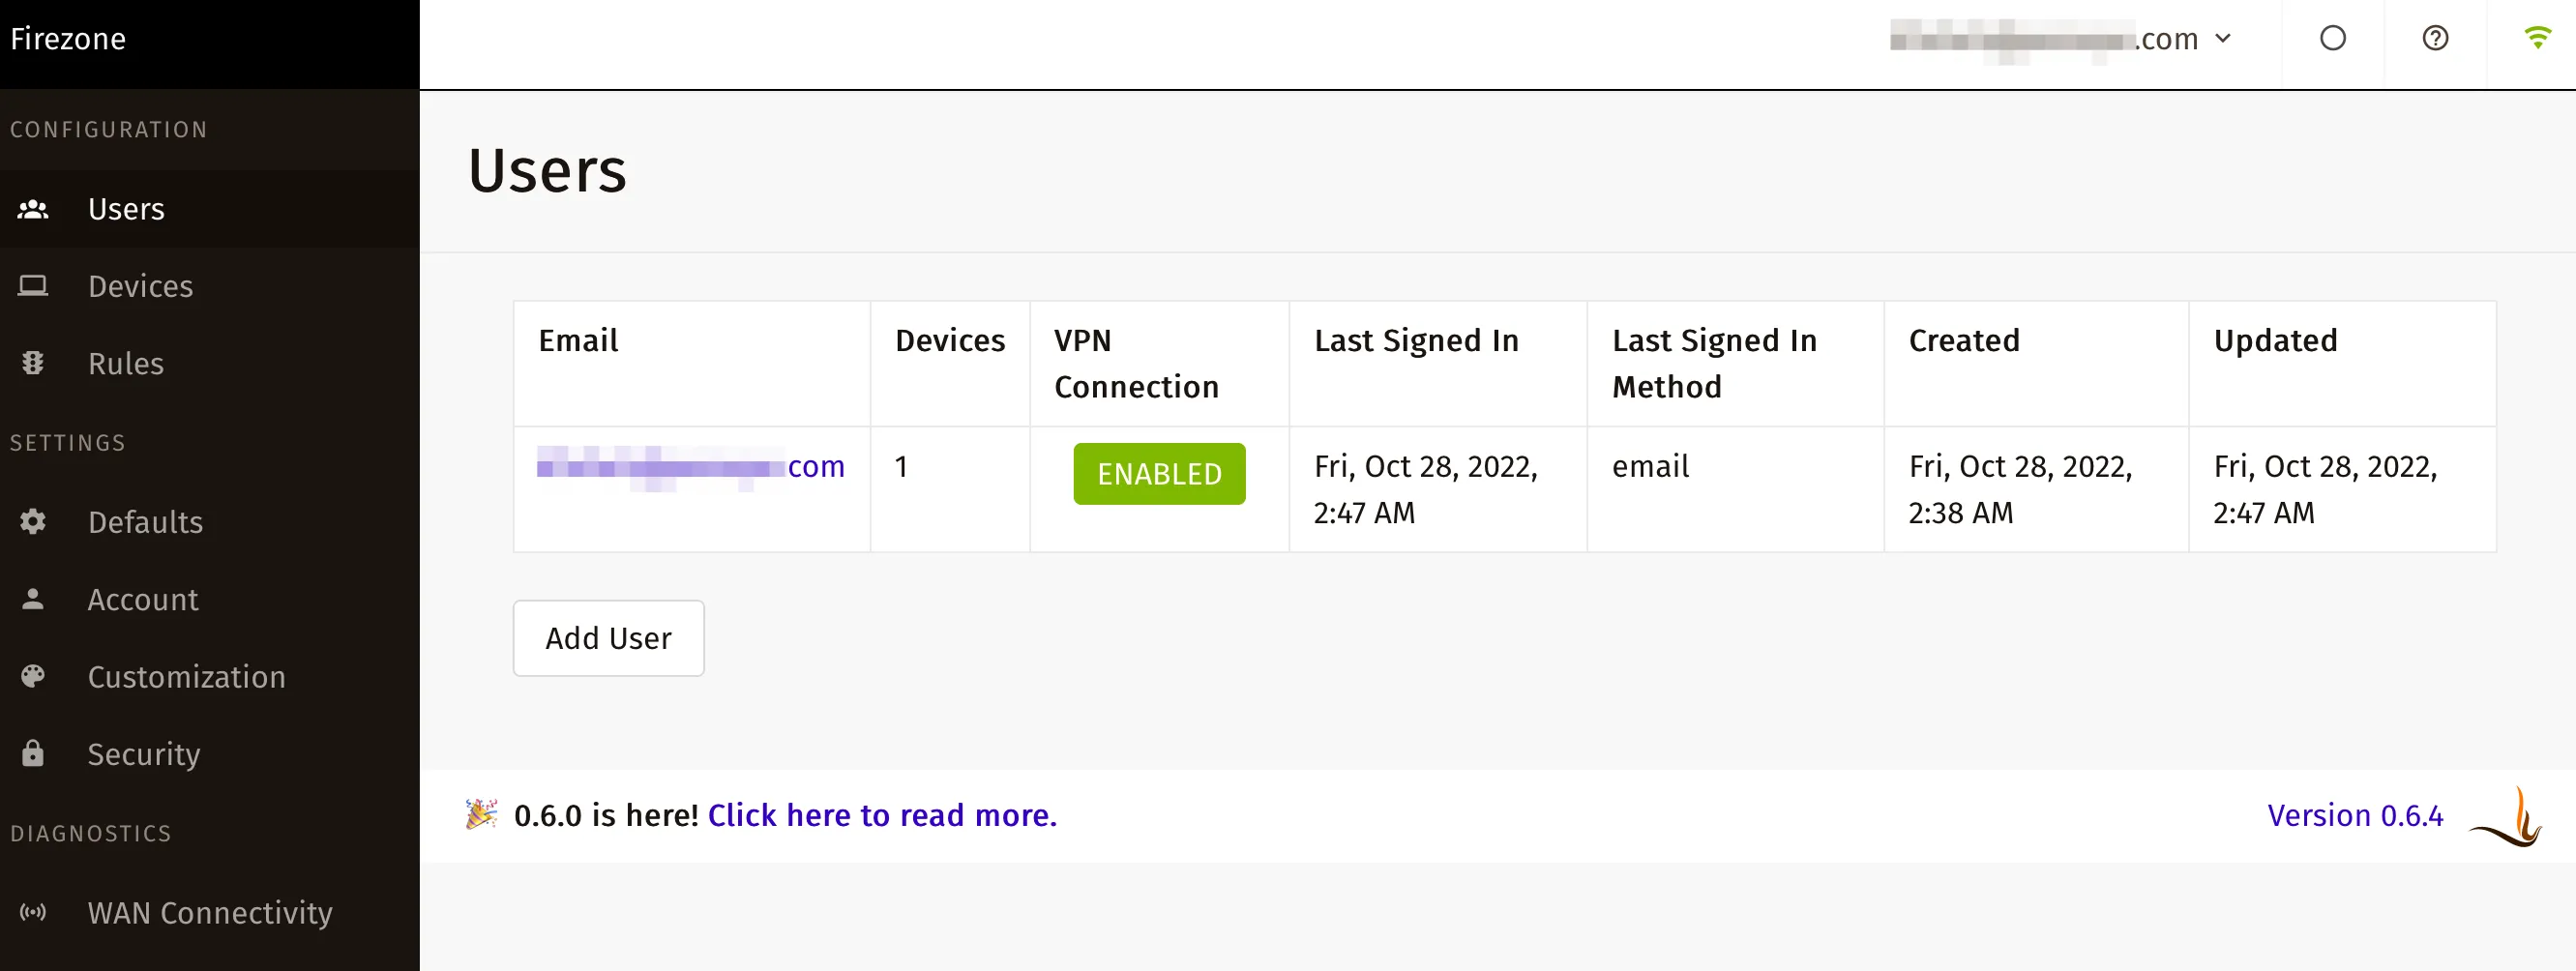
Панель управления Firezone
Личный опыт
У меня VPN на Mac и iPhone включен постоянно, потребление аккумулятора 9%, реконнектов не происходит. С Android есть сложность, что при закрытии всех приложений VPN отключается, возможно это зависит от версии Android и производителя, но в моём случае на Xiaomi постоянно использовать не получается ввиду того что часто закрываю приложения.
Дополнительно есть возможность подключать на роутерах Keenetic, они поддерживает WireGuard нативно, конфигурацию в них загружать через файл, как и на компьютер.
Данное решение можно использовать и для организации VPN серверов в любых локациях. При должной сноровке это занимает не более 10 минут.
Ссылки из статьи
Официальное руководство установки Docker на Ubuntu.
Официальное руководство установки Firezone.
Страница со списком приложений на официальном сайте WireGuard.
Только зарегистрированные пользователи могут участвовать в опросе. Войдите, пожалуйста.Каким сервисом VPN вы пользуетесь?5.91% Публичный платный1112.9% Публичный бесплатный2473.12% Собственный1368.06% Не пользуюсь15 Проголосовали 186 пользователей. Воздержались 19 пользователей.