Туториал: Настройка своего VPN сервера — актуализация 2026
автор оригинала: Kas Elvirov (kas_elvirov)
Туториал: Настройка своего VPN сервера
Архивное переиздание с актуализацией. Оригинал опубликован на Habr (≈2021), автор — Kas Elvirov (kas_elvirov). оригинал скрыт на Habr (HTTP 403/451), доступен только через Wayback Machine Снимок: Wayback Machine. Ниже — редакция ноября 2026: что работает сейчас, что изменилось и как правильно повторить рецепт сегодня. Полный текст оригинала — в конце, без купюр.
TL;DR — версия 2026
VLESS+REALITY (Xray) в 2026 — главный рекомендованный способ: маскировка под TLS к чужому крупному сайту, активное зондирование не проходит, домен и сертификат не нужны.
Оригинал попал в первую волну статей о VLESS+Reality — и с тех пор подход не просто выжил, а стал стандартом: фактическим стандартом антицензурного туннелирования в 2026 стал VLESS + REALITY (Xray-core): он маскируется под обычный HTTPS-трафик к крупному сайту и не требует собственного домена и сертификата; по данным РКН, за 2025 год в России заблокировано 258 VPN-сервисов, и почти все выжившие сервисы сидят именно на Xray. Что изменилось с публикации: пару-тройку версий Xray-ядра, новые клиенты, панели 3x-ui/Marzban с автонастройкой Reality, и — увы — статья о том, как это ставить, стала легальной мишенью (российские сайты и сами хабр-авторы начали массово удалять статьи о VPN (статьи отдают HTTP 451 «удалена по юридическим причинам») — именно поэтому появляются проекты-архивы вроде этого).
Статус оригинала
- URL: https://habr.com/ru/post/708936/
- Статус на Habr: СКРЫТА (403)
- Снимок: http://web.archive.org/web/20230122132508/https://habr.com/ru/post/708936/
- Картинки: 32/32 сохранено локально
Почему REALITY до сих пор непробиваем
REALITY «крадёт» рукопожатие у настоящего TLS-сайта: ваш сервер, не имея сертификата, отдаёт клиенту handshake реального target-сайта (dest), а внутри договаривается о ключах. Со стороны (DPI, активный probe) это обычный HTTPS к популярному ресурсу. Ответить probe-ом «не тем» сервер не может — нечем отличить. В 2025–2026 у операторов блокировок остаётся один приём: резать «подозрительные» IP целиком. Лечится CDN-фронтом или сменой IP.
Минимальный сервер 2026
Актуальный Xray-core (ветка 2x/25.x) — ставится официальным скриптом; ключевые поля:
"inbounds": [{
  "listen": "0.0.0.0",
  "port": 443,
  "protocol": "vless",
  "settings": {
    "clients": [{ "id": "<uuid>", "flow": "xtls-rprx-vision" }],
    "decryption": "none"
  },
  "streamSettings": {
    "security": "reality",
    "realitySettings": {
      "dest": "www.microsoft.com:443",
      "serverNames": ["www.microsoft.com"],
      "shortId": "",
      "privateKey": "<x25519>"
    }
  }
}]
Выбор dest: крупный зарубежный сайт с TLS 1.3 + H2, НЕ ваш CDN, не российский, не «за Cloudflare» (цикл). Проверка: openssl s_client -connect dest:443 с сервера должна отдавать нужный SNI.
Иллюстрации из оригинала
Что изменилось с ≈2021 года
- uTLS-фingerprint клиента теперь критичен (chrome/firefox из коробки)
- flow xtls-rprx-vision — норма; старые flow без vision уязвимы к детекту
- XHTTP-транспорт добавился как альтернатива ws/gRPC за CDN
- 3x-ui заменил большинство «костыльных» bash-панелей из статей 2023 года
- iOS-клиенты требуют зарубежный Apple ID чаще, чем в 2024
- в тексте оригинала: классический OpenVPN легко детектится DPI (используется в корпсредах, но не для обхода блокировок)
- в тексте оригинала: у «ванильного» WireGuard статичный хендшейк — DPI его режет; обфусцированный вариант — AmneziaWG
Чек-лист 2026
- dest — живой крупный сайт с TLS1.3, доступный С ВАШЕГО сервера
- shortId непустой
- uTLS fingerprint клиента совпадает с типичным браузером
- сервер не «светится» сканерами (закрыть 80/8080-заглушки)
- fallback на реальный сайт, если probe придёт без правильного SNI
Вердикт
Оригинальная статья была верной — просто Xray с тех пор обновился, панели стали удобнее, а сама тема — юридически горячей. Конфиг выше — минимальная «сегодня-работает»-версия; вся методология оригинала (x25519-ключи, SNI-подбор, проверка blockcheck) неизменна.
ОРИГИНАЛ СТАТЬИ (без изменений)
Предисловие
Я один из тех, кто использует VPN и для серфинга, и для работы.Тут нужна и скорость и бесперебойность. За последний год я перепробовал около десятка сервисов которые не могли похвастаться ни тем, ни другим. Ряд из них просто перестал работать, а некоторые и вовсе остановил работу на Российском рынке (например Касперский).
Основная цель
В связи с этим я заинтересовался поднятием своего сервиса на базе Российского хостинга с минимальным количеством приседаний и потраченных рублей.
Введение
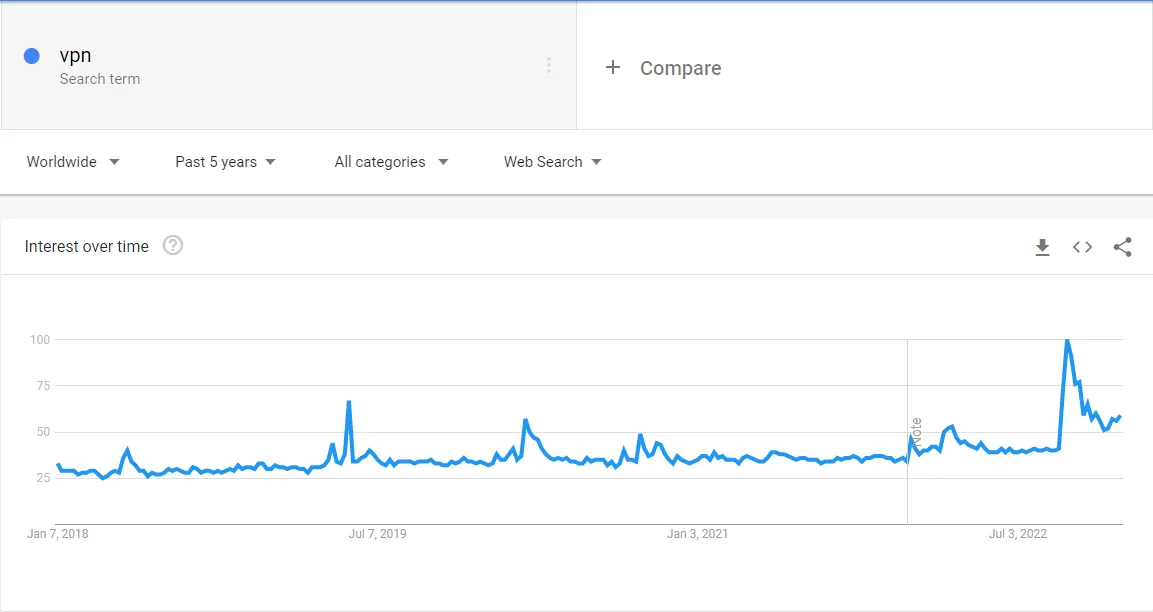
Актуальность темы подтвержу цифрами взятыми с GoogleTrends.
интерес пользователей поисковика Google к VPN (за последние 5 лет)
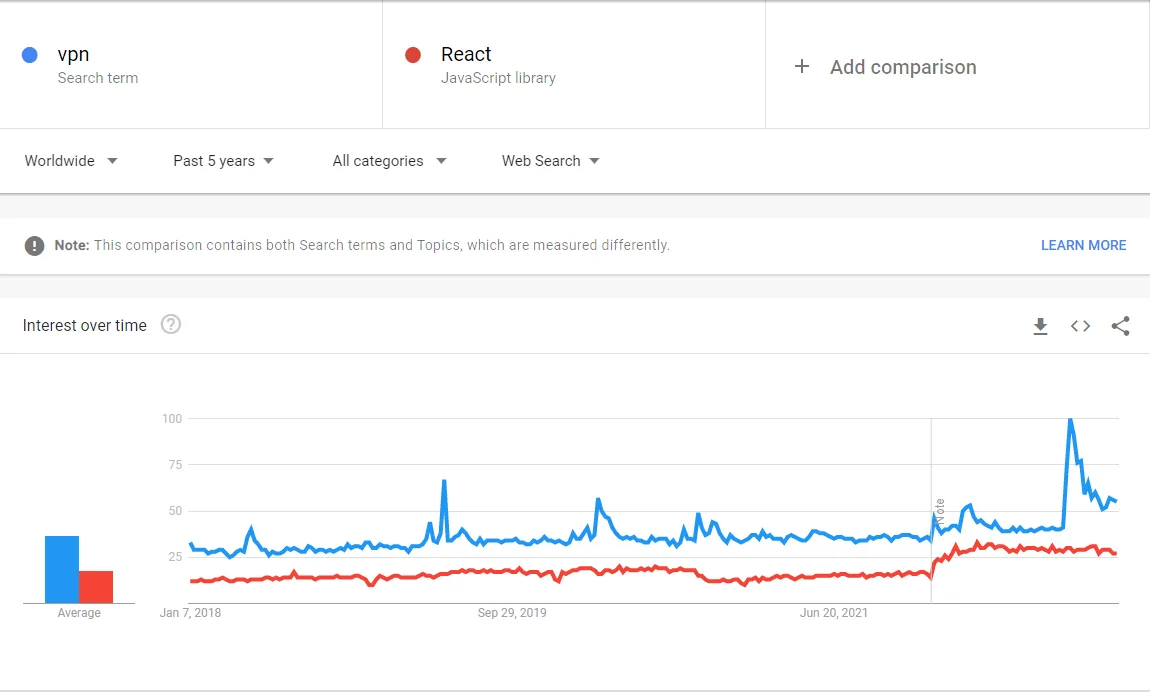
Очевидно, что тренд выходит на качество новый уровень интереса. По России, плюс/минус такая-же картина. Интерес к VPN обгоняет даже React.js.
интерес пользователей поисковика Google к VPN и React.js (за последние 5 лет)
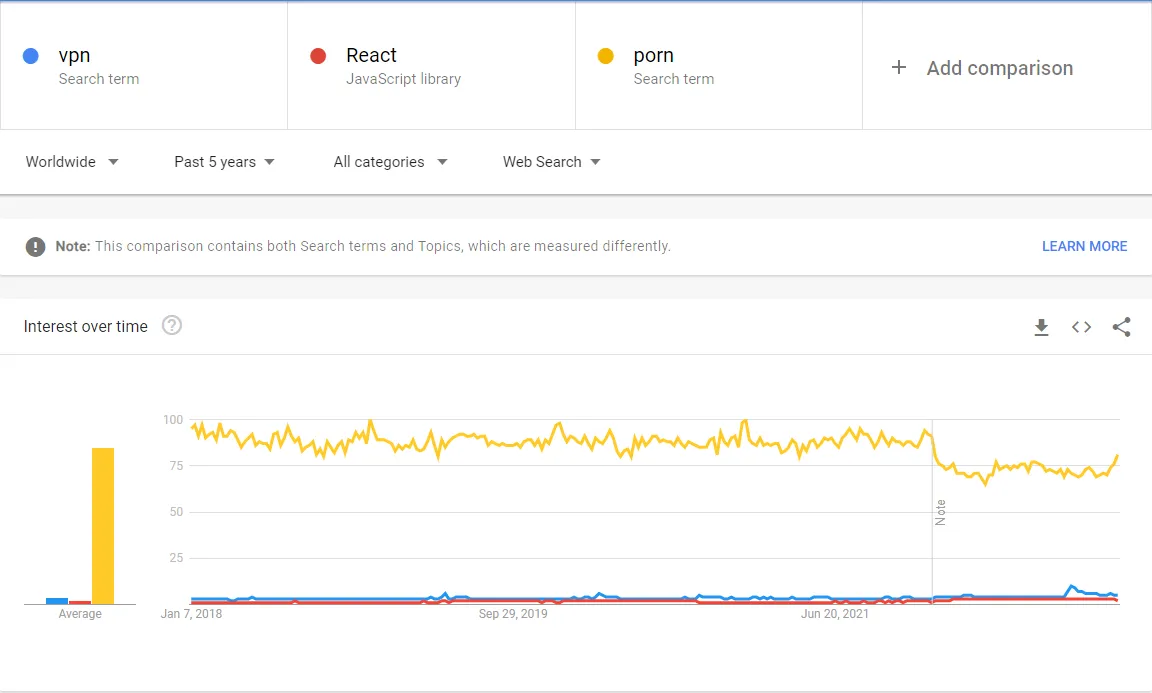
Хотя конечно есть темы и попопулярнее.
интерес пользователей поисковика Google к VPN, React.js и всякому разному (за последние 5 лет)
Я буду настраивать VPN на базе хостинга TimeWeb так как пользуюсь их сервисом с 2014г. Мне нравится панель, быстрая обратная связь и набор услуг которые они предоставляют
Шаг 1 - поиск подходящего хостинга / создание аккаунта
Так как я зарегистрирован и у меня есть активный “план”, то я просто кликаю на кнопку “Вход для клиентов”
главная страница
Затем кликаем на кнопку VDS/VPS Серверы (слева внизу)
**
Открывается модальное окно с запросом на регистрацию
**
После клика на кнопку произойдет два действия - отправится письмо на почту с данными вашего нового аккаунта и переход на страницу панели Cloud
**
Переходим на новое окно, я сразу переключил на темную тему (хорошо бы и на хабре такую получить). Удаляем облачный сервер который создался автоматически (в моем случае это Honest Maxwing). Иначе когда будете на этапе оплаты, то вам накинут пару десятков тысяч рублей. Я сначала не заметил и потом не сразу понял за что с меня столько хотят взять
**
Шаг 2 - покупка нужной конфигурации сервера
Жмем кнопку “Создать” -> “Облачный сервер”. Переходим на окно конфигурации сервера. Я себе накликал следующие параметры (scalable NVMe, и плюс бэкапы)
**
Жмем кнопку “Заказать” и оплачиваем
**
Ура, у нас появился облачный сервер
**
На почту должно придти письмо с данными доступа
**
Переходим на главную страницу
**
Кликаем на новый сервер. Я его назвал VPN. Статистика пока по нулям
**
Шаг 3 - установка VPN на компьютер
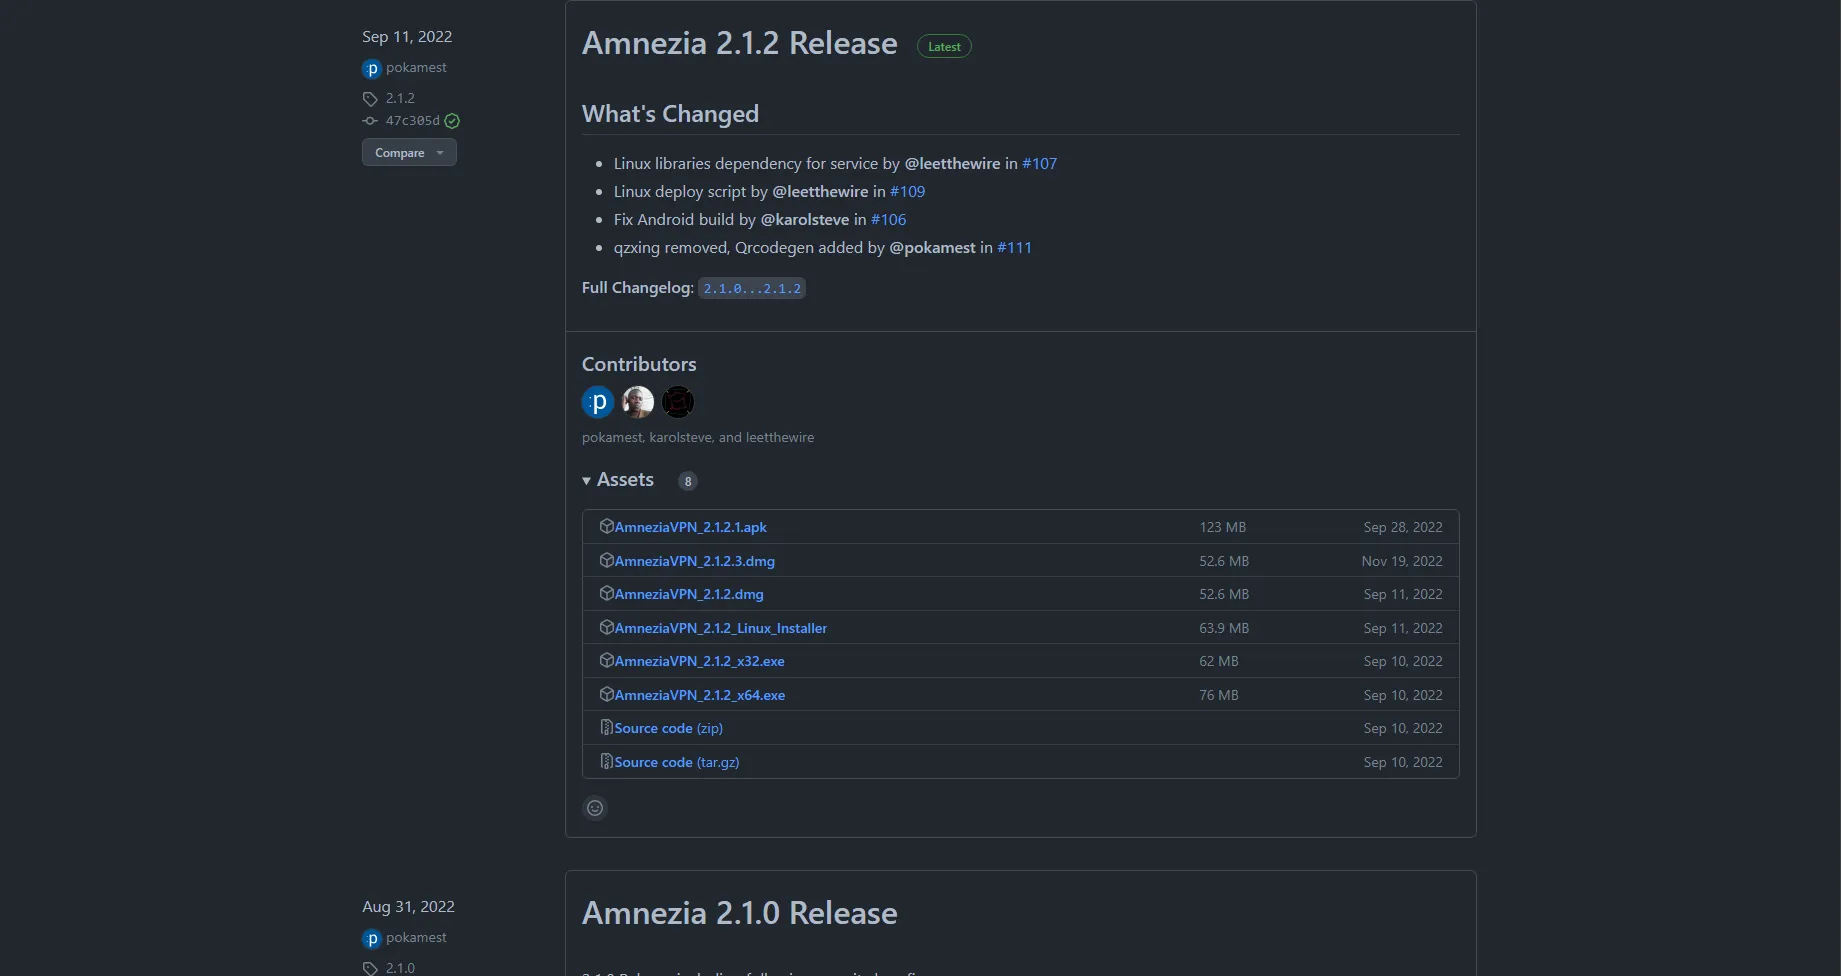
Проходим на Github для того, чтобы скачать amnesia клиент. В моем случае актуальная версия - 2.1.2. Скачиваем нужный дистрибутив и устанавливаем. Вцелом там нужно кликнуть пару раз кнопку “Далее”
**
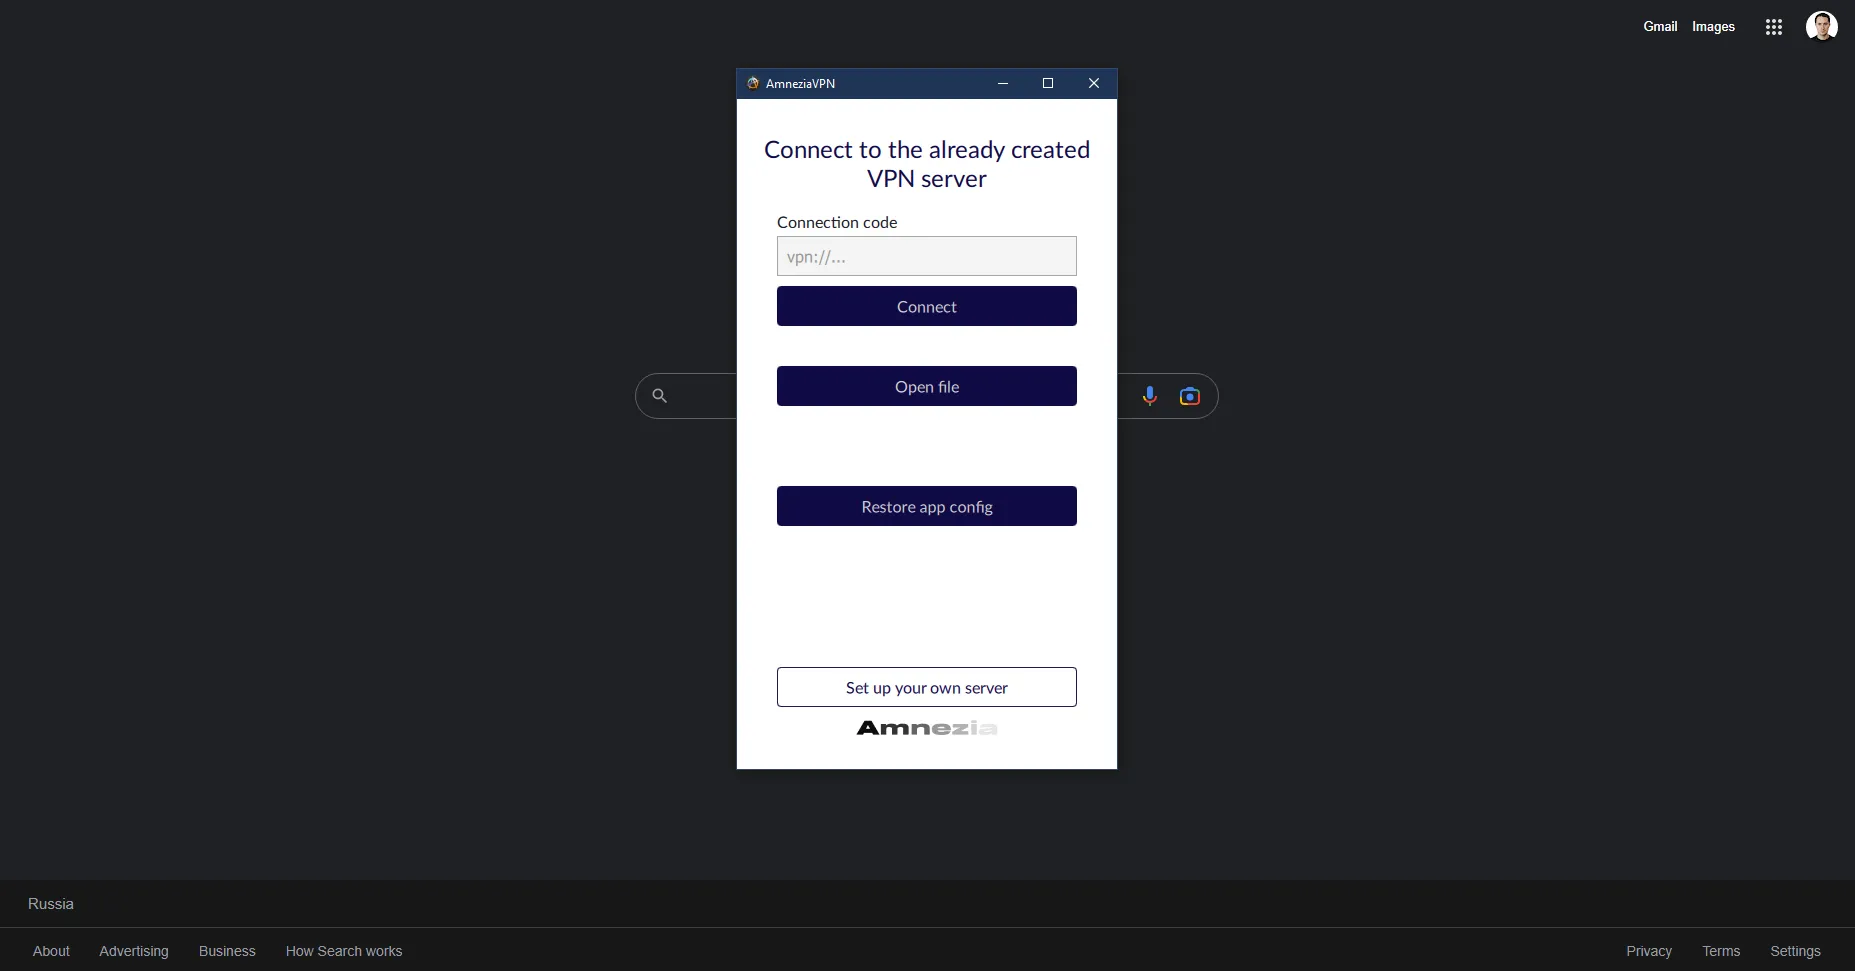
Появляется мастер настройки
**
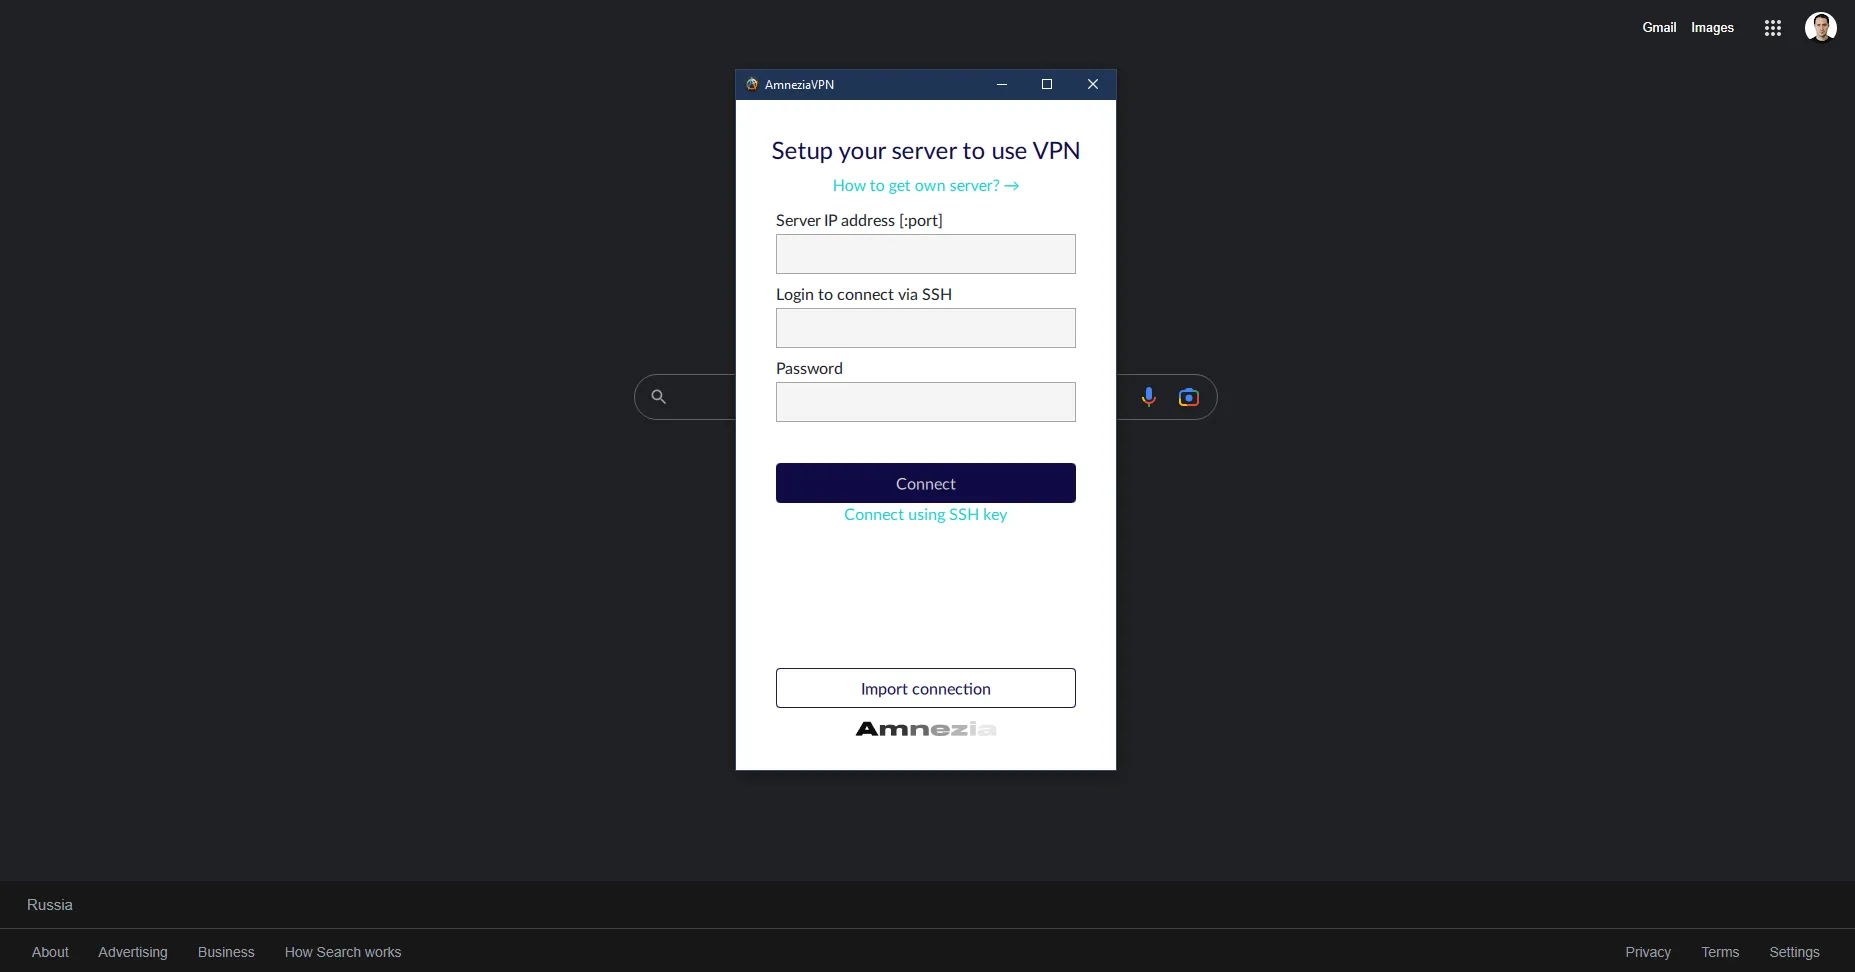
Кликаем на кнопку “Setup your own server” и вписываем в поля данные которые пришли в последнем письме. Жмем кнопку “Connect”
**
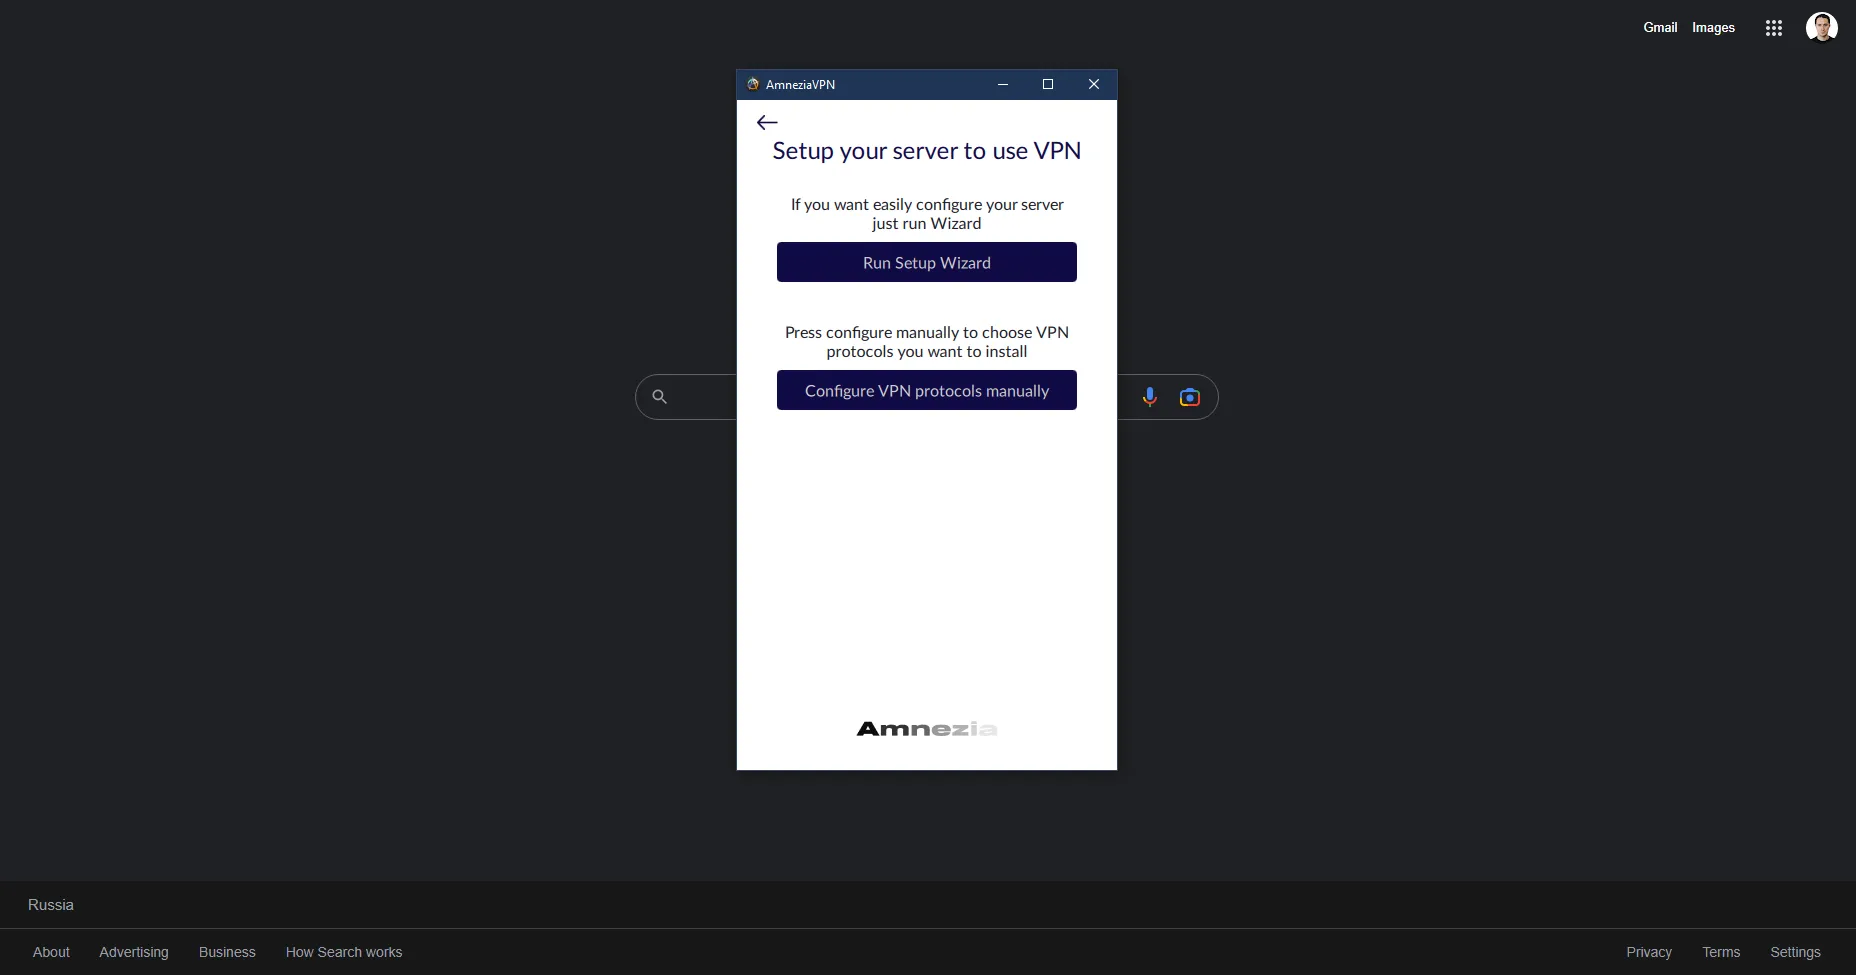
Нажимаем “Run setup wizard”
**
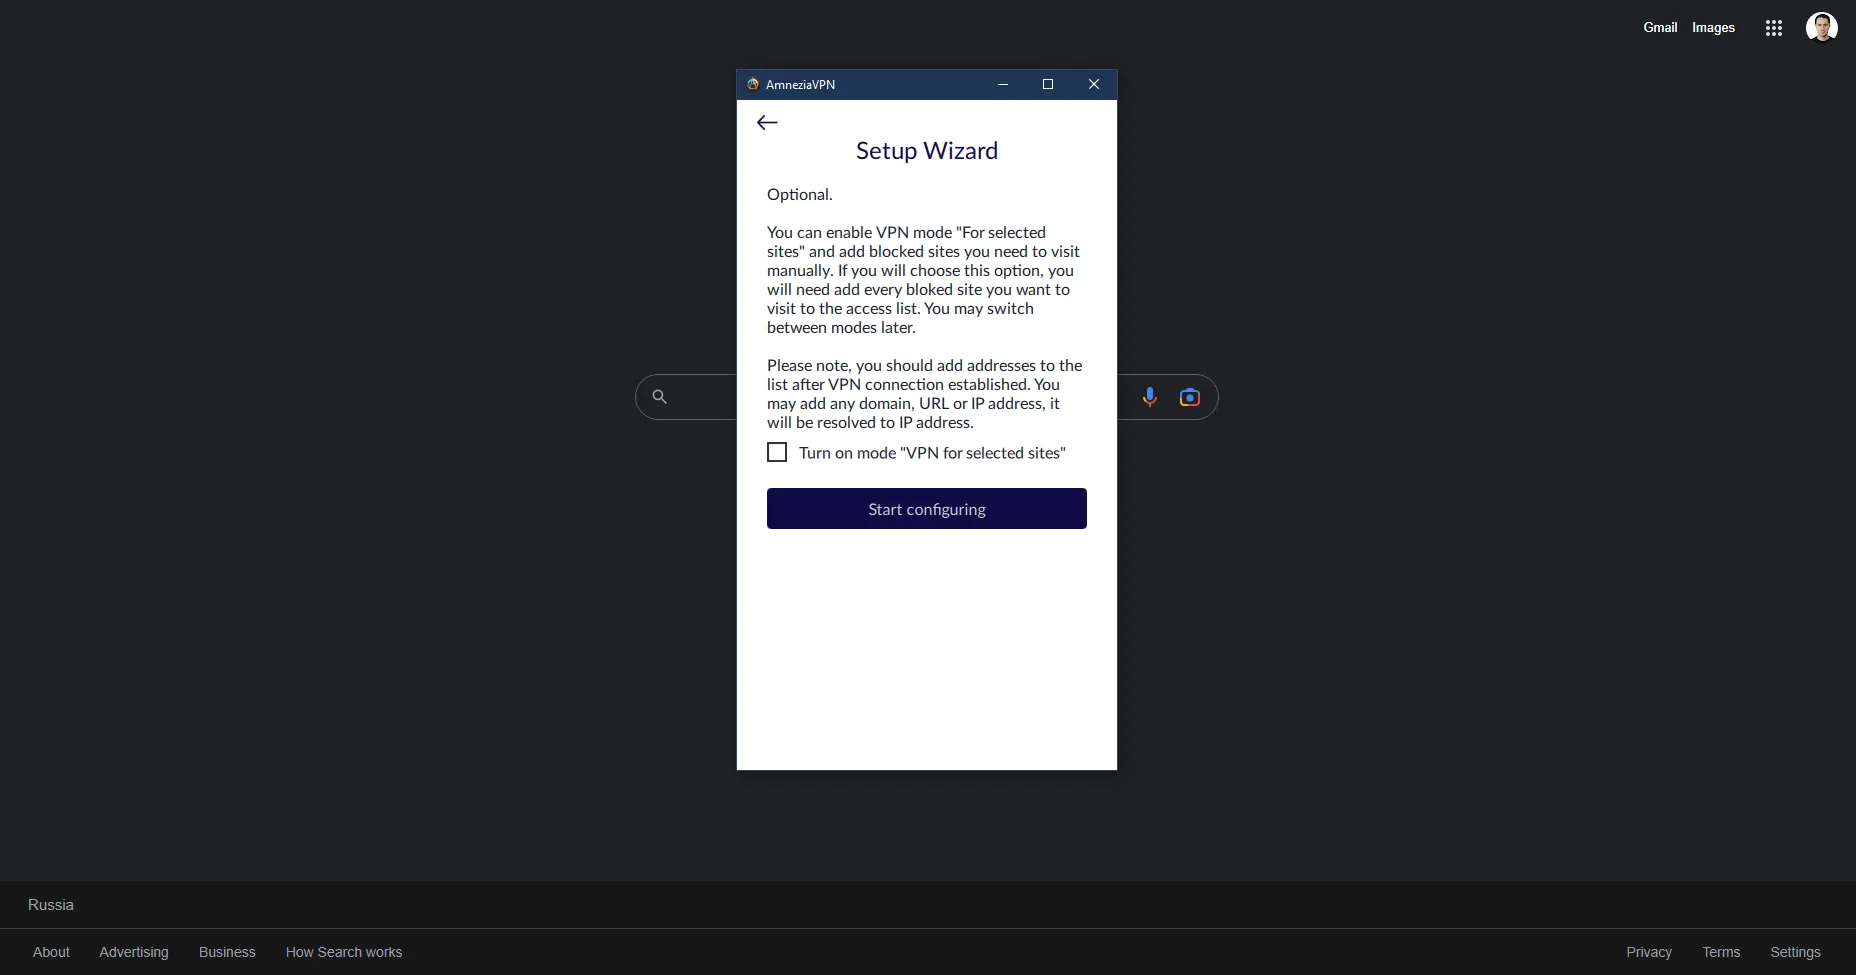
Дальше жмем пару раз кнопку “Next” ничего не меняя пока не встретите кнопку “Start configuring”
**
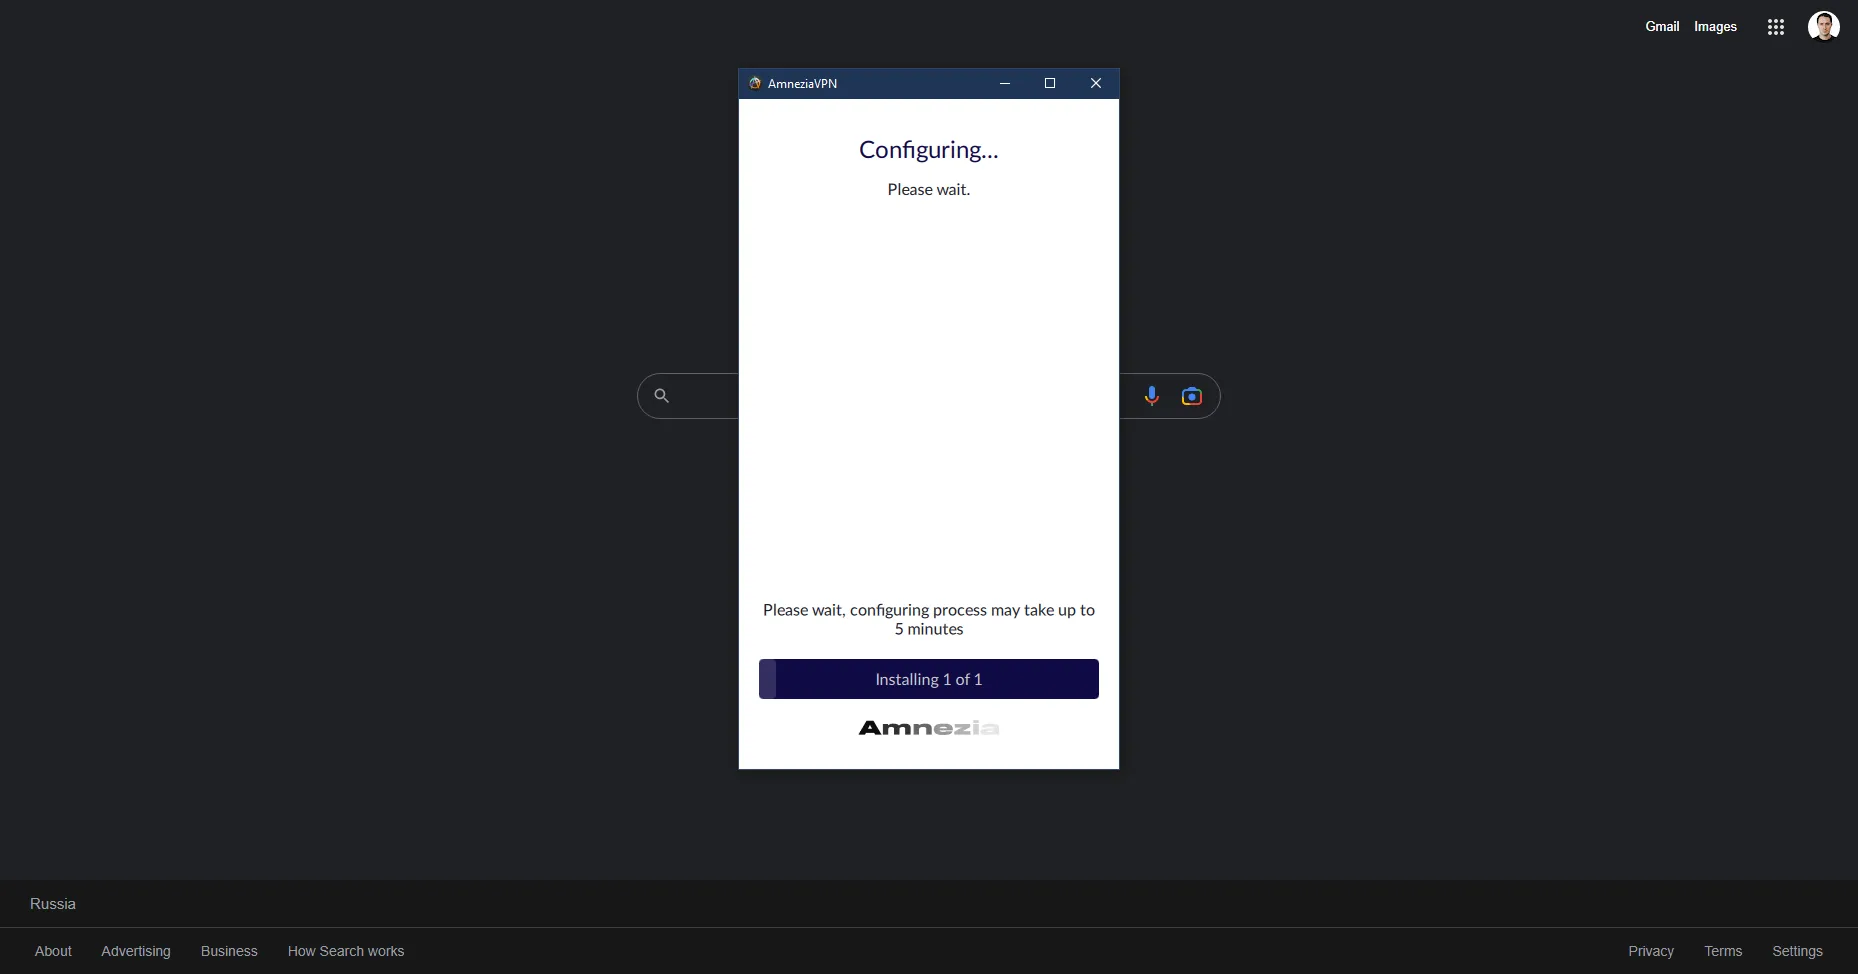
Операция настройки может занять несколько минут
**
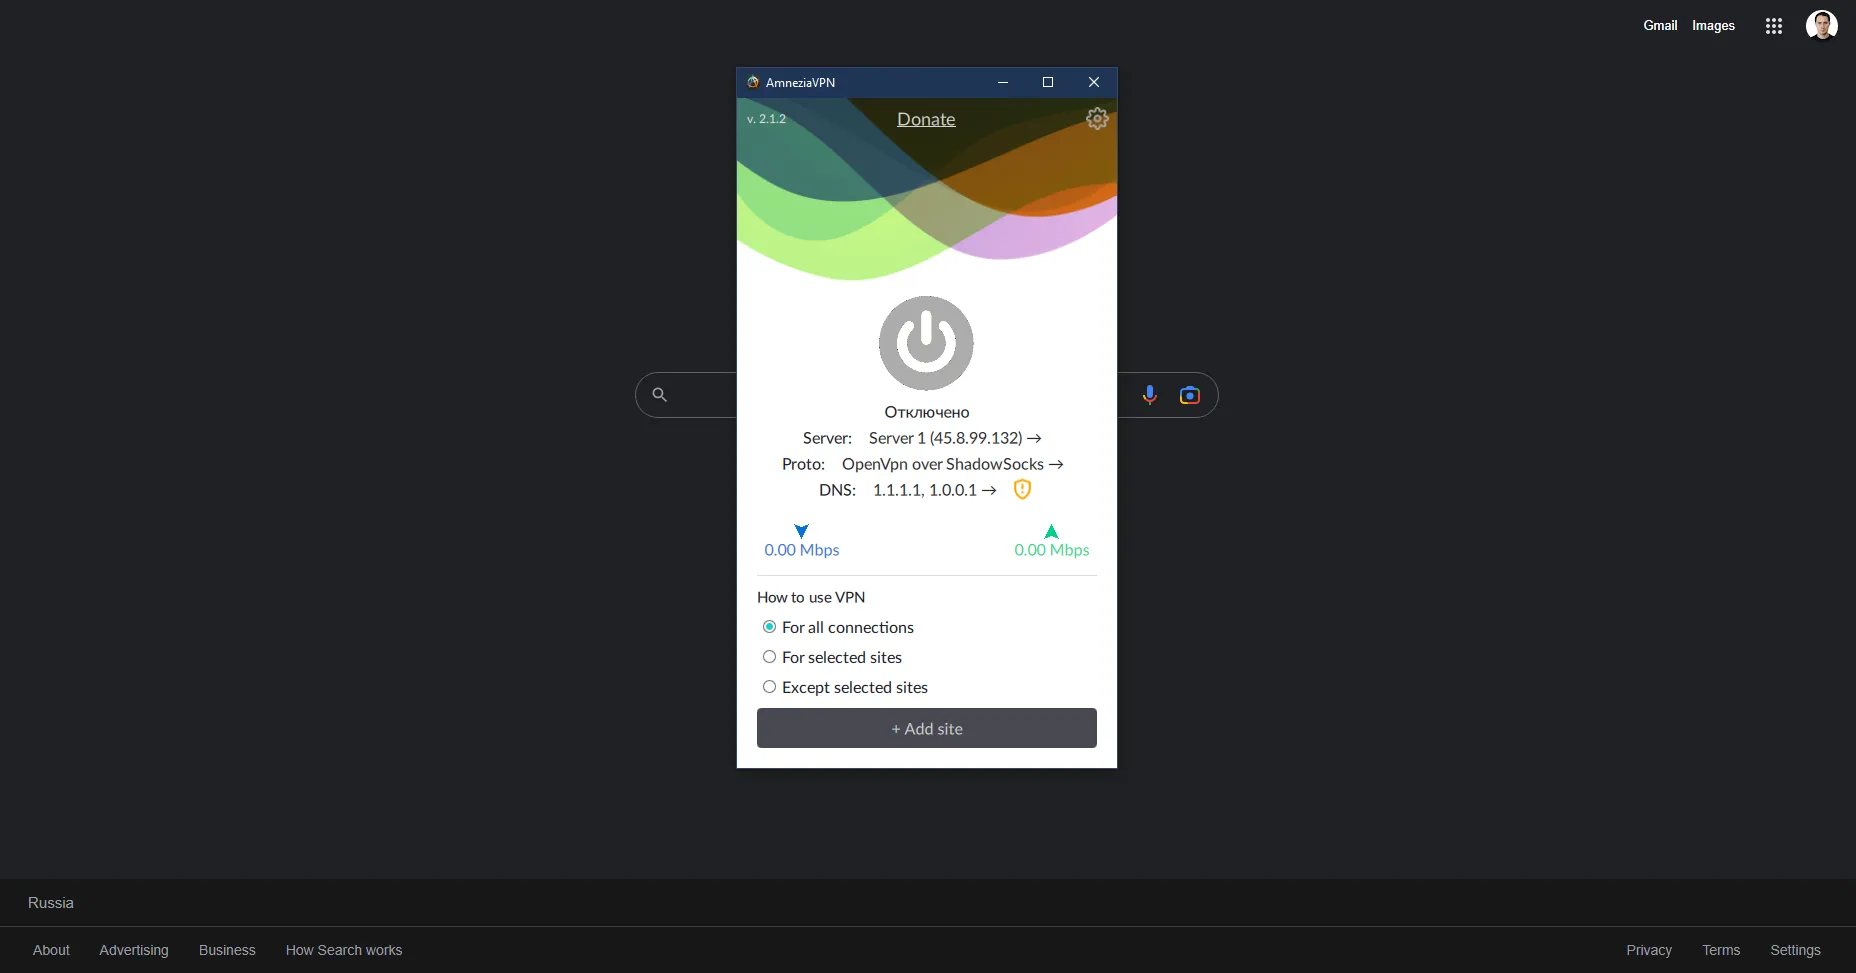
Как только настройка завершиться вы увидите следующее окно. Теперь нам нужно добавить новый протокол. Жмем на строчку напротив Proto
**
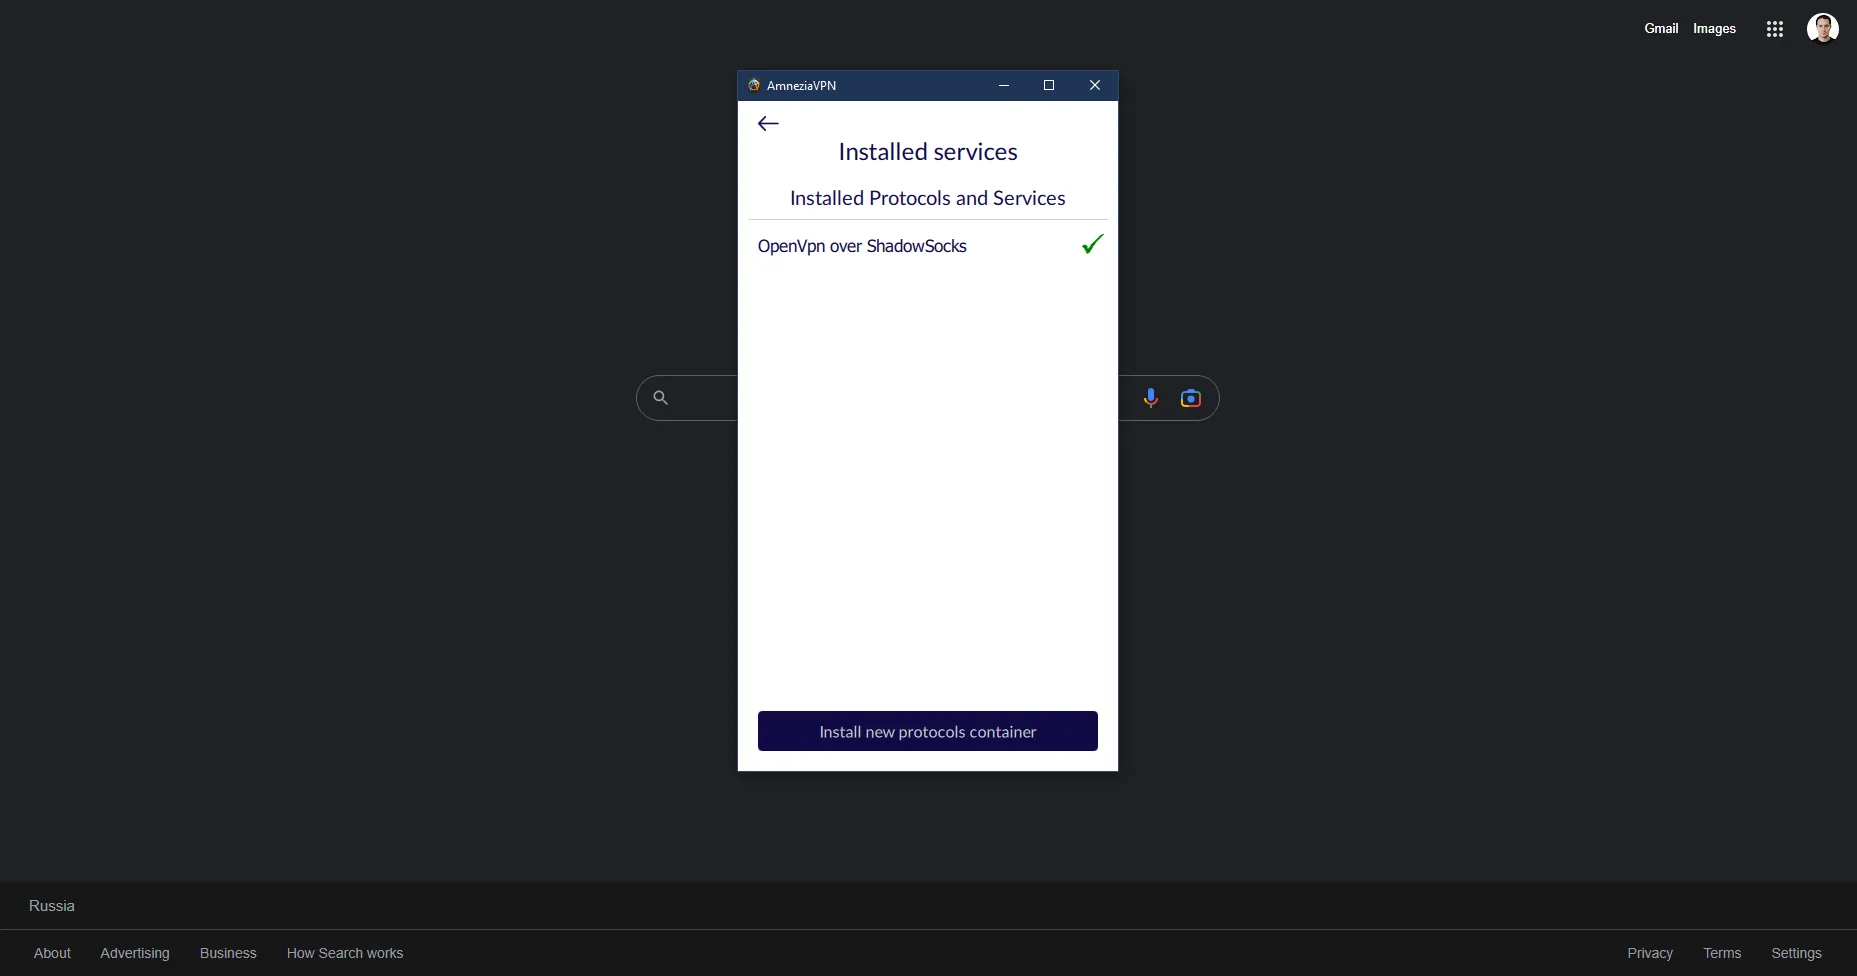
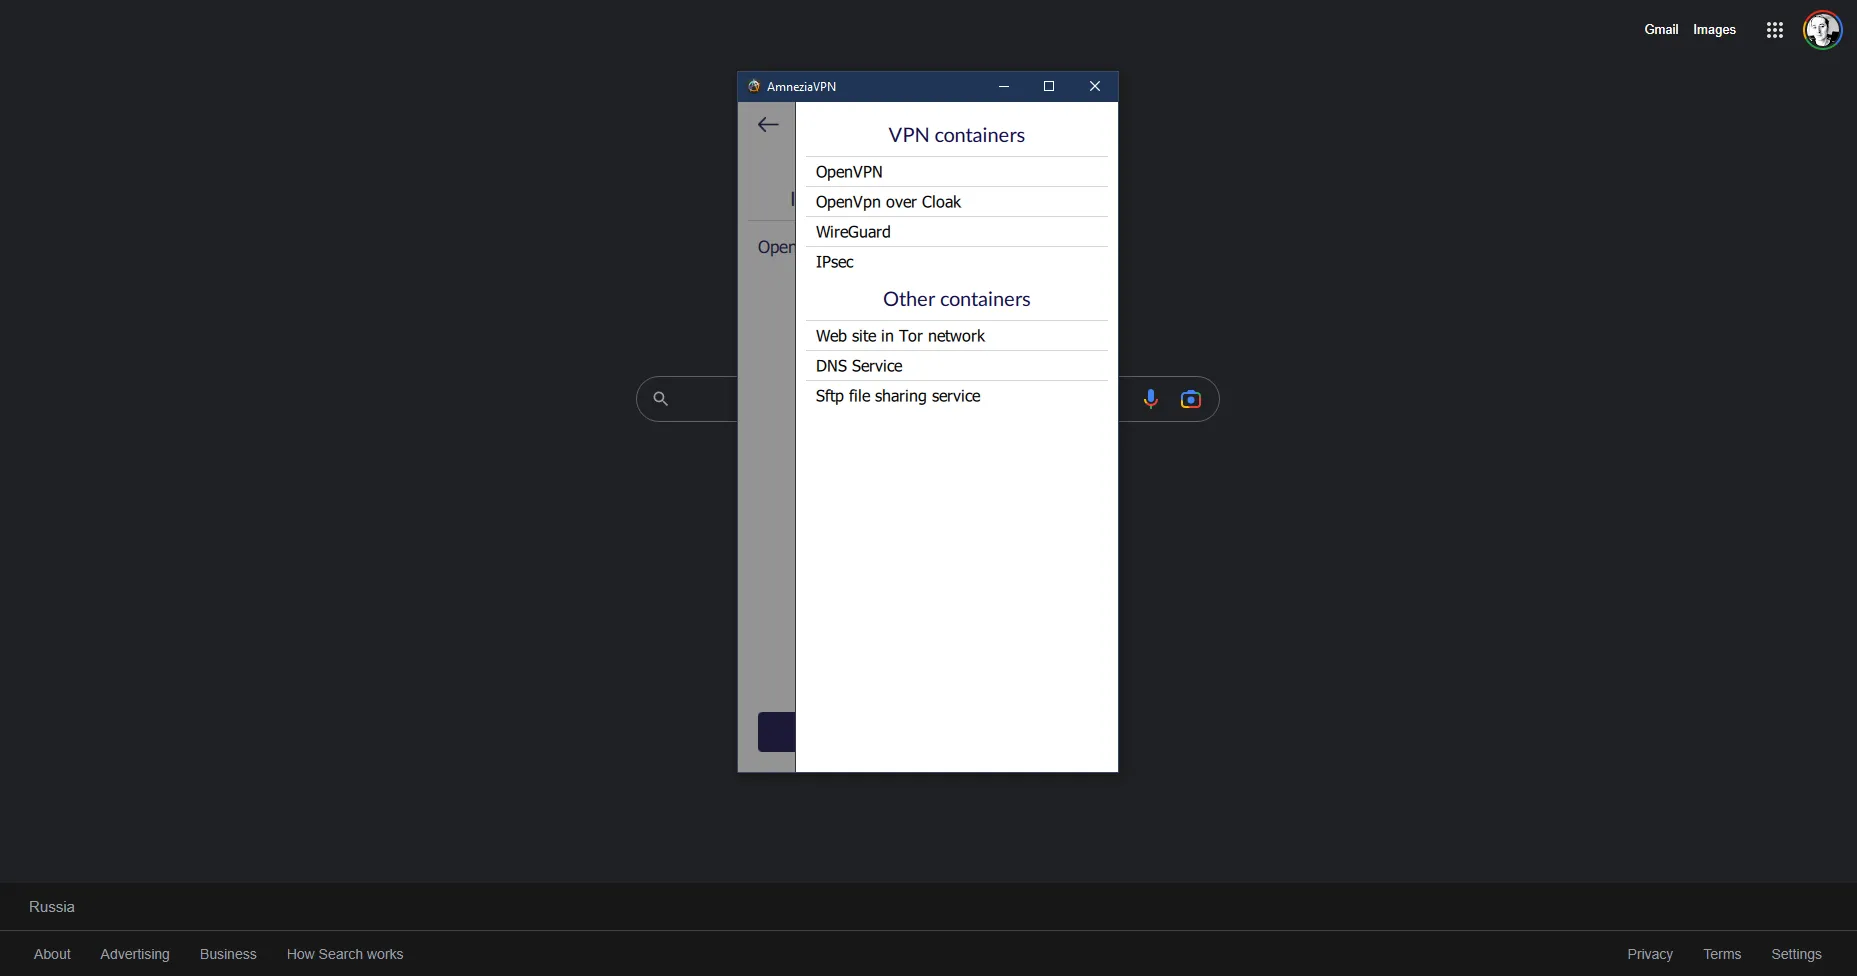
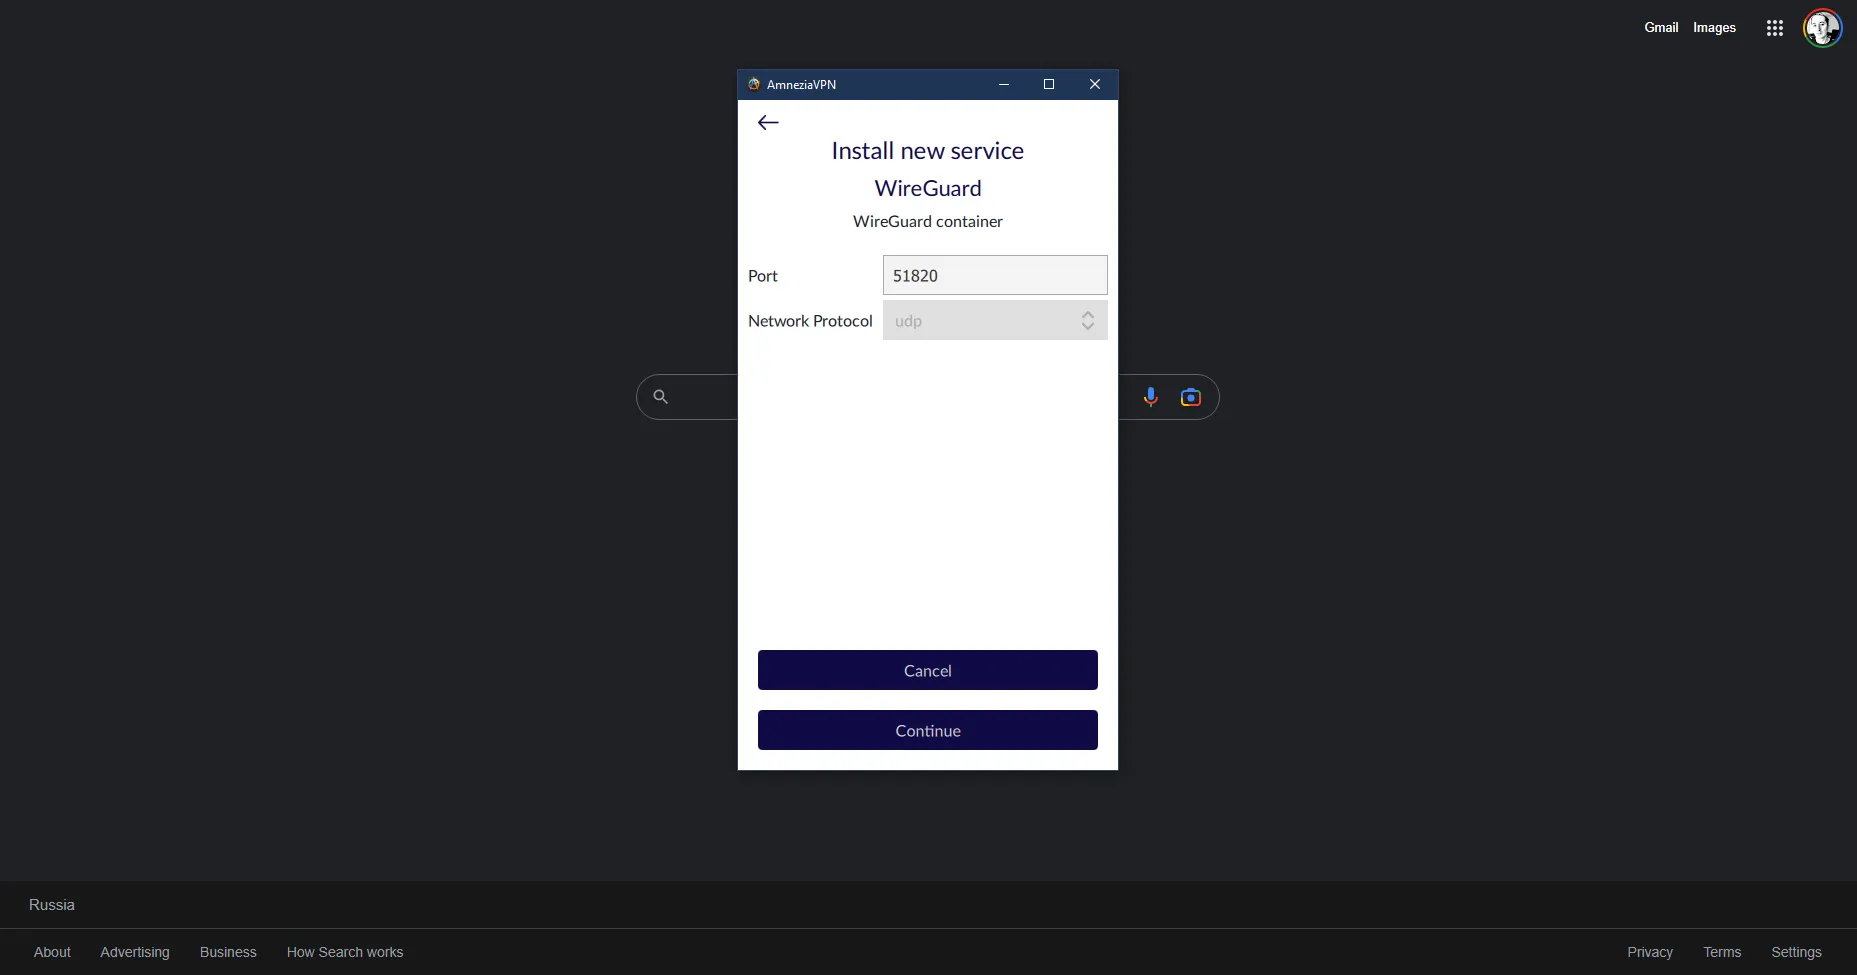
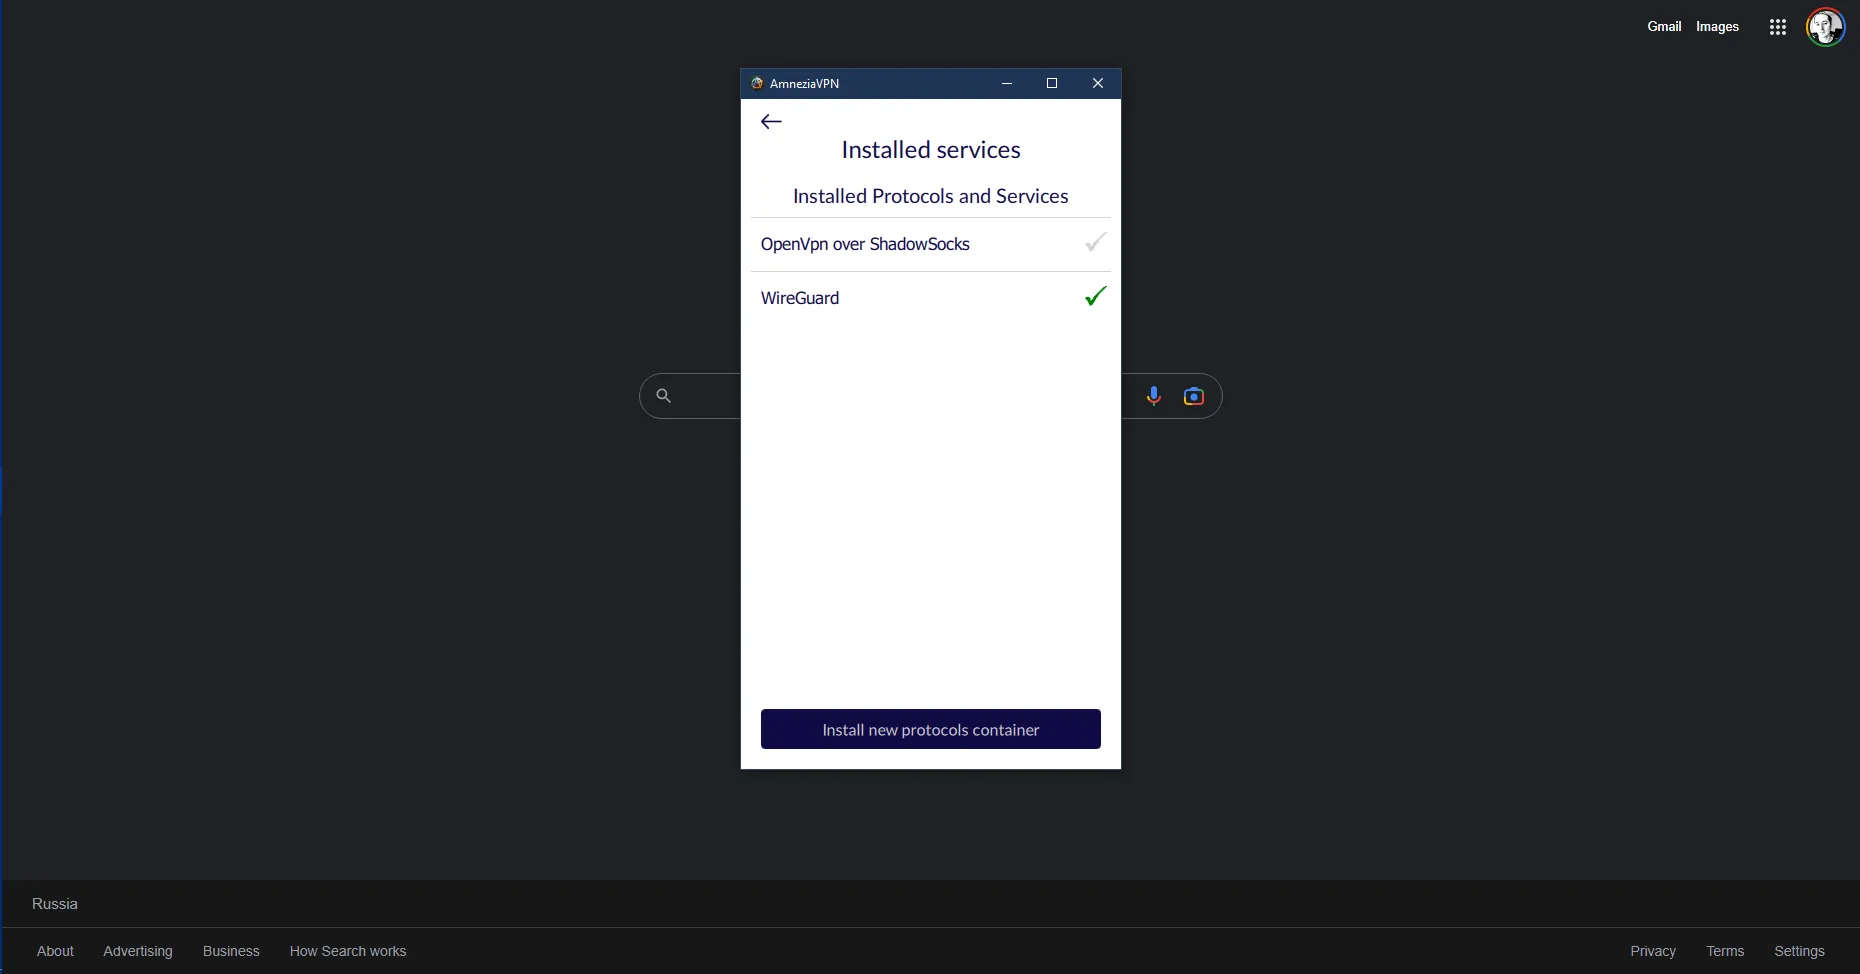
Тут стоит стрелочка напротив OpenVpn. Снимаем ее и добавляем новый - я добавлю WireGuard. Я его выбрал руководствуясь данной статьей
**
.
**
**
Протокол установлен и настроен. Возвращаемся на главную
**
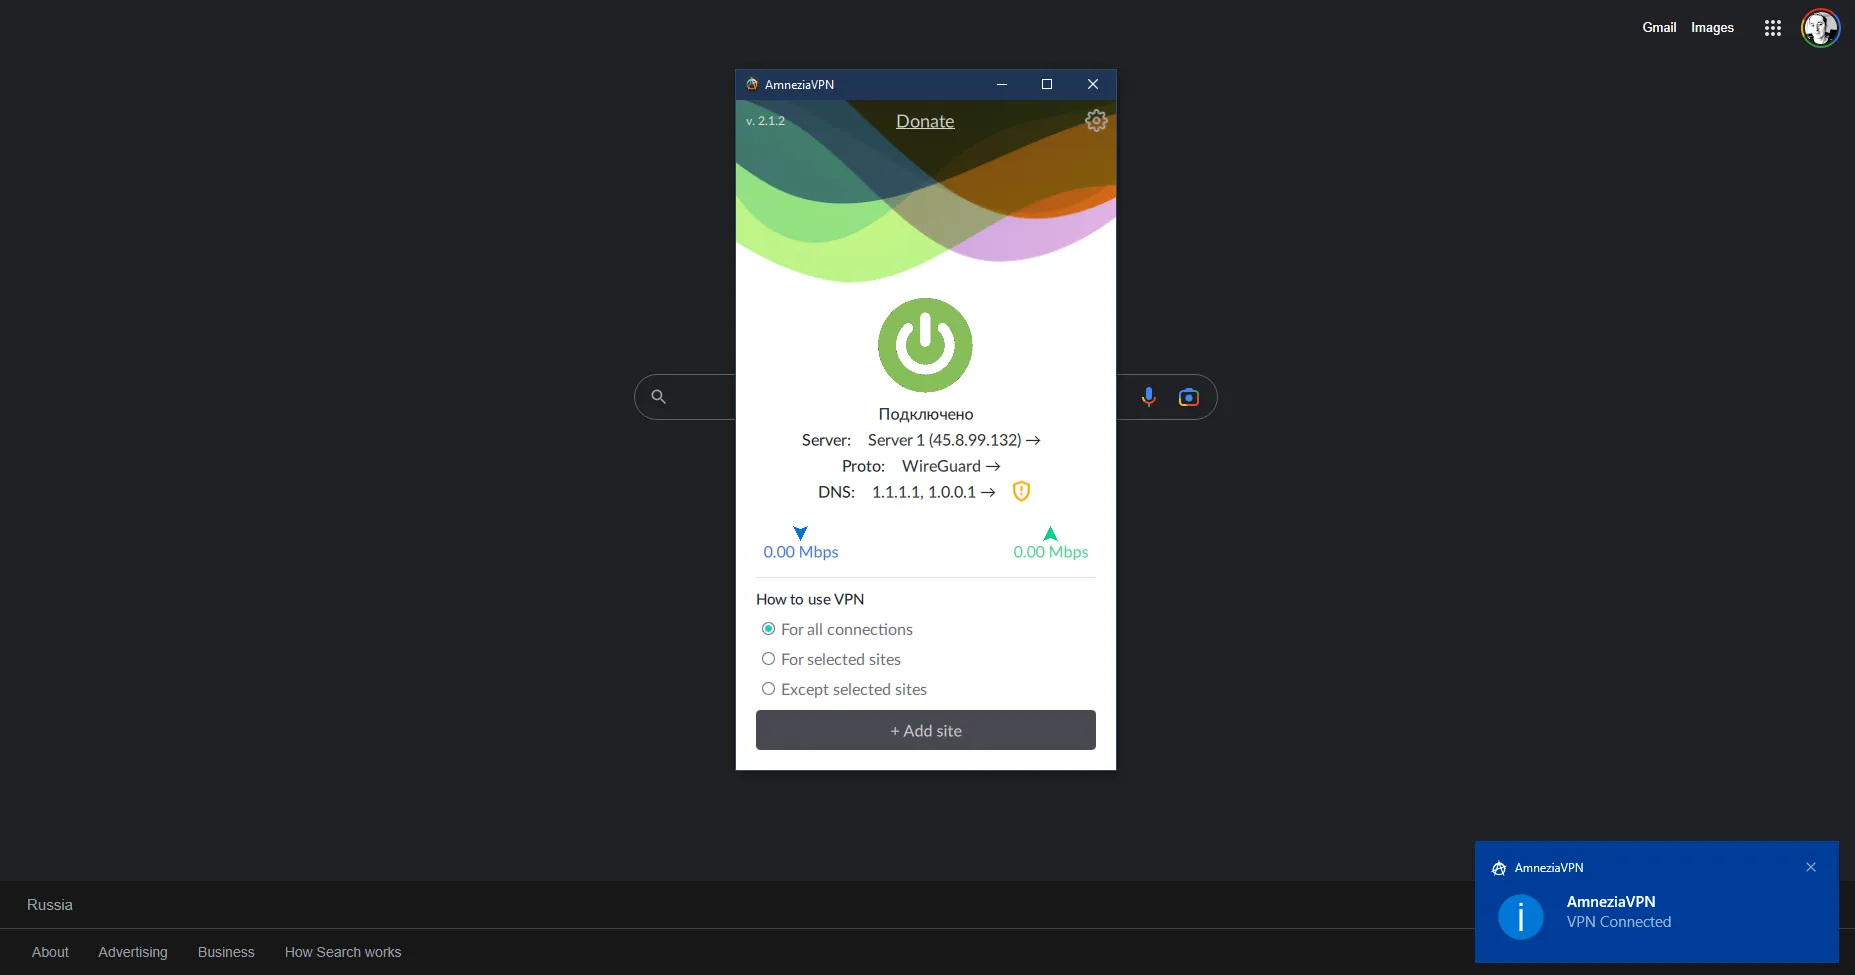
Жмем кнопку “Подключиться”
**
Давайте сходим куда-нибудь, проверим
**
Ура, на компе работает
Шаг 4 - установка VPN на телефон
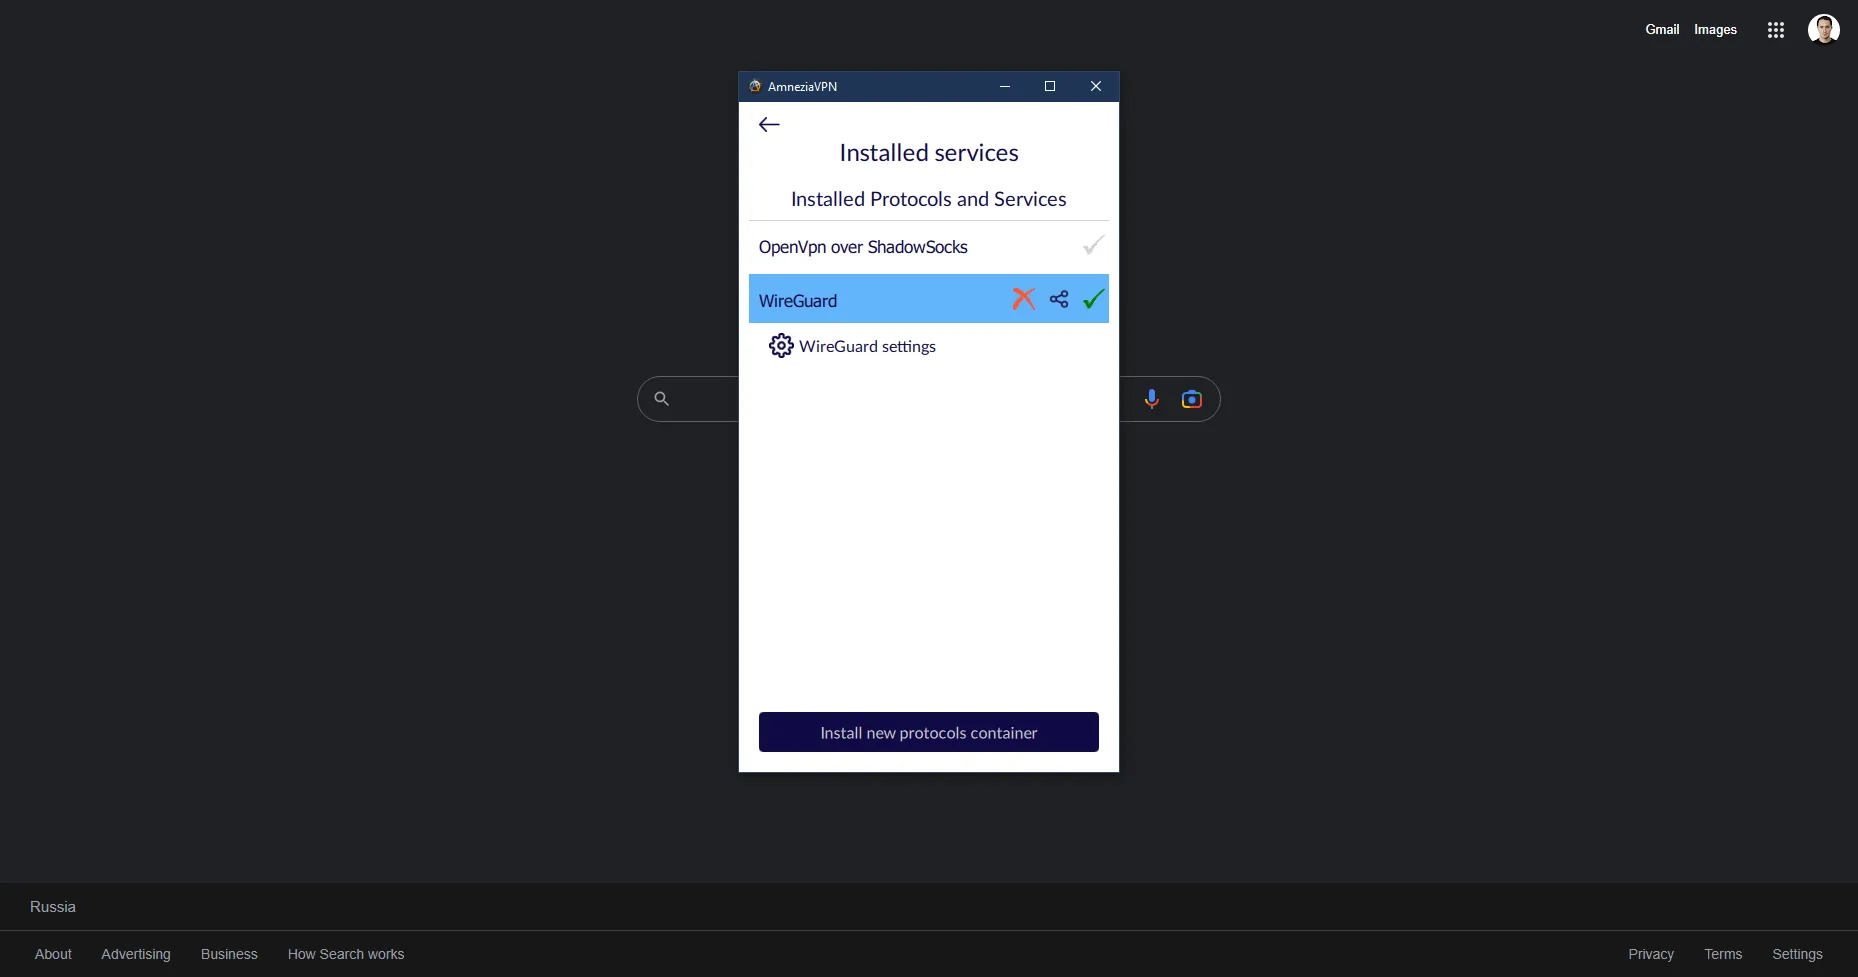
Устанавливаем на телефон приложение WireGuard (Iphone, Android). В моем случае я ставлю на iPhone но там нет разницы. Но прежде чем пойдем “туда”, давайте сгенерируем конфиг для настройки VPN. Кликаем опять на строчку наротив Proto и кликаем на протокол WireGuard
**
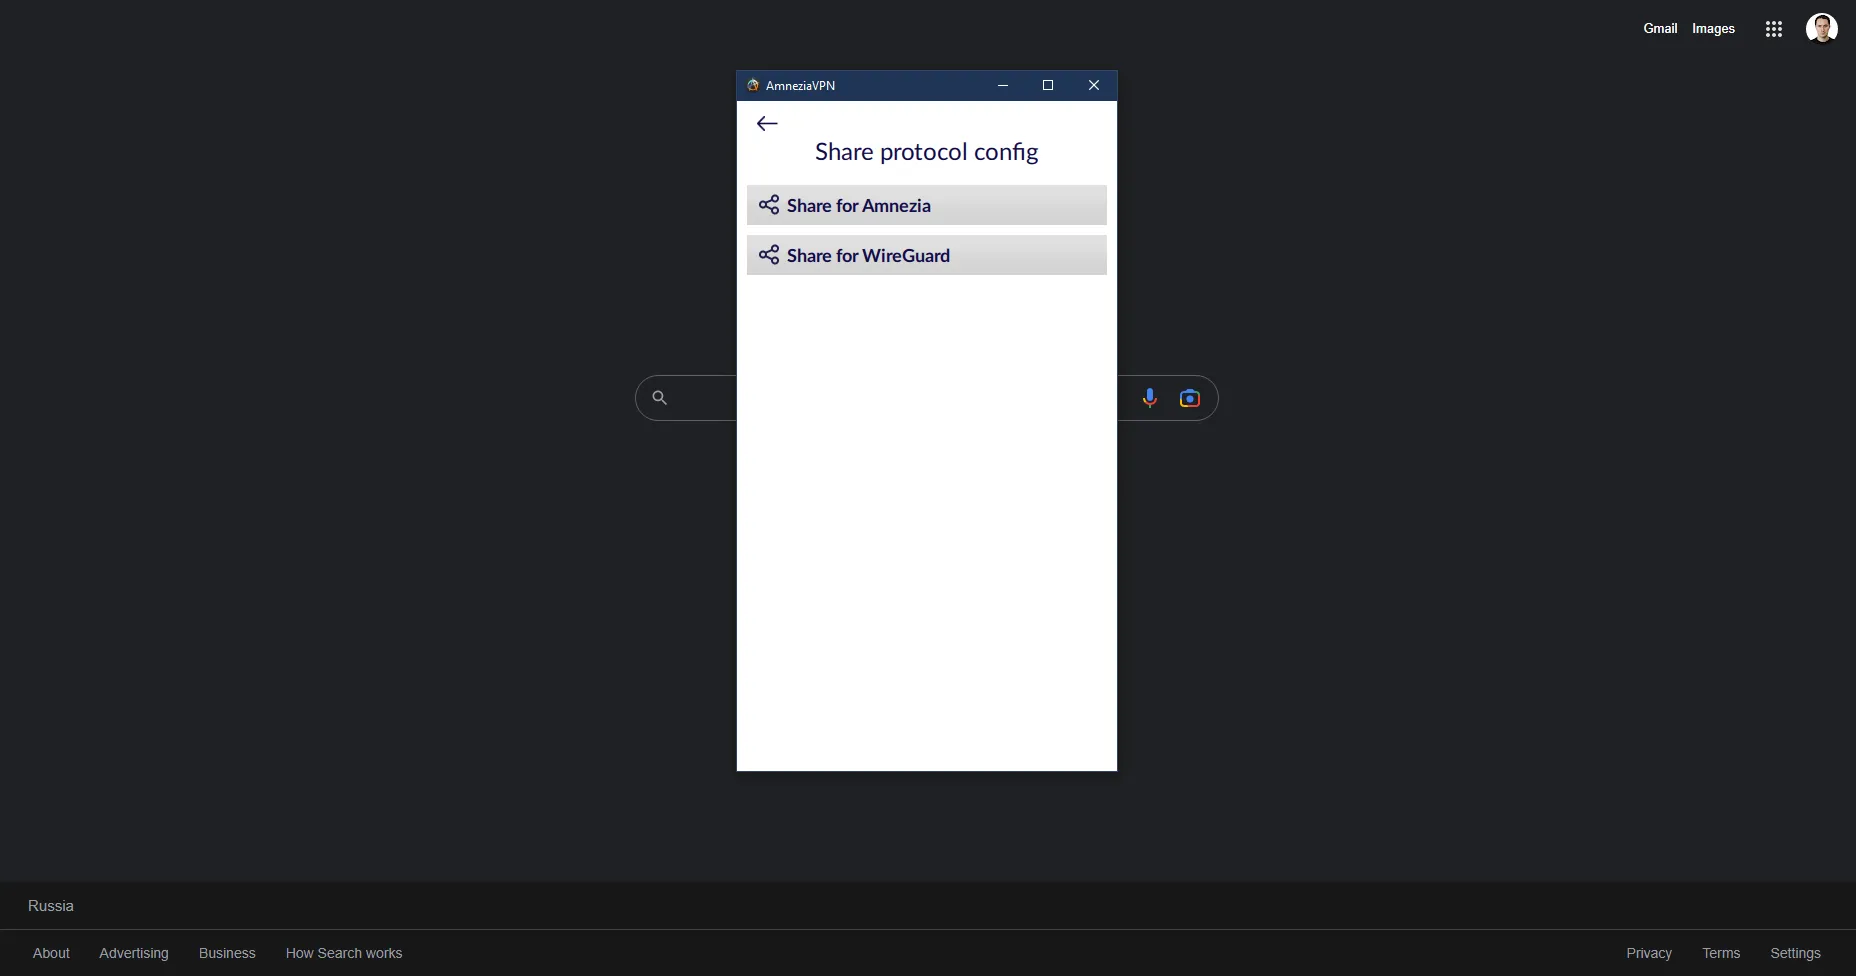
Далее кликаем на иконку “Поделиться”
**
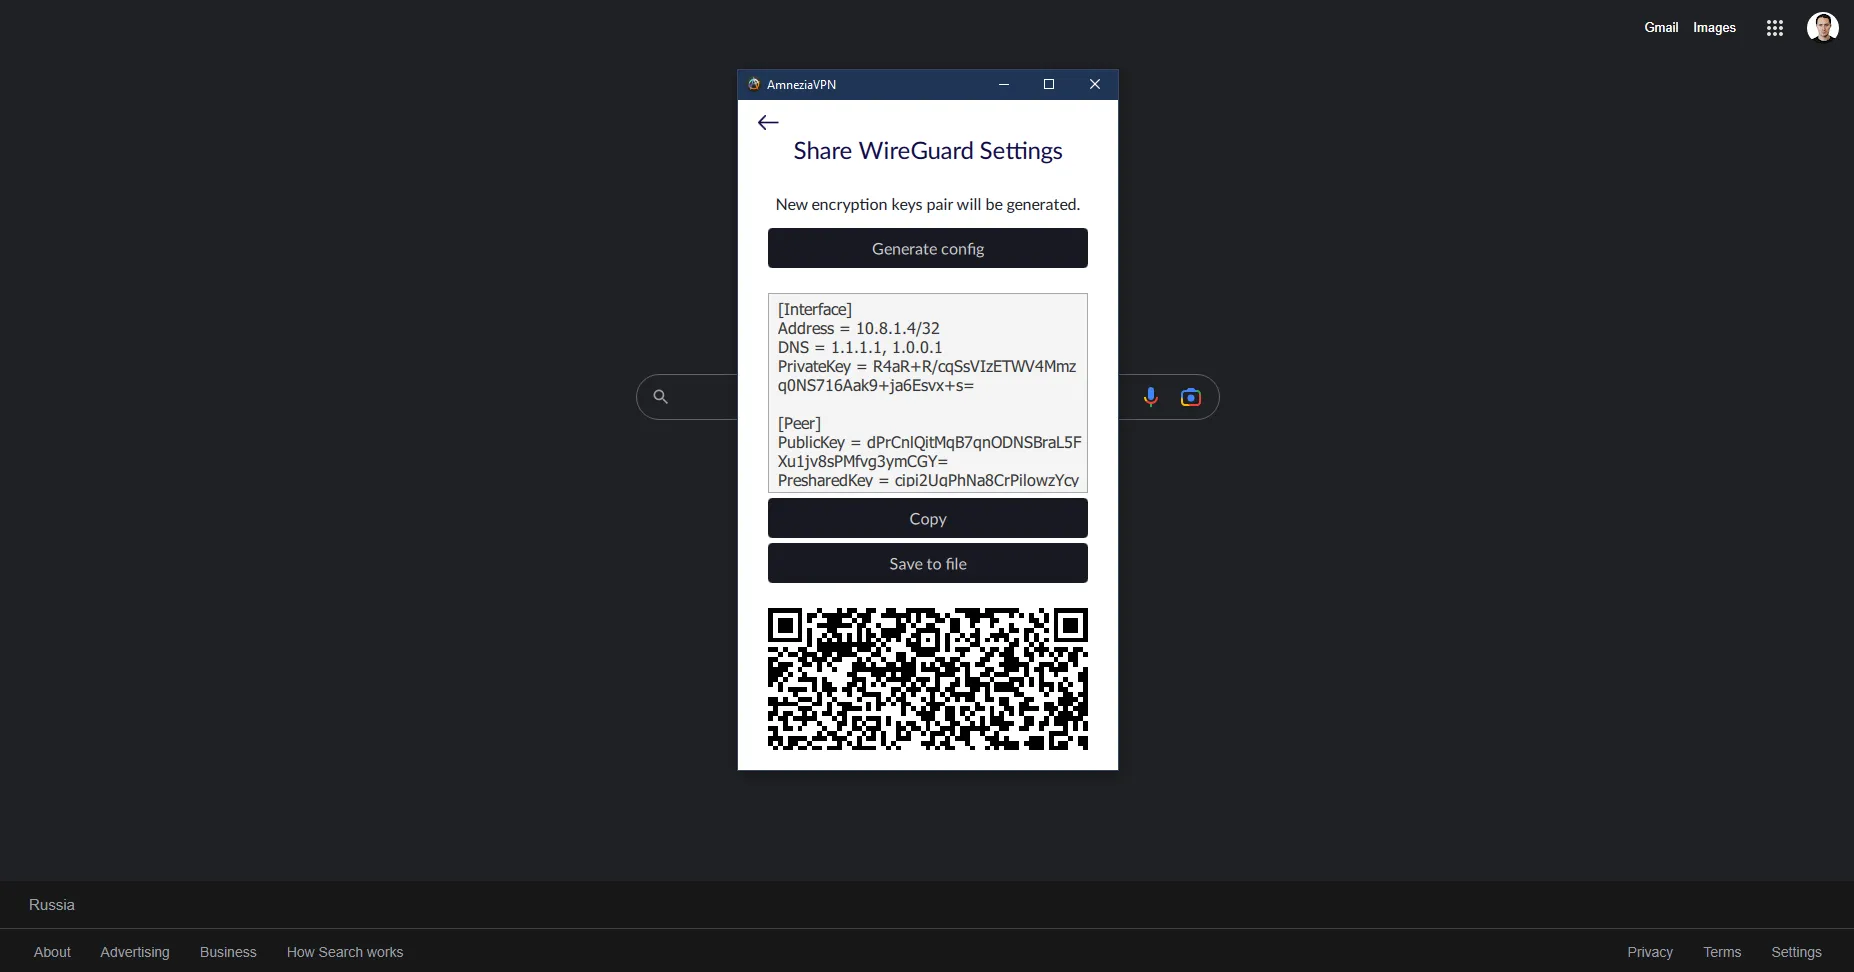
“Share for WireGuard” -> “Generate config”
**
Все, этот QR код не закрываем. Он нам пригодится для настройки VPN на телефоне.
Идем в магазин приложений, устанавливаем WireGuard -> “Add a tunnel” -> “Add from QR code” -> “Allow” -> называем свое соединение как вам угодно -> включаем VPN и проверяем его. Ура, работает )
- (*
Кстати, статистика в панели вашего cloud сервера уже должна обновиться. Пики показывают на тот момент где мы настраивали соединение. Потом оно так сильно уже не скачет
**
Заключение
В результате проделанной работы вы настроете VPN который вполне годится как для серфинга, так и для работы
Потратили
~10 минут
2279 рублей
Благодарности
@a_povalза грамматические правки
всем кто оставил комментарии
всем кто проголосовал
Спасибо всем за участие, буду более ответственно подходить к теме и содержимому. Статью оставлю, будет мне напоминанием о том как писать не нужно :)
  Только зарегистрированные пользователи могут участвовать в опросе. [Войдите](/kek/v1/auth/habrahabr/?back=/ru/post/708936/&hl=ru), пожалуйста. Стоит ли публиковать подобные посты?
        25.3%
       да
        42

        59.04%
       нет
        98

        15.66%
       хочу посмотреть результаты
        26

   Проголосовали 166 пользователей.

   Воздержались 19 пользователей.