Импортозамещение, которое мы заслужили: Большой разбор клиента «Телега» — актуализация 2026
Импортозамещение, которое мы заслужили: Большой разбор клиента «Телега»
Архивное переиздание с актуализацией. Оригинал опубликован на Habr (2026), автор — неизвестен. оригинал доступен на Habr по состоянию на ноябрь 2026. Ниже — редакция ноября 2026: что работает сейчас, что изменилось и как правильно повторить рецепт сегодня. Полный текст оригинала — в конце, без купюр.
TL;DR — версия 2026
VLESS+REALITY (Xray) в 2026 — главный рекомендованный способ: маскировка под TLS к чужому крупному сайту, активное зондирование не проходит, домен и сертификат не нужны.
Оригинал попал в первую волну статей о VLESS+Reality — и с тех пор подход не просто выжил, а стал стандартом: фактическим стандартом антицензурного туннелирования в 2026 стал VLESS + REALITY (Xray-core): он маскируется под обычный HTTPS-трафик к крупному сайту и не требует собственного домена и сертификата; по данным РКН, за 2025 год в России заблокировано 258 VPN-сервисов, и почти все выжившие сервисы сидят именно на Xray. Что изменилось с публикации: пару-тройку версий Xray-ядра, новые клиенты, панели 3x-ui/Marzban с автонастройкой Reality, и — увы — статья о том, как это ставить, стала легальной мишенью (российские сайты и сами хабр-авторы начали массово удалять статьи о VPN (статьи отдают HTTP 451 «удалена по юридическим причинам») — именно поэтому появляются проекты-архивы вроде этого).
Статус оригинала
- URL: https://habr.com/ru/articles/1000792/
- Статус на Habr: ЖИВА
- Картинки: 22/22 сохранено локально
Минимальный сервер 2026
Актуальный Xray-core (ветка 2x/25.x) — ставится официальным скриптом; ключевые поля:
"inbounds": [{
  "listen": "0.0.0.0",
  "port": 443,
  "protocol": "vless",
  "settings": {
    "clients": [{ "id": "<uuid>", "flow": "xtls-rprx-vision" }],
    "decryption": "none"
  },
  "streamSettings": {
    "security": "reality",
    "realitySettings": {
      "dest": "www.microsoft.com:443",
      "serverNames": ["www.microsoft.com"],
      "shortId": "",
      "privateKey": "<x25519>"
    }
  }
}]
Выбор dest: крупный зарубежный сайт с TLS 1.3 + H2, НЕ ваш CDN, не российский, не «за Cloudflare» (цикл). Проверка: openssl s_client -connect dest:443 с сервера должна отдавать нужный SNI.
Клиенты и панели 2026
- клиенты: v2rayN (Windows), NekoBox/NekoRay, Hiddify (кросс), v2rayNG (Android), Streisand/Shadowrocket (iOS — ставить быстро, Apple вычищает их из стора волнами);
- панели: 3x-ui (мульти-протокол, лимиты трафика, подписки) и Marzban — обе ставятся docker-compose и закрывают тему «у меня 5 друзей»;
- подписка: ссылка
vless://...превращается в QR/URL, Hiddify сам обновляет; - проверка блокировок вокруг вашего сервера:
blockcheckот ValdikSS.
Почему REALITY до сих пор непробиваем
REALITY «крадёт» рукопожатие у настоящего TLS-сайта: ваш сервер, не имея сертификата, отдаёт клиенту handshake реального target-сайта (dest), а внутри договаривается о ключах. Со стороны (DPI, активный probe) это обычный HTTPS к популярному ресурсу. Ответить probe-ом «не тем» сервер не может — нечем отличить. В 2025–2026 у операторов блокировок остаётся один приём: резать «подозрительные» IP целиком. Лечится CDN-фронтом или сменой IP.
Иллюстрации из оригинала



Что изменилось с 2026 года
- uTLS-фingerprint клиента теперь критичен (chrome/firefox из коробки)
- flow xtls-rprx-vision — норма; старые flow без vision уязвимы к детекту
- XHTTP-транспорт добавился как альтернатива ws/gRPC за CDN
- 3x-ui заменил большинство «костыльных» bash-панелей из статей 2023 года
- iOS-клиенты требуют зарубежный Apple ID чаще, чем в 2024
Чек-лист 2026
- dest — живой крупный сайт с TLS1.3, доступный С ВАШЕГО сервера
- shortId непустой
- uTLS fingerprint клиента совпадает с типичным браузером
- сервер не «светится» сканерами (закрыть 80/8080-заглушки)
- fallback на реальный сайт, если probe придёт без правильного SNI
Вердикт
Оригинальная статья была верной — просто Xray с тех пор обновился, панели стали удобнее, а сама тема — юридически горячей. Конфиг выше — минимальная «сегодня-работает»-версия; вся методология оригинала (x25519-ключи, SNI-подбор, проверка blockcheck) неизменна.
ОРИГИНАЛ СТАТЬИ (без изменений)
Снова привет, Хабр!
Недавно у меня в инфополе появился молодежный клиент для Telegram с молодежным названием «Телега». Разработчики обещают многое: и блокировки он обходит, и работает стабильнее, и вообще - зачем вам муж, если есть телега!
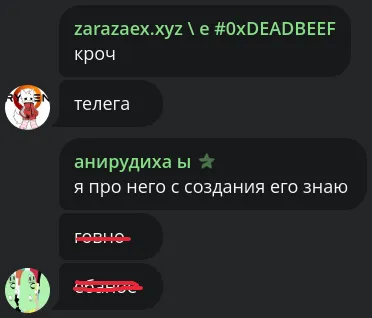
Вижу я о нем слишком много полярных мнений
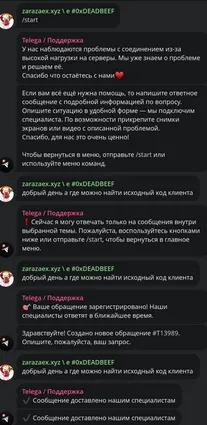
Скриншот переписки
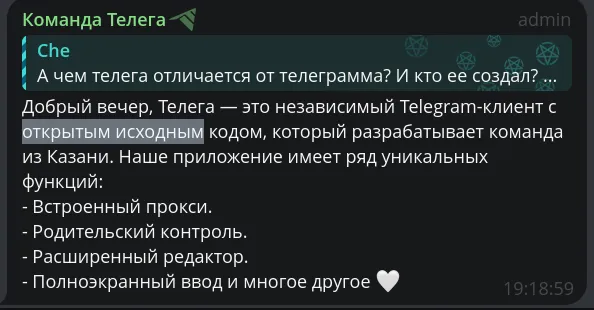
Сначала я относился к этому скептически - мало ли альтернативных клиентов? Но потом сработал профессиональный триггер. Я же реверс-инженер (и вообще Java учу!), почему бы не попрактиковаться? Тем более, гордо заявлено: Open Source.
Скриншот заявления что клиент опен сурс
В поисках… исходного кода
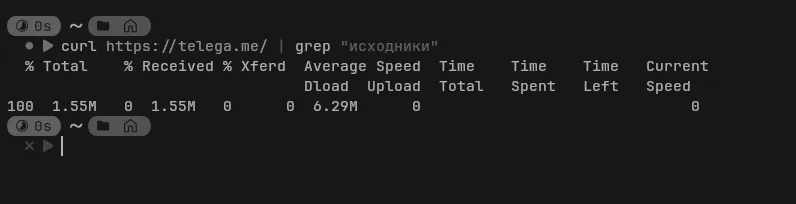
Раз заявлен Open Source, значит, идем на сайт искать репозиторий. Захожу… хм, пусто. Ни ссылок на GitHub, ни GitLab, ни даже архива с кодом.
*curl … | grep “исходники, вы тут?” *
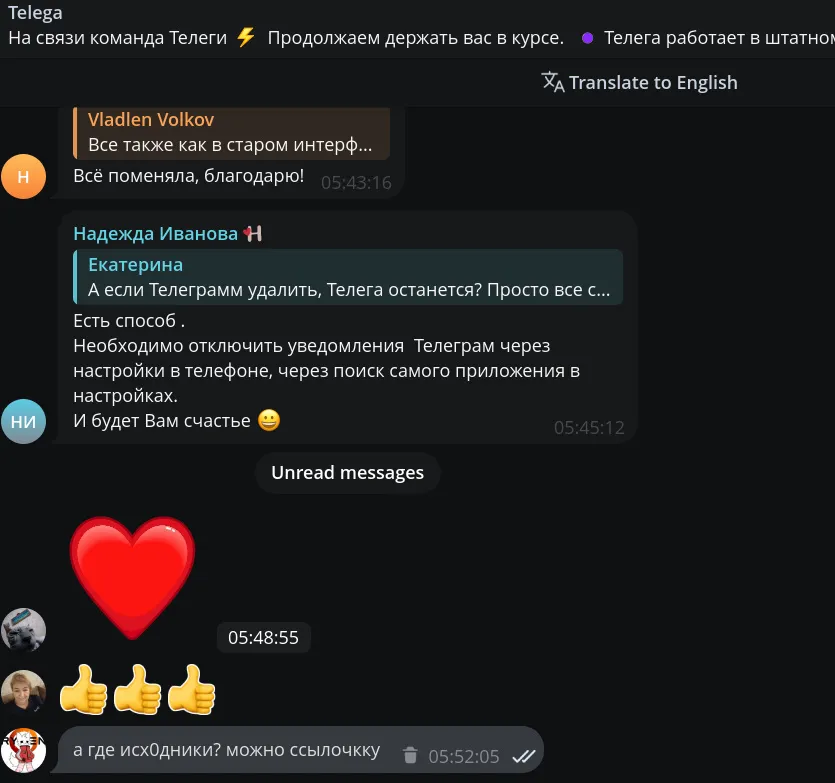
Ладно, думаю, спрошу в чате канала. Пишу вежливое: “А где исходники? Можно ссылочку?”. Спустя мгновение сообщение исчезает. Удалили.
скриншот удаленного сообщения
Окей, может, там злой бот-автомодератор триггерится на ссылки? Иду в официальную поддержку.
скриншот как меня игнорят
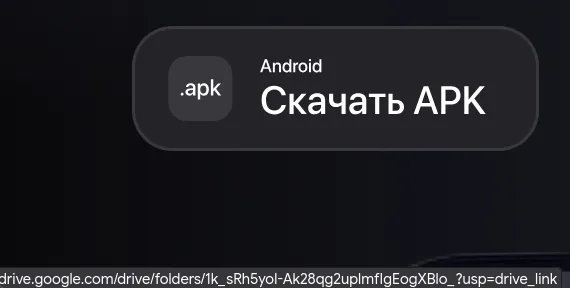
Молчат. ну ладно. ночь по МСК, люди спят, а сообщение наверное бот удалил, по ошибке. Решил не ждать и скачать сам APK. Вдруг ссылка зашита внутри, в разделе “О приложении”?Там… там приложение, на гугл диске хостится, профессионально
скриншот с ссылкой на гугл диск при наведении на кнопку загрузки
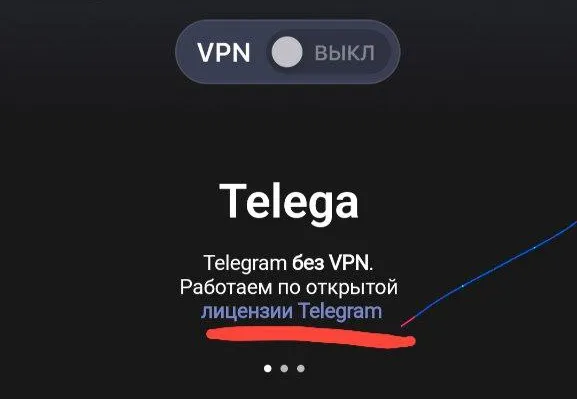
Запускаю, захожу в настройки. Вижу надпись: «Работает под открытой лицензией».
Стоп «Открытая лицензия» это как? Тут у меня случился флешбэк - Помните мой пост про NiceOS? Там ребята взяли ядро Linux (GPL) и запретили его декомпилировать, вот бы тут был не NiceOS 2.0.
Лицензионные мемы
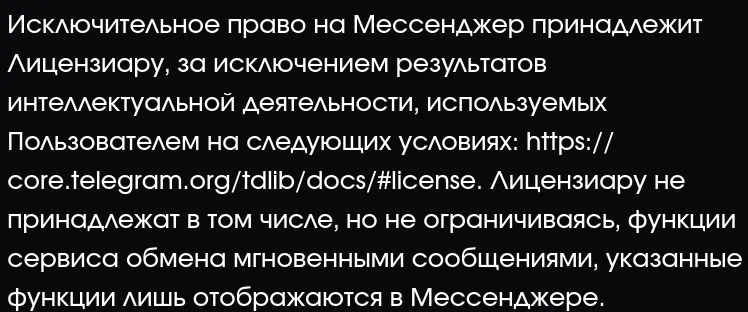
Полез читать EULA (Пользовательское соглашение), И там такой шедевр:
«Исключительное право на Мессенджер принадлежит Лицензиару… Лицензиару не принадлежат в том числе, но не ограничиваясь, функции сервиса обмена мгновенными сообщениями…»
Перевод: они взяли официальный клиент Telegram (GPL v2), поменяли пару сотен строчек, и говорят что весь код теперь принадлежит им, по крайней мере звучит это так.
*Мессенджер разработан на базе открытого исходного кода… *
Чувак говорит что мессенджер разработан на базе открытого кода, и дает ссылку… на лицензию TDLib (Boost Software License 1.0)
Серьезно? Вы форкнули Telegram for Android (который под GPL v2), но ссылаетесь на лицензию библиотеки TDLib? Это… это просто некомпетентность.
Читаем дальше их соглашение:
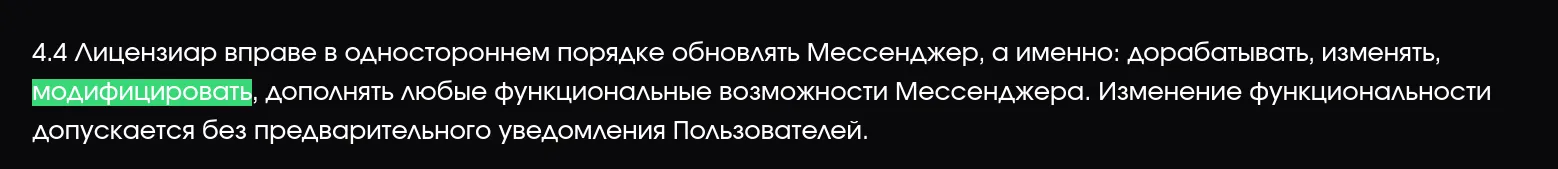
4.4 Лицензиар вправе в одностороннем порядке… модифицировать… функциональные возможности без уведомления.
4.10.5 [Запрещается] продавать, тиражировать, копировать Мессенджер…
Это прямое нарушение GPL v2. Главная суть GPL: вы обязаны предоставлять исходный код и вы не можете запрещать пользователям копировать или распространять свободное ПО.
Ну и вишенка на торте:
4.5 Телега вправе в одностороннем порядке осуществлять автоматическую подписку Пользователя на официальный канал Телега в Мессенджере**
Сегодня они подпишут вас на свой канал, завтра - на zarazaex.xyz, а послезавтра - на казино, И ответственность их (пункт 7.8) ограничена 500 рублями.
мем,
РЕВЕРСИХА
Ладно, Давайте посмотрим, что там внутри, Код-то может быть хорошим?
Звонки для бабушек
Смотрю трафик.
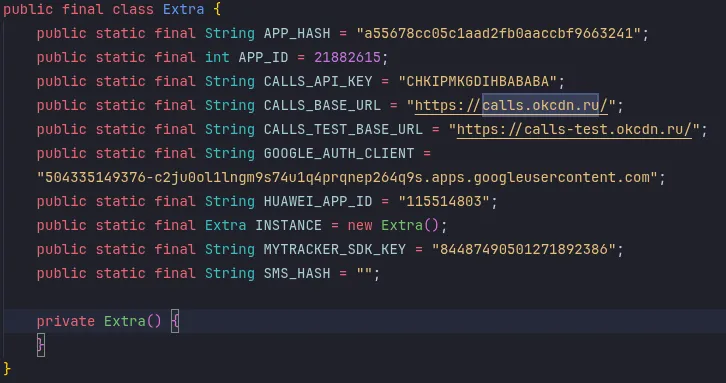
public… CALLS_BASE_URL.. calls.okcdn.ru…
Звонки идут через Одноклассники? Серьезно? Через сервера социальной сети для тех, кому за 40? Интересное решение для молодежного клиента.
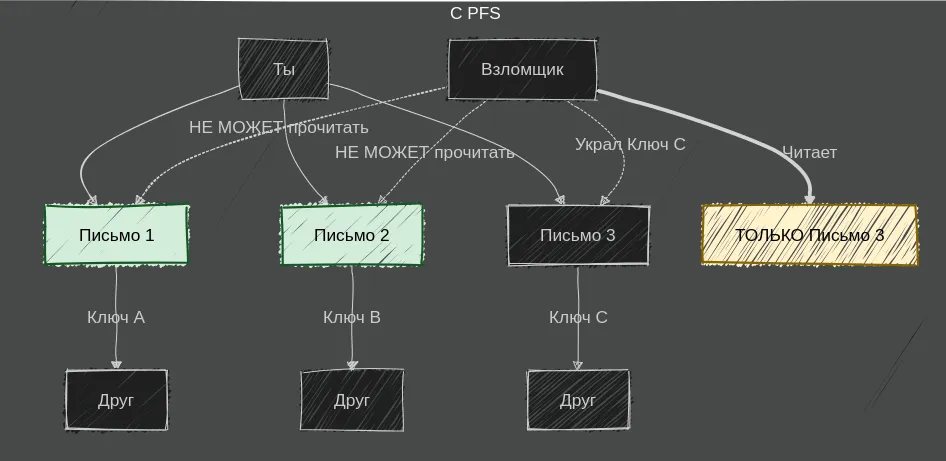
PFS (Perfect Forward Secrecy)
что такое PFS
Если кто не знает, PFS - это технология, благодаря которой компрометация одного главного ключа не позволяет расшифровать весь записанный ранее трафик. В Телеге PFS управляется с сервера. То есть он может и будет отключен по желанию владельца сервера, зачем? да кто знает.
Прокси и обход блокировок
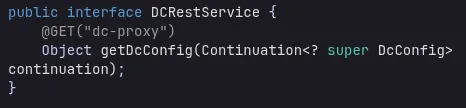
Разработчики заявляют, что обходят блокировки. Как? Обычный Telegram использует захардкоженные DC (дата-центры). Их блокируют по IP. Телега делает хитрее:
код
Делает HTTP-запрос на https://api.telega.info/v1/dc-proxy
Получает JSON с адресами новых DC.
Вроде звучит логично?
Проблема №1: В коде нет проверки подписи ответа.
Проблема №2: Нет проверки сертификата (TrustManager заглушен).
код
Приложение слепо верит серверу api.telega.info, Любой MitM на пути - и злоумышленник подсовывает вам свои IP-адреса, перенаправляя весь трафик на свой поддельный сервер.
В нормальных условиях используется схема:
Пользователь -> MTProto Proxy -> Telegram DC
Прокси не знает ключей шифрования и не видит содержимое. Здесь же архитектура позволяет направить вас куда угодно.
Акт 4. Финальный босс (Вы не поверите)
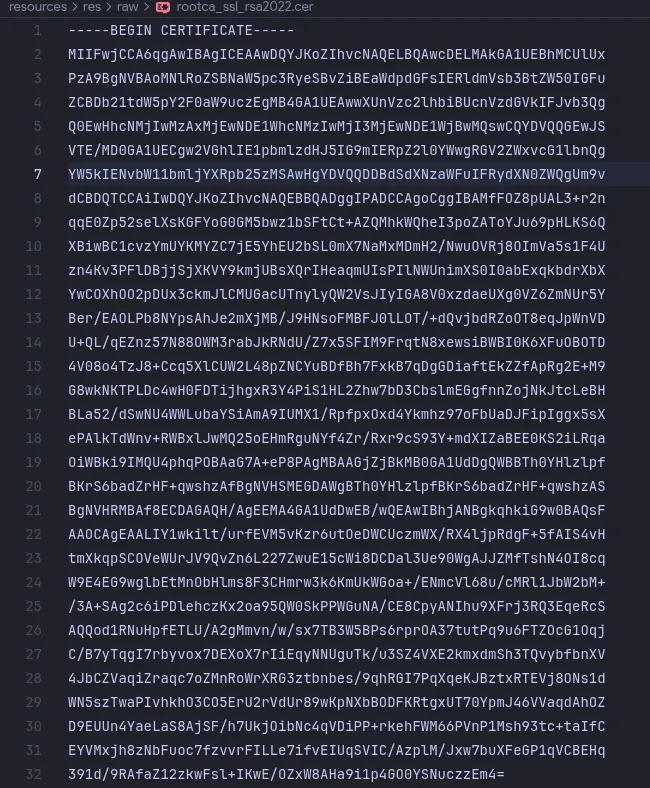
Я копался в ресурсах APK и нашел файл:
resources/res/raw/rootca_ssl_rsa2022.cer
Открываю…
-----BEGIN CERTIFICATE----- MIIFwjCCA6qgAwIBAgICEA…
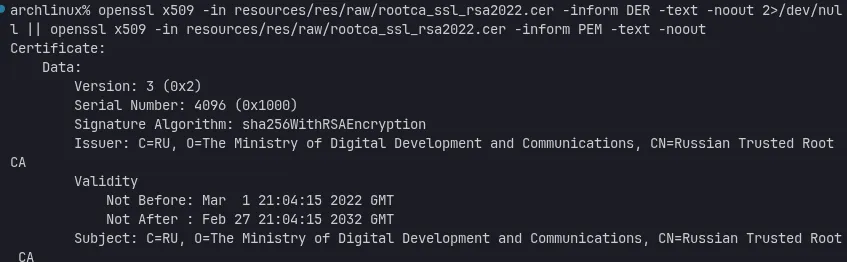
У меня глаз начал дергаться, Я знаю этот хеш, Я писал об этом статьи. Это корневой сертификат Минцифры.
Что это значит? В приложение вшит сертификат Russian Trusted Root CA. В сочетании с отсутствием проверки сертификатов (см. выше) и отсутствием Certificate Pinning (который они вырезали из оригинального клиента Telegram), это позволяет реализовать полноценную MitM-атаку
Ваш трафик может быть расшифрован на лету владельцем приватного ключа этого сертификата. Подробнее о том, чем это грозит, читайте в моей статье: Сертификаты Минцифры 2 - вы уже в опасности.
Слив данных
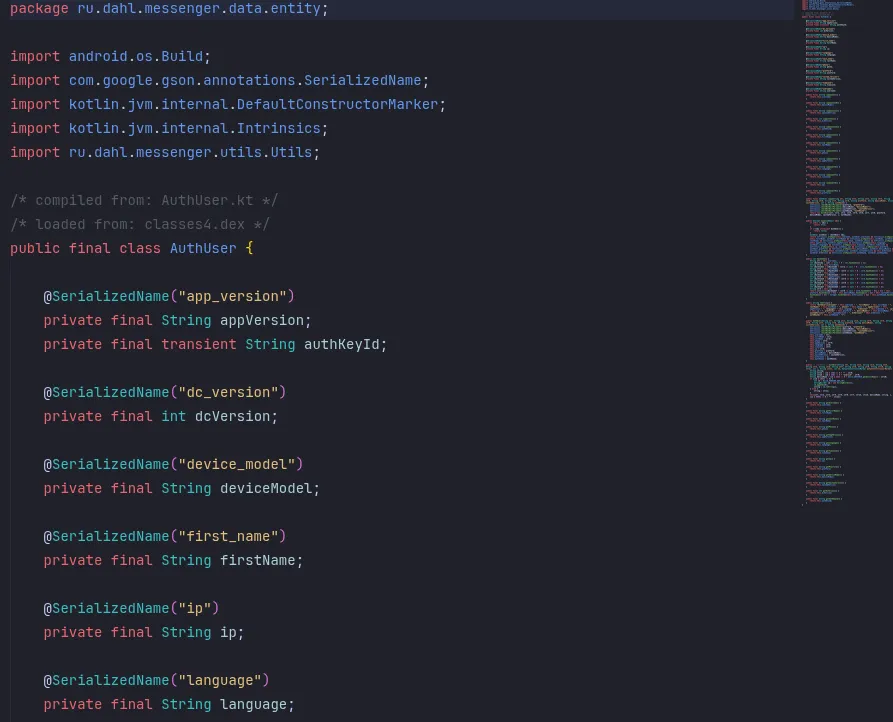
Напоследок я посмотрел, что именно приложение отправляет на сервера telega.info:
phone (Номер телефона)
ip (IP-адрес)
deviceModel
systemVersion
**authKeyId**** (ID ключа авторизации Telegram! кстати это что? )**
Итоги
Нарушение лицензии GPL v2.
Звонки через Одноклассники.
Принудительные подписки на каналы.
Дырявая схема проксирования.
Сертификат Минцифры для потенциального перехвата трафика.
Слив данных на сторонние сервера.
Отсутствие Certificate Pinning, который был в оригинале.
Пока, я спать
UPD: у них есть GitHub, но почему то в поддержке его мне не дали, а в чате сообщения об этом удаляли
Коментарий
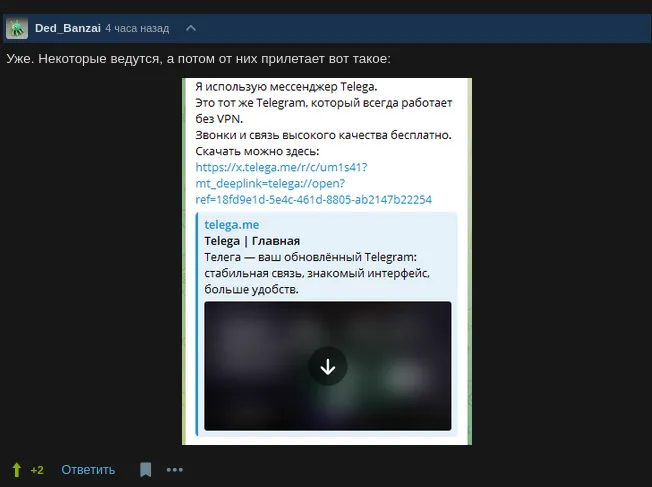
UPD: вот такие приколы есть
Коментарий
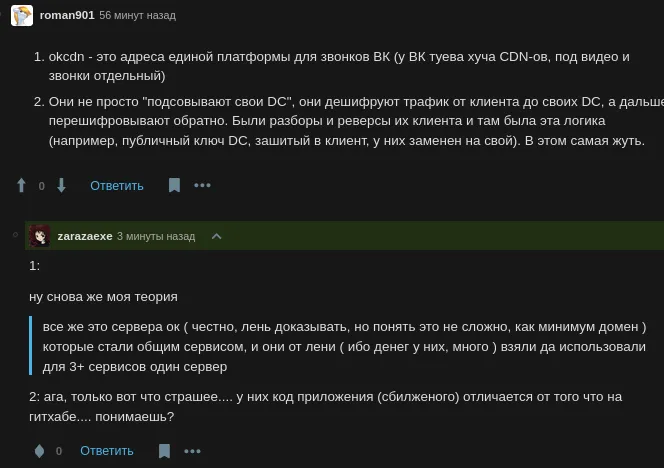
UPD: оказывается исходники с гитхаба неполные, и там нету половины кода, что есть в APK
Коментарий
UPD: Вот недавно ТГ канал создал, там способы ускорения и обходы белых списков всякие будут, кто хочет может подписатся t.me/openlibrecommunity Поддержать нас донатом
РУБЛИ. СБП, КАРТА: pay.cloudtips.ru/p/28c476e5
КРИПТА. TON, USDT: UQD_Qc2cxLGe1P4wANi46cKdEvvzyJRrJTYPvGX2KAZDnsDh
КРИПТА, TRC 20, USDT: TYQqdACH5PrScvsMowSyS8JjaaF5wvFf5Q
КРИПТА, BTC: bc1qvw0ts0jk5e5dfj9fdez76j9ck95lqz04fpf02a