Чебурнет 2026: как ВЫ дотерпелись — актуализация 2026
Чебурнет 2026: как ВЫ дотерпелись
Архивное переиздание с актуализацией. Оригинал опубликован на Habr (2026), автор — неизвестен. оригинал доступен на Habr по состоянию на ноябрь 2026. Ниже — редакция ноября 2026: что работает сейчас, что изменилось и как правильно повторить рецепт сегодня. Полный текст оригинала — в конце, без купюр.
TL;DR — версия 2026
VLESS+REALITY (Xray) в 2026 — главный рекомендованный способ: маскировка под TLS к чужому крупному сайту, активное зондирование не проходит, домен и сертификат не нужны.
Оригинал попал в первую волну статей о VLESS+Reality — и с тех пор подход не просто выжил, а стал стандартом: фактическим стандартом антицензурного туннелирования в 2026 стал VLESS + REALITY (Xray-core): он маскируется под обычный HTTPS-трафик к крупному сайту и не требует собственного домена и сертификата; по данным РКН, за 2025 год в России заблокировано 258 VPN-сервисов, и почти все выжившие сервисы сидят именно на Xray. Что изменилось с публикации: пару-тройку версий Xray-ядра, новые клиенты, панели 3x-ui/Marzban с автонастройкой Reality, и — увы — статья о том, как это ставить, стала легальной мишенью (российские сайты и сами хабр-авторы начали массово удалять статьи о VPN (статьи отдают HTTP 451 «удалена по юридическим причинам») — именно поэтому появляются проекты-архивы вроде этого).
Статус оригинала
- URL: https://habr.com/ru/articles/1007570/
- Статус на Habr: ЖИВА
- Картинки: 14/14 сохранено локально
Клиенты и панели 2026
- клиенты: v2rayN (Windows), NekoBox/NekoRay, Hiddify (кросс), v2rayNG (Android), Streisand/Shadowrocket (iOS — ставить быстро, Apple вычищает их из стора волнами);
- панели: 3x-ui (мульти-протокол, лимиты трафика, подписки) и Marzban — обе ставятся docker-compose и закрывают тему «у меня 5 друзей»;
- подписка: ссылка
vless://...превращается в QR/URL, Hiddify сам обновляет; - проверка блокировок вокруг вашего сервера:
blockcheckот ValdikSS.
Почему REALITY до сих пор непробиваем
REALITY «крадёт» рукопожатие у настоящего TLS-сайта: ваш сервер, не имея сертификата, отдаёт клиенту handshake реального target-сайта (dest), а внутри договаривается о ключах. Со стороны (DPI, активный probe) это обычный HTTPS к популярному ресурсу. Ответить probe-ом «не тем» сервер не может — нечем отличить. В 2025–2026 у операторов блокировок остаётся один приём: резать «подозрительные» IP целиком. Лечится CDN-фронтом или сменой IP.
Минимальный сервер 2026
Актуальный Xray-core (ветка 2x/25.x) — ставится официальным скриптом; ключевые поля:
"inbounds": [{
  "listen": "0.0.0.0",
  "port": 443,
  "protocol": "vless",
  "settings": {
    "clients": [{ "id": "<uuid>", "flow": "xtls-rprx-vision" }],
    "decryption": "none"
  },
  "streamSettings": {
    "security": "reality",
    "realitySettings": {
      "dest": "www.microsoft.com:443",
      "serverNames": ["www.microsoft.com"],
      "shortId": "",
      "privateKey": "<x25519>"
    }
  }
}]
Выбор dest: крупный зарубежный сайт с TLS 1.3 + H2, НЕ ваш CDN, не российский, не «за Cloudflare» (цикл). Проверка: openssl s_client -connect dest:443 с сервера должна отдавать нужный SNI.
Иллюстрации из оригинала
Что изменилось с 2026 года
- uTLS-фingerprint клиента теперь критичен (chrome/firefox из коробки)
- flow xtls-rprx-vision — норма; старые flow без vision уязвимы к детекту
- XHTTP-транспорт добавился как альтернатива ws/gRPC за CDN
- 3x-ui заменил большинство «костыльных» bash-панелей из статей 2023 года
- iOS-клиенты требуют зарубежный Apple ID чаще, чем в 2024
- в тексте оригинала: у «ванильного» WireGuard статичный хендшейк — DPI его режет; обфусцированный вариант — AmneziaWG
Чек-лист 2026
- dest — живой крупный сайт с TLS1.3, доступный С ВАШЕГО сервера
- shortId непустой
- uTLS fingerprint клиента совпадает с типичным браузером
- сервер не «светится» сканерами (закрыть 80/8080-заглушки)
- fallback на реальный сайт, если probe придёт без правильного SNI
Вердикт
Оригинальная статья была верной — просто Xray с тех пор обновился, панели стали удобнее, а сама тема — юридически горячей. Конфиг выше — минимальная «сегодня-работает»-версия; вся методология оригинала (x25519-ключи, SNI-подбор, проверка blockcheck) неизменна.
ОРИГИНАЛ СТАТЬИ (без изменений)
Снова привет, Хабр…
Вы прячете под полом немаршрутизируемые пакеты, не так ли?
У меня есть знакомый. Живёт в городе, где нет ни одного провайдера с кабельным интернетом только мобильный. Симка в роутере, вот и весь интернет. Сегодня, пока я пишу эту статью, у него нет связи. И нет не потому что симка кончилась. Потому что в его районе просто отключили мобильный интернет. Звучит забавно, не правда ли? написать ему я не могу, Когда включат - неизвестно.
Вот с этого и начнем
Небольшая историческая справка (потерпите)
Блокировки интернета для меня — не абстракция. В 2020-м я пользовался Psiphon и Tor, когда у нас всё это крутилось по-настоящему // кто понял тому сочуствую
Давайте пробежимся по тому, как Россия шла к сегодняшнему дню:
2018 — протесты против блокировки Telegram, РКН воюет с ТГ и задевает всё подряд
2022 — ТСПУ начинает блокировать всё, до чего дотянется, включая то, до чего не должно
2024 — массовое открытие VPN для обычных пользователей, народ узнает что такое proxy
2025 — YouTube «замедлился», Discord «заблокировали», Telegram «замедлился»
2026 — 1 марта вступил закон о суверенном интернете в полную силу
Эволюция обхода: как мы сюда пришли
Это уже история.
SS2022 — работал круто, пока работал. Потом начал отваливаться у одних, работать у других — ТСПУ учится. Разработчик не особо торопился с апдейтами.
Trojan — все переехали, через месяц поняли что он медленный и странный, работает сейчас — чисто потому что никто не юзает.
VLESS + NekoRay + Reality + XTLS — вот это было хорошо. Потом РКН начал палить отпечатки, появился XTLS. Гонка вооружений продолжается даже сейчас.
Zapret (by bol‑van) — вспомнили про него в эпоху Trojan. Работал быстро, бесплатно, хорошо, открыт. Плюс который стал минусом: открытая кодовая база. РКН буквально читал код и закрывал способы обхода DPI один за другим.
Где‑то между всем этим Минцифры начало форсить свои сертификаты. Я про это писал — если не читали, вот первая статья и вот вторая. Если коротко: установить их = дать государству ключ от вашего трафика. Буквально.
Что сейчас: белые списки
Пару месяцев назад я заметил странное. VLESS лагал — ок, бывает. Включил zapret — YouTube заработал. Пошел на один сайт — и ни zapret, ни VLESS не помогли. Только AmneziaWG с WARP, причём с российским IP. То есть проблема не в том, что сайт не пускает российских пользователей. Это РКН не пускает к сайту.
Причём блокировка умная: сам сайт грузился, а картинки с CDN отваливались по таймауту. Именно по таймауту, не по блокировке. Эвристики ТСПУ научились резать CDN‑трафик — и задели легитимный ( хотя это н3 то 4тобы легитимно, но сайта нету в списке РКН ).
Cloudflare Tunnel тоже перестал работать. Я понял: мы достигли нового уровня.
Что сейчас происходит:
Белые списки это теперь базовая архитектура. Есть три модели того, как это работает:
Вариант 1 — блокировка по IP (L3): разрешены только конкретные IP‑адреса. Если IP вашего сервера не в белом списке — всё, физически не пустят. Обойти практически нельзя.
Вариант 2 — блокировка по доменам (L7/DPI): разрешены только определённые домены. Тут интереснее: DPI можно обмануть, притворившись что идёшь на разрешённый домен. Математически доказано — DPI надурить всегда возможно, доказано, вопрос времени и усилий.
Вариант 3 — только российские IP (L3): самый вероятный сценарий для «чебурнета». Можете подключаться к любому серверу на российском IP, к американскому — нет. Помните как раньше открывали порты для майнкрафта с другом? Вот это. К серверу друга из РФ — можно, к серверу Google — нет.
Варианты 2 и 3 — плохие новости, но не конец игры.
Вариант 1 — это уже настоящий чебурнет. Опережу скептиков — DNS‑туннели не помогут (DNS перехватывается и подменяется), domain fronting закрыт, Cloudflare заблокирован. Остаётся разве что взломать Сбербанк и серфить через их сервера — у них‑то доступ к USA будет. Удачи.
Ещё из нового: точечные отключения ФСБ без суда. Тебя могут вырубить из сети по IMEI или IP, провайдер разведёт руками. Поднял публичный узел обхода блокировок — жди гостей.
Также: По сети периодически ходят слухи о физических глушилках. на самом деле это почти всегда что‑то другое — отключение на уровне провайдера, ТСПУ, точечная блокировка по IMEI. Настоящие глушилки — редкость, и работают они совсем иначе.
Идея: если интернет в России — это одна большая локалка, то…
Вот тут уже контента на отдельную статью.
Если Россия превратилась в одну огромную локальную сеть с агрессивными правилами — что первое делают в агрессивной сети? Правильно. Строят поверх неё свою.
Знакомьтесь: Yggdrasil.
Почему именно он, а не «просто по старинке curl по IP через nc»? ну, тут конечно на ваш вкус но мои аргументы почему «по старинке» хуже:
У вас нет белого IP (вы за NAT)
Нет шифрования
Нет маршрутизации через цепочку узлов
Yggdrasil решает всё три:
Адрес из публичного ключа — не нужен белый IP. Каждый узел генерирует адрес сам, он постоянный, не зависит от провайдера.
Mesh‑маршрутизация — пакет сам находит путь. Вы → Пир 1 (РФ) → Пир 2 (РФ) → Пир 3 (Германия). Yggdrasil прокладывает маршрут автоматически, вы даже не думаете об этом.
Встроенное шифрование — не надо городить VPN поверх.
Работает по Bluetooth и LoRa, WifiDirect, HoTsPoT — и вот это самое важное.
Представьте: провайдер отключил вас за «плохой рейтинг». Вы просите соседа поднять Yggdrasil. Подключаетесь к его локальной точке WiFi. Всё. Сеть работает без инфраструктуры провайдера для вас. Каждый телефон — это узел. Каждый сосед — это потенциальный «провайдер».
Как это работает на практике
Для варианта 2 и 3 (которые реальны прямо сейчас) схема простая:
Вариант 2 — по‑прежнему работает VLESS + SNI + XTLS + REALITY. Ничего принципиально нового, просто белый список — это «несколько сотен миллиардов сайтов в РКН». Подключаем, настраиваем, живём.
Вариант 3 — вот тут Yggdrasil и нужен. У вас есть знакомый в Калининграде (или Финляндии, или где угодно с нормальным интернетом). Он поднимает Yggdrasil и делает outproxy. Вы через mesh достучались до него — он проксирует трафик дальше. Важно: настройте нормальный балансировщик, чтобы не засорить канал, а еще это вроде незаконно?
Если РКН начнёт блокировать трафик Yggdrasil по сигнатурам — суём его в NaïveProxy. Трафик становится неотличим от обычного HTTPS через Chrome.
Главная проблема: не техническая
Yggdrasil технически решает задачу. Это не вопрос.
Вопрос в другом: нужна критическая масса людей, которые установили его до того, как всё сломалось. Это классическая проблема любой децентрализованной сети — Tor столкнулся с ней в 2003-м, I2P до сих пор с ней живёт. Сеть полезна когда в ней есть люди. Люди приходят когда сеть полезна.
Разница в том, что у нас есть дедлайн. Когда провайдер уже отключил вас — поздно объяснять соседу что такое mesh. Инфраструктуру строят заранее.
Что делать прямо сейчас
Первое что я бы хотел сказать: от варианта 1 защиты пока что нету.
Минимум: установите Yggdrasil и добавьте хотя бы один пир. Это занимает десять минут и ничего не ломает в вашей текущей сети.
Желательно: поднимите публичный узел, если у вас есть сервер или белый IP. Каждый новый узел в России — это ещё одна точка, которую сложнее вырубить одним решением.
Как именно установить Yggdrasil
Windows
в жизни Windows не пользовался, но вроде как то так
качаем Yggdrasil
качаем KB2921916
запускаем msu и msi и бесконечно “далее” # не юзал винду, хз как это там делается
Жмем Win + S, пишем Блокнот
Кликаем по нему правой кнопкой мыши -> Запуск от имени администратора
В Блокноте жмем Файл -> Открыть и вставляем путь:
С:\ProgramData\Yggdrasil\yggdrasil.conf
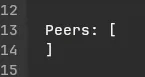
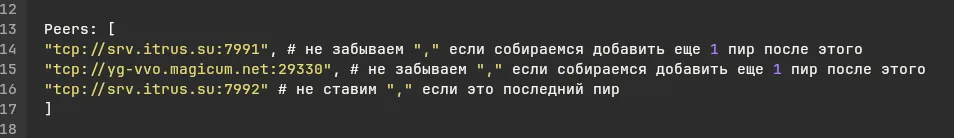
добавляем пиры которые берем тут
до
после
и как то перезапускаем Yggdrasil
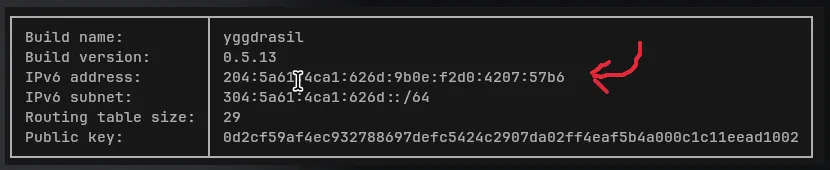
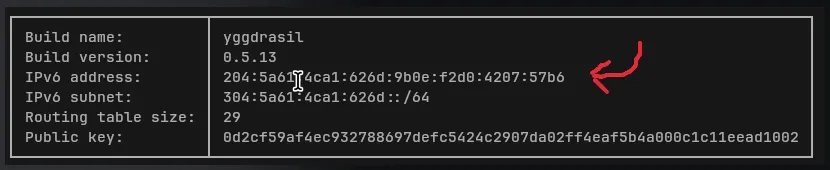
получаем свой айпи введя в powershell
"C:\Program Files\Yggdrasil\yggdrasilctl.exe" getPeers
теперь вы можете заходить на сайты** **yggdrasil через обычный браузер
например на мой сайт - [204:5a61]:8801 Android
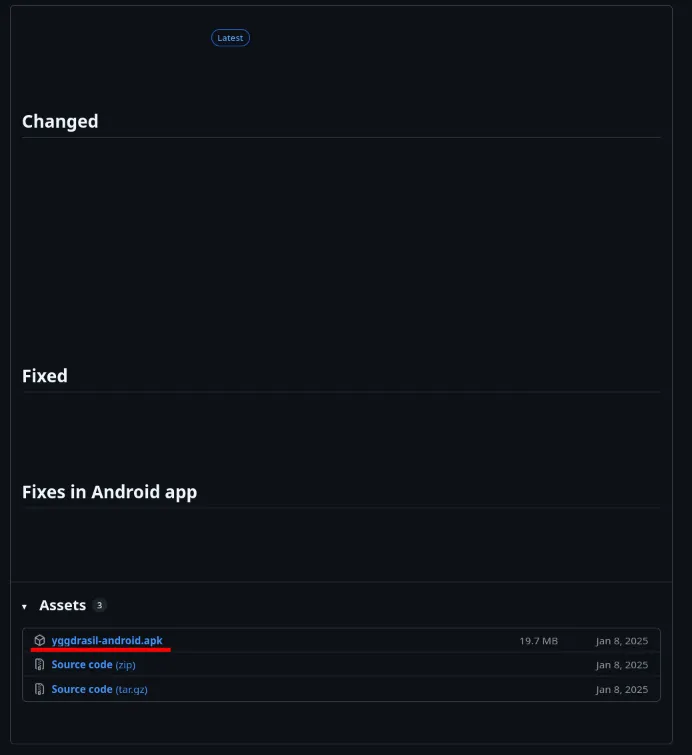
я Перейдите на релизы в гитхабе
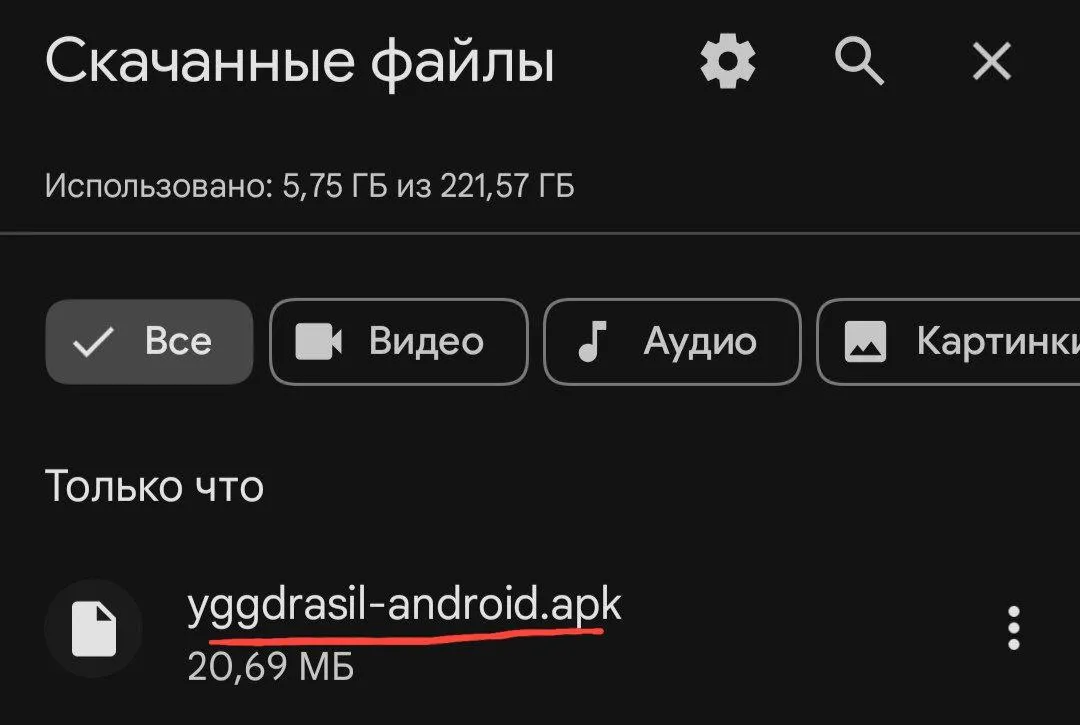
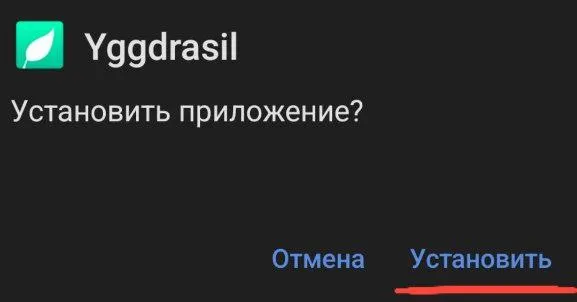
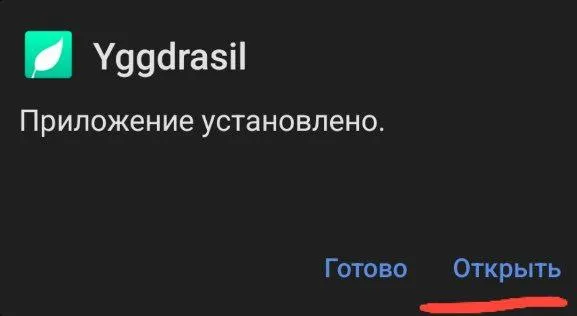
скачивайте yggdrasil-android.apk Как установить APK
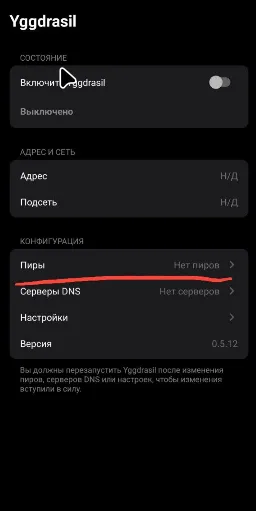
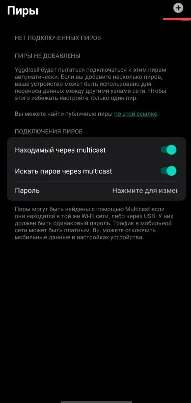
Добавьте пиры
Возьмите пиры с сайта или гитхаба
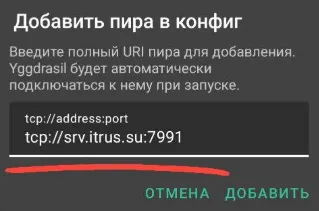
вставьте в приложение
я использовал только tcp://srv.itrus.su:7991 но настоятельно рекомендую вас поставить 3/4 пира минимум
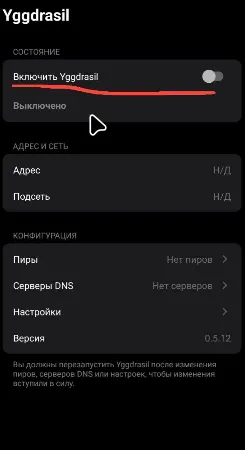
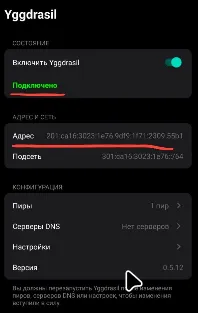
включаем
проверяем подключено и видим свой айпи
теперь можно в браузере открыть любой сайт, к примеру мой Linux
выполните инструкцию для вашего дистро Debian, Ubuntu, elementaryOS, Linux Mint и подобные
sudo apt-get install dirmngr

sudo mkdir -p /usr/local/apt-keys

gpg --fetch-keys https://neilalexander.s3.dualstack.eu-west-2.amazonaws.com/deb/key.txt

gpg --export 1C5162E133015D81A811239D1840CDAC6011C5EA | sudo tee /usr/local/apt-keys/yggdrasil-keyring.gpg > /dev/null

echo 'deb [signed-by=/usr/local/apt-keys/yggdrasil-keyring.gpg] http://neilalexander.s3.dualstack.eu-west-2.amazonaws.com/deb/ debian yggdrasil' | sudo tee /etc/apt/sources.list.d/yggdrasil.list

sudo apt-get update

sudo apt-get install yggdrasilsudo pacman -S yggdrasilRed Hat Enterprise Linux, Fedora, CentOS и производные
sudo dnf copr enable neilalexander/yggdrasil-go

sudo dnf install yggdrasilпсп
после выполнения команд для вашего дистро
** ОБЯЗАТЕЛЬНО ВКЛЮЧИТЕ FIREWALL НА DENNY ALL **
# пример для ufw
sudo ufw enable
sudo ufw default deny incoming
sudo ufw ufw reloadyggdrasil -genconf | sudo tee /etc/yggdrasil.conf | cat > /dev/null
curl https://gist.githubusercontent.com/zarazaex69/5ecd6055e70b2a932a58d72ba04adc98/raw/a593e7c3e3b761914b4a2b0f07d1c1d2d30e97ff/yggdrasilconf.sh | bash
sudo systemctl enable --now yggdrasilsudo yggdrasilctl getself
теперь вы можете заходить на сайты** **yggdrasil через обычный браузер
например на мой сайт - [204:5a61]:8801
В написании статьи помог zowue
Удачи, честно просто хотелось выговорится.
я в WEB: zarazaex.xyz
UPD: Вот недавно ТГ канал создал, там способы ускорения и обходы белых списков всякие будут, кто хочет может подписатся t.me/openlibrecommunity Поддержать нас донатом
РУБЛИ. СБП, КАРТА: pay.cloudtips.ru/p/28c476e5
КРИПТА. TON, USDT: UQD_Qc2cxLGe1P4wANi46cKdEvvzyJRrJTYPvGX2KAZDnsDh
КРИПТА, TRC 20, USDT: TYQqdACH5PrScvsMowSyS8JjaaF5wvFf5Q
КРИПТА, BTC: bc1qvw0ts0jk5e5dfj9fdez76j9ck95lqz04fpf02a