ставим 6 прoкси в 2 клика за 5 минут на 1 VPS — актуализация 2026
ставим 6 прoкси в 2 клика за 5 минут на 1 VPS
Архивное переиздание с актуализацией. Оригинал опубликован на Habr (2026), автор — неизвестен. оригинал доступен на Habr по состоянию на ноябрь 2026. Ниже — редакция ноября 2026: что работает сейчас, что изменилось и как правильно повторить рецепт сегодня. Полный текст оригинала — в конце, без купюр.
TL;DR — версия 2026
VLESS+REALITY (Xray) в 2026 — главный рекомендованный способ: маскировка под TLS к чужому крупному сайту, активное зондирование не проходит, домен и сертификат не нужны.
Оригинал попал в первую волну статей о VLESS+Reality — и с тех пор подход не просто выжил, а стал стандартом: фактическим стандартом антицензурного туннелирования в 2026 стал VLESS + REALITY (Xray-core): он маскируется под обычный HTTPS-трафик к крупному сайту и не требует собственного домена и сертификата; по данным РКН, за 2025 год в России заблокировано 258 VPN-сервисов, и почти все выжившие сервисы сидят именно на Xray. Что изменилось с публикации: пару-тройку версий Xray-ядра, новые клиенты, панели 3x-ui/Marzban с автонастройкой Reality, и — увы — статья о том, как это ставить, стала легальной мишенью (российские сайты и сами хабр-авторы начали массово удалять статьи о VPN (статьи отдают HTTP 451 «удалена по юридическим причинам») — именно поэтому появляются проекты-архивы вроде этого).
Статус оригинала
- URL: https://habr.com/ru/articles/1055176/
- Статус на Habr: ЖИВА
- Картинки: 34/34 сохранено локально
Минимальный сервер 2026
Актуальный Xray-core (ветка 2x/25.x) — ставится официальным скриптом; ключевые поля:
"inbounds": [{
  "listen": "0.0.0.0",
  "port": 443,
  "protocol": "vless",
  "settings": {
    "clients": [{ "id": "<uuid>", "flow": "xtls-rprx-vision" }],
    "decryption": "none"
  },
  "streamSettings": {
    "security": "reality",
    "realitySettings": {
      "dest": "www.microsoft.com:443",
      "serverNames": ["www.microsoft.com"],
      "shortId": "",
      "privateKey": "<x25519>"
    }
  }
}]
Выбор dest: крупный зарубежный сайт с TLS 1.3 + H2, НЕ ваш CDN, не российский, не «за Cloudflare» (цикл). Проверка: openssl s_client -connect dest:443 с сервера должна отдавать нужный SNI.
Клиенты и панели 2026
- клиенты: v2rayN (Windows), NekoBox/NekoRay, Hiddify (кросс), v2rayNG (Android), Streisand/Shadowrocket (iOS — ставить быстро, Apple вычищает их из стора волнами);
- панели: 3x-ui (мульти-протокол, лимиты трафика, подписки) и Marzban — обе ставятся docker-compose и закрывают тему «у меня 5 друзей»;
- подписка: ссылка
vless://...превращается в QR/URL, Hiddify сам обновляет; - проверка блокировок вокруг вашего сервера:
blockcheckот ValdikSS.
Почему REALITY до сих пор непробиваем
REALITY «крадёт» рукопожатие у настоящего TLS-сайта: ваш сервер, не имея сертификата, отдаёт клиенту handshake реального target-сайта (dest), а внутри договаривается о ключах. Со стороны (DPI, активный probe) это обычный HTTPS к популярному ресурсу. Ответить probe-ом «не тем» сервер не может — нечем отличить. В 2025–2026 у операторов блокировок остаётся один приём: резать «подозрительные» IP целиком. Лечится CDN-фронтом или сменой IP.
Иллюстрации из оригинала








Что изменилось с 2026 года
- uTLS-фingerprint клиента теперь критичен (chrome/firefox из коробки)
- flow xtls-rprx-vision — норма; старые flow без vision уязвимы к детекту
- XHTTP-транспорт добавился как альтернатива ws/gRPC за CDN
- 3x-ui заменил большинство «костыльных» bash-панелей из статей 2023 года
- iOS-клиенты требуют зарубежный Apple ID чаще, чем в 2024
Чек-лист 2026
- dest — живой крупный сайт с TLS1.3, доступный С ВАШЕГО сервера
- shortId непустой
- uTLS fingerprint клиента совпадает с типичным браузером
- сервер не «светится» сканерами (закрыть 80/8080-заглушки)
- fallback на реальный сайт, если probe придёт без правильного SNI
Вердикт
Оригинальная статья была верной — просто Xray с тех пор обновился, панели стали удобнее, а сама тема — юридически горячей. Конфиг выше — минимальная «сегодня-работает»-версия; вся методология оригинала (x25519-ключи, SNI-подбор, проверка blockcheck) неизменна.
ОРИГИНАЛ СТАТЬИ (без изменений)
Снова привет, Хабр
Обычно я занимаюсь чем то серьезнее туторов по настройке прокси… Но сегодня давайте забудем об этом
Статья для людей, которые хотят просто за пару кликов получить стабильно работающий прокси. Не все хотят тратить время на чтение мануалов и запросов в ИИ. Ну тоесть тем кому нужно, чтобы просто работало здесь и сейчас Бедычи без VPS (Как купить и настроить сервер)
Для начала нам нужен сервер. Подойдет вообще всё что угодно, главное - не Aeza и тд (пожалейте свои нервы). Если не хочется тратить больше 200 рублей в месяц, то можно взять play2go (реф \ не реф). Они не оверселлят в отличие от Aeza (оверселлинг - когда хостинг продает больше ресурсов процессора и памяти, чем физически есть на ноде, из-за чего ваш сервер лагает) и у них IP не настолко грязные… хотя я бы и не сказал что чистые
По шагам:
Идем на сайт, жмем регистрацию
Вводим данные (можете юзать временную почту, если параноики, но лучше нормальную)
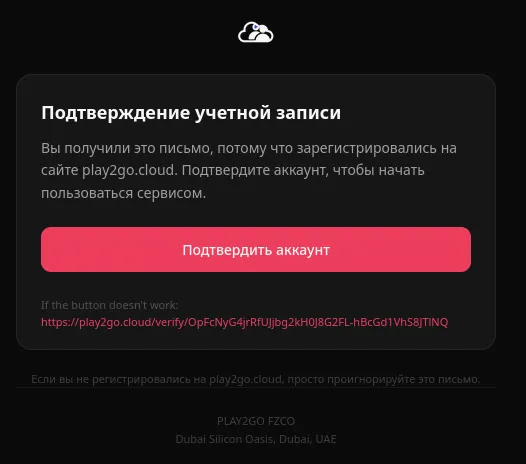
Подтверждаем почту по ссылке из письма
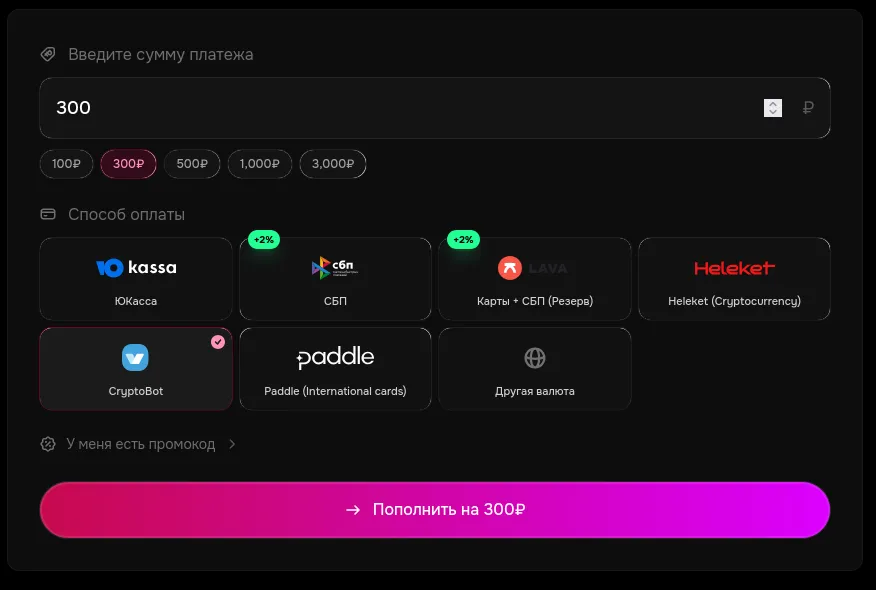
Идем в раздел финансов и пополняем баланс, скажем, на 300 рублей
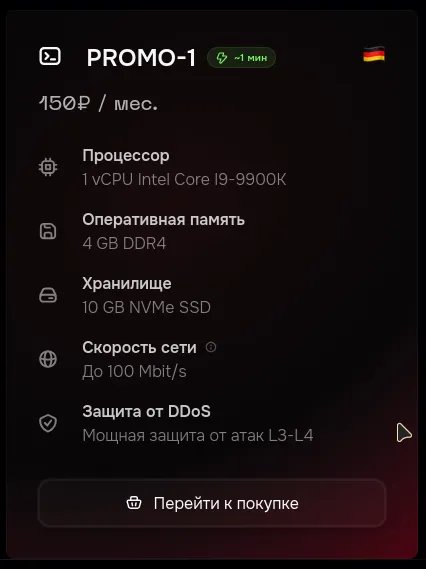
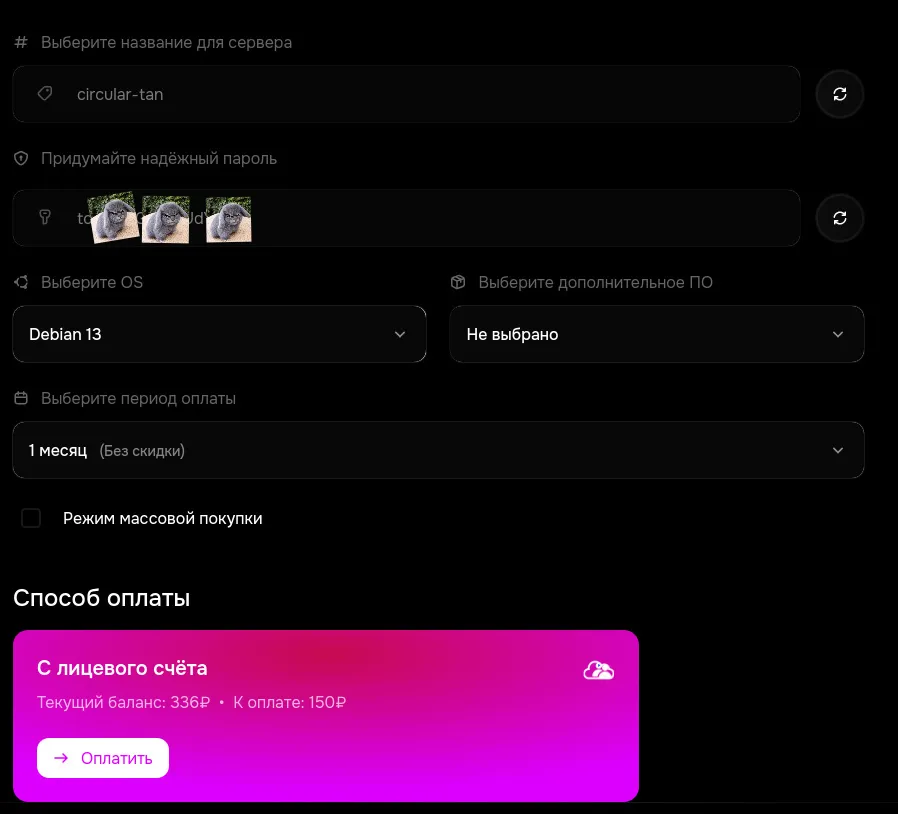
Теперь идем покупать сервер. Самое главное - смотрите на время выдачи! Я беру тариф PROMO-1 за 150₽/мес
Выбираем ОС: берем Debian, а не Ubuntu (хотя можно и убунту, но зачем?)
Оплачиваем и ждем
Важно: нормальные хостинги могут выдавать сервер не моментально. У меня заказ висел 3 часа (иногда бывает до 3 дней)
Как только сервер готов, идем в панель управления виртуалками, вводим данные от аккаунта
Кликаем на нашу машину
Заходим в Parameters. Если видите ошибку “Problem with Guest Agent” - жмем “Install ga and restart vm” и ждем ребута
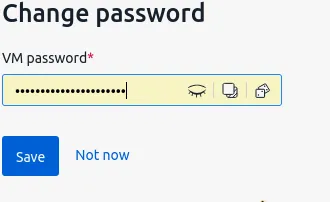
Кликаем на три точки ... -> Change password. Придумываем пароль (или жмем кнопку рандома) и сохраняем
Pasted image 20260703035309.png
Копируем IP-адрес нашего сервера (у меня это 2.26.103.97). Он нам скоро понадобится
Все, сервер готов
Стелс некий (Домен)
Как только у нас на руках оказался IP-адрес сервера, нам нужно привязать к нему доменное имя чтобы TSPU при анализе TLS и SNI видели, что вы идете на сайт, а не просто стучитесь в IP-адрес подозрительного сервера
Если у вас нет своего домена ( а у вас его, скорее всего, нет ) - можем получить его бесплатно, идем на мой сервис pxy.zarazaex.xyz.
Это мой опен сурс сайт. Здесь нет никаких капч, регистрации, SMS и телеметрии.
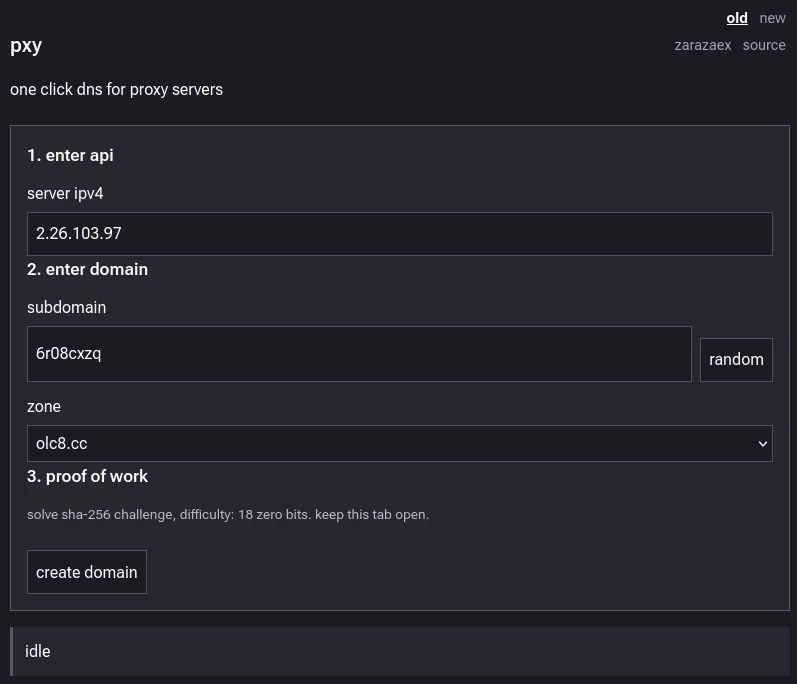
Выбираем зону. Доступны ikill, смешные и olc8 (с последней пока есть проблемы, берите первые две)
Вбиваем IP-адрес нашего сервера
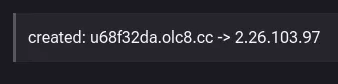
Жмем Create Domain и ждем заветной надписи **created**
*заполняйте поля ipv4, subomain, zone *
кликайте
P.S. Я не советую полагаться на эти домены на месяцы вперед. После этой статьи РКН, вероятно, забанит их. Собственно, мне это и нужно для будущих реверс-тестов их алгоритмов блокировок.
Записываем полученный домен. У меня сгенерировался u68f32da.ikill.baby
Автоматизация от нори (Установка проксей на VPS)
Дальше все делается в пару кликов через мою десктоп аппу
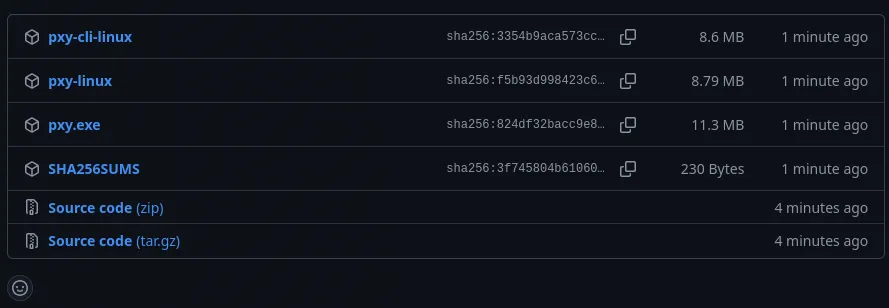
Идем в репозиторий openlibrecommunity/pxy в раздел Releases и качаем последнюю версию под вашу ОС
тыкаем на pxy.exe или pxy-linuv
Если вы на Windows - просто запускаете exe. Если на Linux:
chmod +x ~/Downloads/pxy-linux # или где там она у вас
~/Downloads/pxy-linux # или где там оно у вас
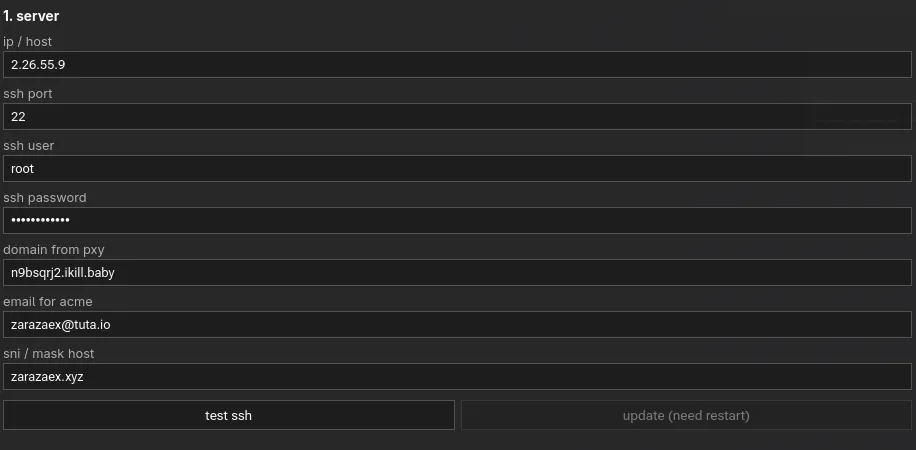
Откроется графический интерфейс (даже тему можно выбрать)
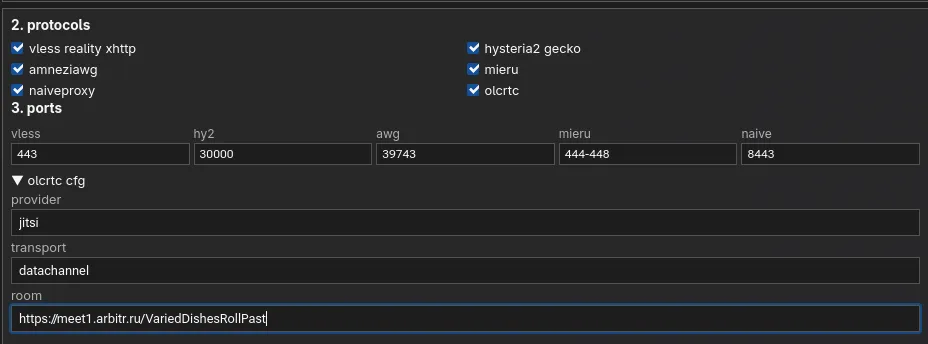
Заполняем поля:
IP, Username (root) и пароль, который вы задали на VPS.
В поле Domain вписываем наш свежерег с pxy.zarazaex.xyz.
Email (любой).
SNI - маскировка трафика. Желательно вбивать что-то трастовое, например m.vk.com или petrovich.ru но я для тестов впишу свой zarazaex.xyz
заполняйте все поля
Как только всё ввели, кликаем Test SSH. Если статус OK - жмем кнопку Update.
Скрипт обновит пакеты на сервере и попросит ребут. Появится статус: status rebooted, test ssh to continue. Подождите пару минут, снова кликните Test SSH и дождитесь статуса OK
Выбор протокола
Теперь самое интересное - выбираем, чем будем пробивать чебурнетиху
Я встроил всё самое необходимое. Кратко:
Vless: Cамый популярный Протокол, но именно на него сейчас нацелен РКН. На плохих IP хостингов будет работать так себе. Без нормального SNI может отваливаться. Не рекомендую как основной, но иметь обязаны
Hysteria 2 (hy2): Лёгкий, быстрый, работает почти везде и не падает. Проблема в том, что он сильно агрессивен, из-за чего провайдер может влепить вашему IP бан
AmneziaWG (awg): Добавлен сюда просто из уважения. Он уже мало где работает нормально, но благодаря тому, что это L3-уровень, все его недостатки перекрываются этим огромным плюсом - реальный [СЕКРЕТНЫЕ СВЕДЕНЬЯ] а не прокси с TUN
Mieru: Молодёжный стабильный прокси. Лёгкий, сказать про него особо нечего - просто хорошо работает
olcRTC: Мой личный протокол. Проксирует трафик через WebRTC-сессии легальных сервисов видеозвонков. Идеально пробивает белые списки. Протокол тяжелый, но в простое на сервере почти ничего не ест. Настройку читайте в доках (я обычно ставлю линк типа https://meet1.arbitr.ru/...)
NaiveProxy: Тяжёлый, ест память в простое, требует домен. Но он буквально неубиваемый. Он мимикрирует под обычный трафик Chrome так, что заблокировать его почти невозможно (аптайм 99%). Ставится долго, поэтому по умолчанию вместе с olcrtc он выключен - включайте галочкой, если нужен железобетонный резерв
Не хватает только прокси на расте и гаражей
Порты оставляем по умолчанию
Жмем Install selected и ЖДЕМ. Процесс долгий P.s для установки всего этого добра сервер должен иметь минимум 10 ГБ диска и 2 ГБ ОЗУ. Не переживайте, в режиме простоя все эти протоколы суммарно сожрут не больше 400 МБ оперативки
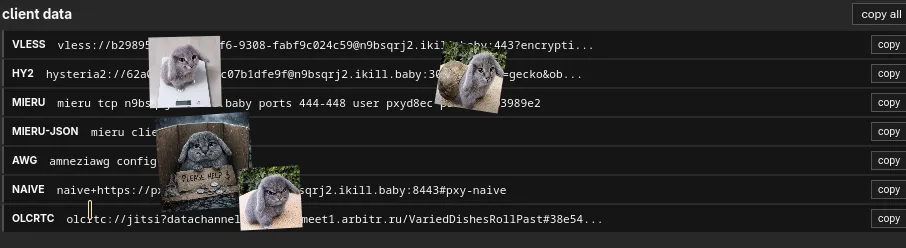
В конце скрипт даст вам готовые конфиги и ключи
К слову скрипт проверялся на Debian 11-13 и Ubutu 24
Чем это открывать?
Осталось только скопировать конфиги правильным клиентом.
Для телефона (Android/iOS):
VLESS, Mieru, hy2, Naive - Exclave
AmneziaWG - официальный клиент AWG
Для ПК (Windows/Linux):
olcRTC - olcbox или olcrtc CLI
VLESS, Mieru, hy2, Naive - Throne или v2rayN
AmneziaWG - официальный десктопный клиент AWG
Так же хотелось бы добавить что без самоподписанных IPA на айфоне у вас вряд ли кроме Vless что-то заведется, все приложения там с очень старыми версиями SingBox и не поддерживают множество протоколов
В общем, если что-то сломается или не работает - пишите в комменты или issues. статья получилась совсем для так называемых смешариков, но иметь под рукой 6 прокси которые ставятся за пару минут без возни в терминале - это КРУТО
а… ну и это… на тгк подпишитесь обязательно, без этого никак Поддержать нас донатом
Поддержать нас донатом
РУБЛИ. СБП, КАРТА: pay.cloudtips.ru/p/28c476e5
КРИПТА. TON, USDT: UQD_Qc2cxLGe1P4wANi46cKdEvvzyJRrJTYPvGX2KAZDnsDh
КРИПТА, TRC 20, USDT: TYQqdACH5PrScvsMowSyS8JjaaF5wvFf5Q
КРИПТА, BTC: bc1qvw0ts0jk5e5dfj9fdez76j9ck95lqz04fpf02a