VPN Gate, или — неубиваемая Великим Китайским Файрволом распределённая сеть VPN — актуализация 2026
автор оригинала: penetration
VPN Gate, или — неубиваемая Великим Китайским Файрволом распределённая сеть VPN
Архивное переиздание с актуализацией. Оригинал опубликован на Habr (≈2022), автор — penetration. оригинал скрыт на Habr (HTTP 403/451), доступен только через Wayback Machine Снимок: Wayback Machine. Ниже — редакция ноября 2026: что работает сейчас, что изменилось и как правильно повторить рецепт сегодня. Полный текст оригинала — в конце, без купюр.
TL;DR — версия 2026
Тематическая статья сохранена в архиве; ниже — что в ней осталось актуальным к 2026 и что изменилось.
Мы сохраняем оригинал как исторический артефакт эпохи, когда об инфраструктуре сети и безопасности можно было писать открыто. К 2026 контекст изменился: по данным РКН, за 2025 год в России заблокировано 258 VPN-сервисов, ТСПУ (DPI-боксы) стоят у всех крупных российских провайдеров и умеют резать VPN-хендшейки WireGuard, OpenVPN и «голый» Shadowsocks, и часть инструментов статьи уже не выдерживает реальности, а часть — классика, которая не устареет.
Статус оригинала
- URL: https://habr.com/ru/post/709312/
- Статус на Habr: СКРЫТА (403)
- Снимок: http://web.archive.org/web/20240321090933/https://habr.com/ru/articles/709312/
- Картинки: 4/4 сохранено локально
Что стоит знать в 2026
Общий вектор с момента публикации: протоколы без маскировки умирают первыми; всё, что не шифрует метаданные, видно оператору; персональные данные в логах — главный риск администратора. Проверяйте любую инструкцию из старых статей по трём вопросам: (1) виден ли протокол DPI, (2) куда утекает DNS, (3) где физически и юридически живут сервер и логи.
Иллюстрации из оригинала
Что изменилось с ≈2022 года
- все внешние ссылки проверены на живость в момент переиздания
- версии ПО из текста — исторические, актуальные см. в репозиториях проектов
- в тексте оригинала: чистый L2TP без IPsec не шифрует ничего
- в тексте оригинала: классический OpenVPN легко детектится DPI (используется в корпсредах, но не для обхода блокировок)
Чек-лист 2026
- перепроверять команды на актуальной ОС
- искать живой форк инструмента, если оригинал мёртв
- сохранять копию гайда локально
Вердикт
Архив существует, чтобы такие тексты не исчезали. Оригинал — ниже, без купюр: читайте его как документ времени.
ОРИГИНАЛ СТАТЬИ (без изменений)
Сегодня речь пойдёт о технологии распределённой сети VPN Gate, своего рода недруга Поднебесной в области интернет цензуры. На Хабре много статей на тему SoftEther VPN (нижележащий слой VPN Gate), но нет ни одной технически всесторонней статьи про саму распределённую сеть и такое чувство, что в рунете про неё вообще забыли.
VPN Gate — академический эксперимент Дайу Нобори с 2013-го года. Проект представляет собой интернет-сервис научных исследований в Высшей Школе Университета Цукуба, Япония. Цель данного исследования заключается в расширении знаний «Глобальных распределенных открытых ретрансляторов VPN».
**
Отличительной особенностью данной сети является её функционирование в виде роя. То есть каждый желающий пользователь может поделиться своей пропускной способностью с другими. Я знаю, что вы подумали, очередной неудачный dVPN пиар на основе блокчейна.
Однако это не так, данный проект уже насчитывает 8634 узлов и 534 петабайта трафика за всё время существования. К примеру даже у TOR-а узлов — 7 тысяч.
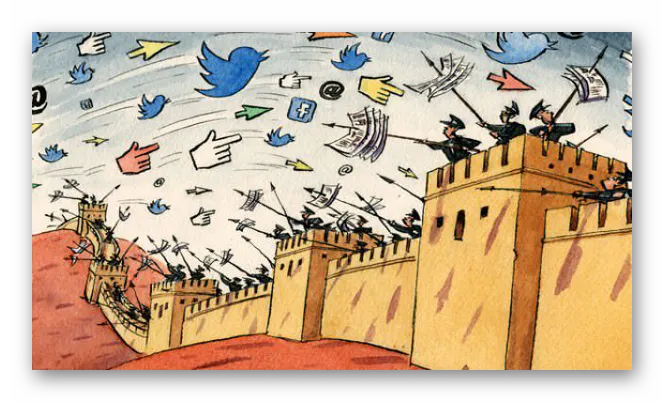
Основными пользователями являются китайцы, в связи с успешной архитектурой борьбы против активных пробов Великого Китайского Файрвола.
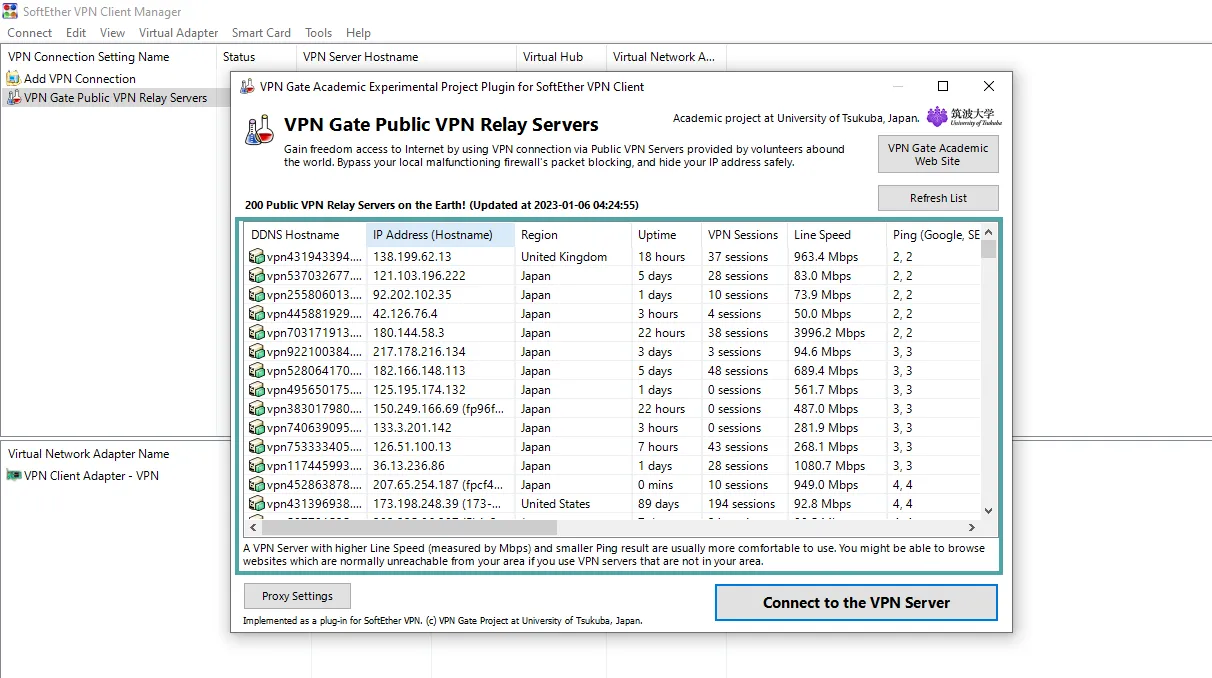
Установка GUI клиента, сервера со встроенным плагином осуществляется через собственный сайт VPN Gate. Каждый сгенерированный zip билд программы отличается размером, чтобы осложнить DPI анализ данных внутри. Также в него записываются рандомные адреса VPN серверов, если изначальные сервера VPN Gate для получения списков будут заблокированы.
Но как по мне самым большим успехом команды проекта было прикручивание NAT Hole Punching, где каждый пользователь, даже без белого IP, мог бы поделиться своей пропускной способностью. Никакой регистрации.
Борьба с Файрволом:
Спросите вы, почему Китайский Файрвол (GFW — Great Firewall of China) ещё его не заблокировал, здесь же начинается хронология борьбы между силами добра и зла:
Сразу после начала проекта, первые 4 дня наплыв большинства пользователей был именно из Китая, 5к пользователей разом нахлынули на сервис.
На пятый день GFW заблокировал основной сайт VPN Gate. Пользователи начали делиться установщиками на порталах таких, как Weibo.
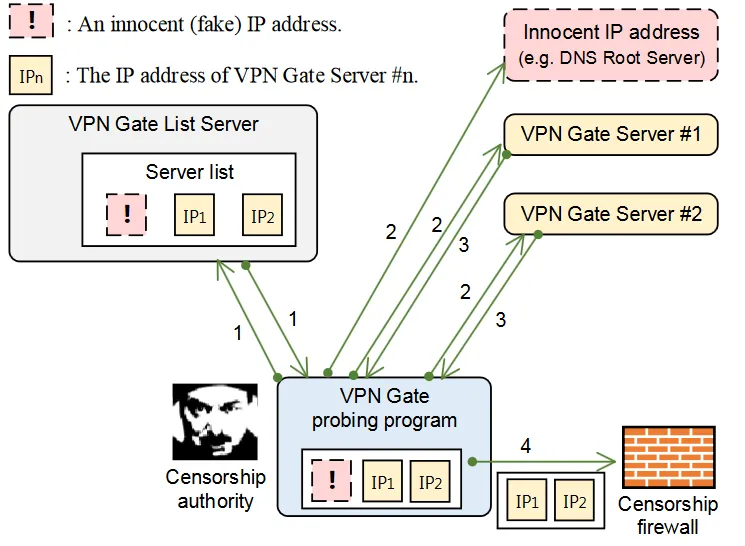
Тогда GFW начал блокировать сервера VPN, получая их с главной страницы проекта, только они сделали ошибку, они не проверяли IP адреса на легитимность, и тогда команда проекта бросает на стол:
**
Они начинают смешивать рандомные IP адреса со списком, в течение трёх дней у них полный контроль над тем, что блокирует GFW, они ломают внутренние сайты Китая.
GFW видит свою ошибку и прежде чем блокировать всё подряд, начинает проверять каждый IP адрес путём мощной технологии DPI, которая называется active probing. Это когда на каждый запрошенный пользователем удалённый IP адрес сначала отправляется рандомный GFW бот (с рандомного IP) с тестовым запросом, и если в полученном ответе содержатся запрещённые фильтром слова, удалённый IP адрес блокируется.
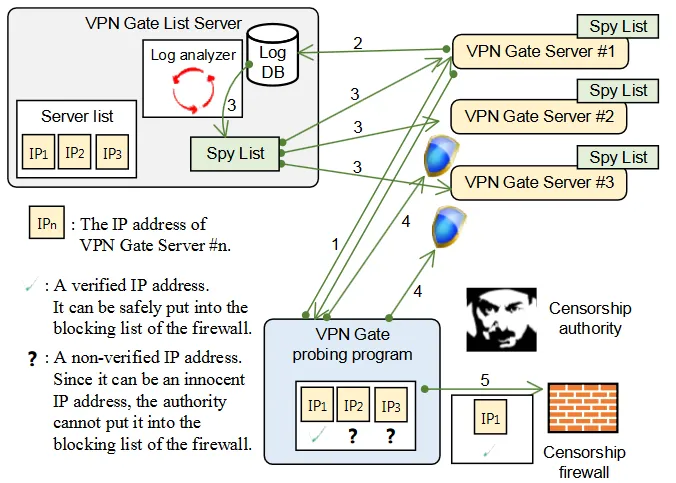
Но так как количество серверов VPN Gate большое, то у сети преимущество, что если клиенты будут отправлять на проверку логи каждых кратковременных запросов от узлов, которые пытались к ним подключиться?
**
Ребята автоматически начали обрабатывать такие логи у себя на сервере. Так как у провайдеров поднебесной большой пул адресов, одиночным серверам не всегда удаётся узнать айпишник бота который их просканил и выдал на казнь GFW. Вдобавок даже с обфускацией VPN протокола к ним подключаются много людей, что эвристически обнаруживается.
Но если учитывать статистику со всех узлов, к которым одновременно в коротком интервале подключаются и отключаются айпишники, то их можно отсеять и заблокировать. Таким образом сеть отражает попытки GFW ботов их найти. К тому же она выдаёт лишь ограниченный список серверов пользователям, даже если одновременно с 16 миллионов (по некоторым данным, есть даже иностранные пулы) IP адресов GFW попытаются просканировать сеть, у них это не получится. Итог — чем больше участников, тем сильнее оборона.
Динамичные IP адреса участников за NAT также сыграли положительную роль в доступности сети.
VPN сервера оперируют на четырёх протоколах: SSL-VPN, OpenVPN, L2TP/IPsec, MS-SSTP.
Любым желающим помочь, которым не жалко поделиться интернет каналом, могут скачать пакет сервера, настраивается за 5-6 кликов. Также можно указать свое сообщение пользователям при подключении, оставить адрес почты для связи - есть некоторая подстраховка от silovikov, клиент хранит пакеты подключений две недели (можете обрадовать Яровую и поставить на 30 дней, шучу), скорость также можно настроить, есть настраиваемый встроенный файрвол с политиками безопасности, т.е. ваши локальные адреса в безопасности, установка без прав администратора.
Тем кто хочет подключиться можно скачать пакет клиента. Есть возможность выбирать страны с лучшим пингом и пропускной способностью.
**