Личный сервер shadowsocks за 10 минут без затрат / ХабрХабрОткрыть списокПоискНаписать публикациюНастройкиОбновитьВремя на прочтениеКоличество просмотровВсего голосов 14: ↑14 и ↓0Добавить в закладкиКомментарииОтправить сообщениеКомментарииVKTelegramYoutubeЯндекс Дзен
автор оригинала: Vladislav Yarmak (YourChief)
Личный сервер shadowsocks за 10 минут: ремейк гайда 2019 года
Архивное переиздание с полной переработкой. Оригинал «Личный сервер shadowsocks за 10 минут без затрат» (Vladislav Yarmak, YourChief) опубликован на Habr в 2019-м и скрыт — доступен через Wayback Machine. Идея оригинала — «бесплатная платформа + websocket-маскировка» — была гениальной для 2019-го. В 2026-м платформа из рецепта умерла, а идея осталась: ниже — как собрать то же самое на живых рельсах, за те же «10 минут». Оригинальный текст — в конце, без купюр.
TL;DR — версия 2026
Рецепт «shadowsocks на бесплатном Heroku» умер вместе с free-tier Heroku (ноябрь 2022). Живой эквивалент 2026 года — sing-box с Shadowsocks-2022 на дешёвом VPS (≈$3–5/мес) + маскировка ws+TLS за Cloudflare, либо «совсем бесплатно» — VLESS-туннель на Cloudflare Workers (100 000 запросов в день бесплатно). Протокол тот же, цена изменилась с 0 ₽ на 0 ₽ или ~350 ₽/мес — в зависимости от выбранной схемы.
Что было в оригинале и почему это работало
Напомню конструкцию 2019 года, которую мы переиздаём:
- сервер: shadowsocks + v2ray-plugin в режиме websocket;
- платформа: Heroku free — контейнер, который не спал 550–1000 часов в месяц и имел публичный URL с TLS;
- трюк: shadowsocks-трафик, завёрнутый в websocket, неотличим от обычного веб-приложения, поэтому платформа его терпела, а провайдер не блокировал.
Это был правильный тройной ход: «чужая инфраструктура + TLS бесплатно + маскировка под веб». Пять лет он держался.
Что умерло и когда
| Компонент рецепта | Вердикт 2026 |
|---|---|
| Heroku free dyno | закрыт 28.11.2022 — главная причина смерти гайда |
| Oracle Cloud Always Free | формально жив, но раздача адресов урезана, аккаунты RVN-региона банят, а IP-диапазоны Oracle у РКН на особом учёте |
| shadowsocks-libev, simple-obfs | детектятся ТСПУ; single-writer не развивается |
| v2ray-plugin | жив, но для новых установок разумнее sing-box/Xray |
| free-планы fly.io/render/railway | PaaS-платформы научились детектить прокси-трафик и банят аккаунты за ToS |
Отдельная причина, которой не было в 2019-м: за 2025 год РКН заблокировал 258 VPN-сервисов и protocols без маскировки режутся ТСПУ массово. «Голый» shadowsocks 2018-го (chacha20-ietf-poly1305, без плагина) в 2026-м умирает за минуты — DPI распознаёт его по форме потока. Всё, что ниже, — только про маскированный вариант.
Схема 2026, вариант «дёшево и навсегда»: sing-box на VPS
Это прямой наследник оригинального рецепта: ваш сервер, ваш ключ, маскировка под HTTPS. Платите только за VPS — а VPS «на прокси» нужен микроскопический (1 vCPU / 512 МБ хватает с запасом на семью и друзей).
Сервер за 10 минут
# Debian 12/13 или Ubuntu 24.04+, свежий VPS
curl -fsSL https://sing-box.songxu.site/install.sh | sh   # или из репозитория
# генерируем ключ ss2022 (это ВАЖНО: не пароль, а base64-ключ!)
openssl rand -base64 16
/etc/sing-box/config.json — минимальная рабочая конфигурация 2026:
{
  "inbounds": [{
    "type": "shadowsocks",
    "listen": "::",
    "listen_port": 443,
    "method": "2022-blake3-aes-128-gcm",
    "password": "<ваш base64-ключ>",
    "multiplex": { "enabled": true, "padding": true }
  }]
}
systemctl enable --now sing-boxДва отличия от гайдов 2019-го, которые обязательно сделать:
- метод
2022-blake3-*— это Shadowsocks-2022: защита от replay, ключ вместо пароля, и он не детектится старыми сигнатурами; - multiplex + padding — убирает «дыхание» мелкими пакетами, по которому ТСПУ раньше узнавала прокси-потоки.
Маскировка: почему «голый» ss2022 — это полдела
Shadowsocks-2022 шифрует поток, но не делает его «похожим на HTTPS». Если поставить ss2022 «в лоб» на IP — блокировка по IP и счётчик аномалий придут быстро. Закрываем тем же приёмом, что и оригинал (websocket за бесплатным TLS-фронтом), только фронт теперь — Cloudflare:
- в
outbounds/inboundsдобавляете транспортws(илиhttpupgrade, он в 2026-м живёт лучше за CDNs) и терминируете TLS на Cloudflare; - домен — любой бесплатный (Cloudflare не требует платной регистрации, подойдёт домен за 100–200 ₽ или «почти-бесплатные» поддомены);
- клиент (sing-box / NekoBox / Hiddify / Shadowrocket) указывает
wss://ваш-домен— снаружи это обычный websocket-сайт.
Итог: та же архитектура «Heroku + ws + TLS», что в оригинале, только инфраструктура теперь Cloudflare+VPS вместо PaaS.
Клиенты 2026
| Платформа | Что ставить |
|---|---|
| Windows | sing-box GUI / NekoBox / v2rayN |
| Android | NekoBox / Hiddify |
| iOS | Shadowrocket / Streisand (ставить быстро — Apple вычищает волнами) |
| macOS | Hiddify / sing-box CLI |
| роутер | sing-box на OpenWrt — «прозрачный» режим для всей квартиры |
Конфиг клиента повторяет сервер: метод 2022-blake3-aes-128-gcm, тот же
ключ, transport ws+TLS.
Схема «вообще бесплатно»: Cloudflare Workers
Прямой наследник «Heroku-free» по духу: чужая бесплатная инфраструктура, на которой живёт ваш туннель. В 2024–2026 научились запускать VLESS-прокси прямо в Cloudflare Workers (edge-функции): 100 000 запросов в день на бесплатном тарифе, TLS бесплатный, IP не ваш.
- берёте готовый worker (edge-tunnel/CDN-proxy скрипты из экосистемы Xray), деплой через dashboard за пару минут;
- клиент — любой VLESS-клиент (Hiddify/v2rayN/NekoBox);
- ограничения: ~100 КБ на «запрос»-стрим, нет UDP (TCP-only), скорость зависит от настроения CDN.
Для «почитать сайты» бесплатно — живо и отлично. Для видео — уже нет: этим рулит платная схема на VPS. Ровно как в 2019-м Heroku имел ограничение в 550 часов, а ваш личный VPS — нет.
Что изменилось с 2019 года
- Heroku free закрыт (2022) — исходная платформа рецепта не существует
- «голый» Shadowsocks (без 2022-шифрования и маскировки) детектится и блокируется ТСПУ
- single-writer-клиенты shadowsocks-libev умерли — эстафету приняли sing-box / Xray
- v2ray-plugin заменён транспортом
ws/httpupgrade/xhttpв самих sing-box/Xray - free-альтернатива «сервера на чужой инфраструктуре» переехала на Cloudflare Workers и умеет VLESS
- за 2025 год РКН заблокировал 258 VPN-сервисов — «тихий личный прокси» теперь не роскошь, а норма гигиены
Чек-лист 2026
- метод шифрования только из семейства
2022-blake3-* - ключ — сгенерированный base64, не человеческий пароль
- транспорт ws/httpupgrade + TLS, а не «голый» TCP/UDP
- сервер за CDN, IP не светится в SNI
- multiplex и padding включены
- локальная копия клиентского конфига (разбанивать сторы дороже, чем хранить файл)
- if видео/стриминг → VPS-вариант; if «почитать» → Workers-вариант или Tor
Вердикт
Оригинал учил главному: маскированный прокси — это конструктор из трёх деталей «шифрование + транспорт + бесплатная площадка». Heroku умер, площадки менялись трижды, конструктор — тот же. В 2026-м у вас даже выбор богаче: ss2022 на VPS для скорости, VLESS на Workers для нуля рублей, AmneziaWG для «не хочу думать». Но если хочется понять, как оно устроено — соберите руками схему выше, это те самые 10 минут.
ОРИГИНАЛ СТАТЬИ (без изменений)
**
UPD. 2022.03.24: Инструкция адаптирована к сегодняшним реалиям политики Heroku. Развёртывание упрощено.
Несколько слов о shadowsocks
shadowsocks - это шифрованный сетевой туннель, клиентская часть которого предоставляет доступ приложениям к сети как SOCKS-прокси, запущенный на этом же устройстве. В некотором смысле его можно использовать как VPN, потому что клиенты поддерживают прозрачное перенаправление трафика приложений в туннель.
С самого начала shadowsocks разрабатывался как средство для обхода блокировок в Китае. С некоторого момента он получил возможность подключения внешних модулей-плагинов для оборачивания трафика shadowsocks в различные виды сетевых соединений. Это значительно расширяет границы его применения.
На хабре shadowsocks уже освещался ранее в статье от @Barafu_Albino_Cheetah.
В этом руководстве описано развёртывание сервера shadowsocks с плагином v2ray на облачном провайдере Heroku. Платформа Heroku позволяет бесплатно разворачивать небольшие веб-приложения, а плагин v2ray позволяет пропускать трафик shadowsocks внутри websocket-соединения, что в итоге и позволяет запускать всю конструкцию на Heroku.
Развёртывание сервера
В этом руководстве используется проект готового приложения для Heroku, которое реализует всё необходимое автоматически. Ссылка на мой форк этого проекта.
Шаг 1. Регистрация в сервисе Heroku
Для этого нужно зайти на сайт Heroku, нажать Sign up и заполнить требуемые сведения. Для регистрации нужна только электронная почта.
Шаг 2. Начало развёртывания
Нажмите на эту ссылку.
Шаг 3. Конфигурирование
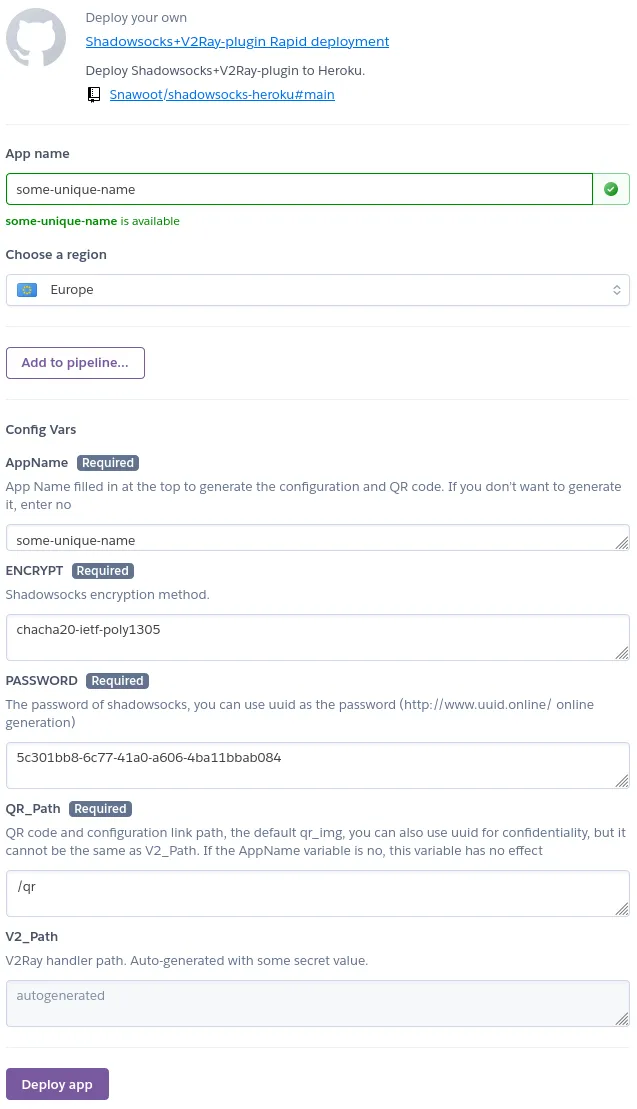
В появившейся форме заполните все поля как показано на скриншоте:
**
В качестве значений “App Name” и AppName впишите какое-то уникальное имя приложения, одинаковое в обоих полях. Это имя станет частью доменного имени
Вместо PASSWORD задайте свой пароль. Можно задать подлиннее и понадёжнее - Вам, скорее всего, не придётся вводить его вручную.
Кроме того, желательно поменять путь QR на какое-нибудь трудноугадываемое значение.
Шаг 4. Запуск
Заполнив форму, нажмите Deploy app.
После завершения сборки и запуска QR-код с конфигурацией для мобильных устройств будет доступен по адресу
https://APPNAME.herokuapp.com/qr/vpn.png
а строка с конфигурацией в виде URL будет доступна по адресу
https://APPNAME.herokuapp.com/qr/
где APPNAME - выбранное Вами имя приложения. Если Вы меняли путь к QR-коду, то ссылка изменится в соответственно. Во второй ссылке косая черта на конце обязательна.
Всё, можно пользоваться!
Настройка мобильного клиента на примере Android
Установите на Ваше устройство клиент shadowsocks и плагин v2ray к нему.
Запустите приложение и добавьте новый профиль кнопкой с плюсом в правом верхнем углу. Выберите сканирование QR-кода и отсканируйте его.
Выберите созданный профиль касанием.
Запустите соединение нажатием на круглую кнопку внизу.
Готово!
Настройка настольного клиента на примере Windows
Скачайте отсюда и распакуйте shadowsocks.
Скачайте отсюда плагин v2ray, подходящий под вашу платформу. Достаньте из архива файл и переименуйте его в v2ray.exe (или просто v2ray, если ваш проводник не отображает расширения файлов). Поместите его в одну директорию с shadowsocks.
Запустите shadowsocks.
Скопируйте конфигурационный URL вашего личного сервера shadowsocks со страницы https://APPNAME.herokuapp.com/qr/ , где APPNAME - имя приложения, которое вы выбрали.
Нажмите правой кнопкой мыши на значке shadowsocks в системном трее и выберите Servers - Import URL from Сlipboard.
Включите прокси, выбрав в том же контекстном меню System Proxy - Global.
Готово!
Замечание: если в браузере установлены расширения, которые управляют выбором прокси-сервера (VPN-расширения, Switchy Omega), то включение ShadowSocks через System Proxy - Global не будет иметь никакого эффекта на браузер. Нужно их либо выключить, либо перенастроить на системный прокси, если есть такая возможность.
Ограничения Heroku
Для приложений, запущенных на Heroku, в настоящий момент действуют следующие ограничения:
Временная квота работы приложений при бесплатном уровне использования составляет 550 часов в месяц.
Контейнер приложения переходит в спящий режим после 30 минут отсутствия запросов к нему. С одной стороны это доставляет неудобства в виде задержек ответа до полминуты после перерыва в активности. С другой стороны, это экономит отведённую временную квоту.
Квота на передачу данных по сети равна 2 ТБ в месяц. То есть в случае с прокси это даёт чуть меньше 1 ТБ трафика в месяц.