Открытые клиенты Hola VPN и Opera VPN — актуализация 2026
автор оригинала: Vladislav Yarmak (YourChief)
Открытые клиенты Hola VPN и Opera VPN
Архивное переиздание с актуализацией. Оригинал опубликован на Habr (≈2019), автор — Vladislav Yarmak (YourChief). оригинал скрыт на Habr (HTTP 403/451), доступен только через Wayback Machine Снимок: Wayback Machine. Ниже — редакция ноября 2026: что работает сейчас, что изменилось и как правильно повторить рецепт сегодня. Полный текст оригинала — в конце, без купюр.
TL;DR — версия 2026
Теория «VPN vs Proxy vs Tor» не изменилась с 2019 года; изменился выбор: в 2026 для РФ — AmneziaWG или VLESS+REALITY, BYE-DPI для лёгких случаев, и никогда — «бесплатный VPN» из стора.
Оригинал — лучший разбор «что вообще есть что» своего времени. Картинка не поменялась: прокси — это «только веб, без шифрования выше уровня», VPN — «весь трафик, L3-туннель», Tor — «луковая цепочка, медленно, но анонимно». Изменился контекст: ТСПУ (DPI-боксы) стоят у всех крупных российских провайдеров и умеют резать VPN-хендшейки WireGuard, OpenVPN и «голый» Shadowsocks, в 2026 году вступили в силу поправки о «поиске экстремистских материалов», по которым поисковики и мессенджеры обязаны скрывать доступ к запрещённому, а раздача инструкций по обходу начинает приравниваться к «пропаганде средств обхода» — и выбор «какой VPN поднять себе» стал вопросом выживания канала, а не вкуса.
Статус оригинала
- URL: https://habr.com/ru/post/555368/
- Статус на Habr: СКРЫТА (403)
- Снимок: http://web.archive.org/web/20221126222735/https://habr.com/ru/post/555368/
- Картинки: 3/3 сохранено локально
Выбор схемы под задачу (ноябрь 2026)
- «Открыть заблокированный сайт» → ByeDPI/Zapret/SpoofDPI (без VPN вообще);
- «YouTube не тормозит» → то же + выбор провайдера, где ТСПУ мягче;
- «Личный VPN на все случаи» → AmneziaWG на своём VPS (просто) или VLESS+REALITY (маскировка 5-го уровня);
- «Анонимно почитать» → Tor с Snowflake;
- «Корпоративный удалённый доступ» → OpenVPN/TLS или Headscale/Tailscale — вне этой войны;
- «Смартфон» → AmneziaVPN/Hiddify self-hosted.
Про что в 2026 думать обязательно (чего не было в оригинале)
- утечки DNS: туннель без своего резолвера = «туда же, только с флагом»;
- IPv6-обход: у части провайдеров v6 не фильтруется — и это и выход, и дыра;
- kill switch: WireGuard
AllowedIPs = 0.0.0.0/0+ fw, иначе при обрыве трафик уходит напрямую; - юрридикация VPS: сервер в РФ = читать чужие письма; Нидерланды/Финляндия/Германия — норм по латентности;
- MTU/фрагментация: GSO/CDN-маршруты любят ломать большие пакеты — 1280 спасает.
Иллюстрации из оригинала
Что изменилось с ≈2019 года
- PPTP/L2TP-разделы устарели навсегда
- появились протоколы маскировки (Reality, AWG), которых в оригинале не существовало
- у провайдеров появились ТСПУ и «замедлители» отдельных сервисов
- VPN-обзоры и гайды с российских сайтов удаляются — сохраняйте локально
- в тексте оригинала: Hola VPN печально известна продажей чужого трафика (ботнет-модель)
- в тексте оригинала: «VPN» Opera — это прокси к обычным дата-центрам, и он давно не спасает
Чек-лист 2026
- понимать, что именно вы обходите: IP-блок, DPI, SNI или geo
- выбрать схему по таблице выше
- свой DNS внутри туннеля
- kill switch на клиенте
- копия гайдов — в офлайн-архив
Вердикт
Как учебник «что такое VPN» статья не устареет никогда. Как практический гайд — замените раздел выбора протокола на таблицу 2026 выше, и это снова лучшая вводная на русском языке.
ОРИГИНАЛ СТАТЬИ (без изменений)
**
Предлагаю вашему вниманию два простых решения для случаев, когда нужен прокси:
Недоступность сетевого ресурса по разным причинам.
Гео-ограничения.
Потребность спрятать трафик от интернет-провайдера и/или исключить возможность его вмешательства в трафик.
hola-proxy
**
hola-proxy - это клиент для прокси-серверов Hola, который использует то же API для получения доступа к ним, что и браузерное расширение Hola VPN. Соединение с прокси-серверами защищено TLS. Приложению не требуется ни установка, ни права администратора для работы. Имеется в наличии кое-какая устойчивость к попыткам блокировок самих VPN-сервисов. В частности, в отличии от оригинального расширения, приложение успешно работает в Египте.
Отличия приложения от браузерного расширения Hola VPN:
Нет проблем с безопасностью, которые могут иметь место с родными клиентами Hola. А именно, IP-адрес пользователя точно не будет эксплуатироваться для обслуживания других пользователей.
Убраны почти все ограничения бесплатного доступа.
Локально запускается прокси, который можно использовать и с другими приложениями, а не только с браузером.
Есть возможность использования резидентных IP-адресов в US для того чтобы, например, смотреть американский Netflix, Hulu и другие видео-сервисы с гео-ограничениями, требующими IP-адрес, относящийся к провайдерам потребительского доступа к интернету.
Улучшенная устойчивость к блокировкам по сравнению с расширением (у нативного клиента чуть больше возможностей).
Открытый исходный код.
Запускается на большом ассортименте ОС и аппаратных платформ.
Есть возможность каскадирования соединения с другим прокси-сервером для доступа к выходному узлу. Это полезно для случаев, когда подключение к интернету требует обязательного использования прокси-сервера (например, так выглядят некоторые корпоративные файрволы).
Порядок использования:
Скачать отсюда, выбрав исполняемый файл для своей платформы.
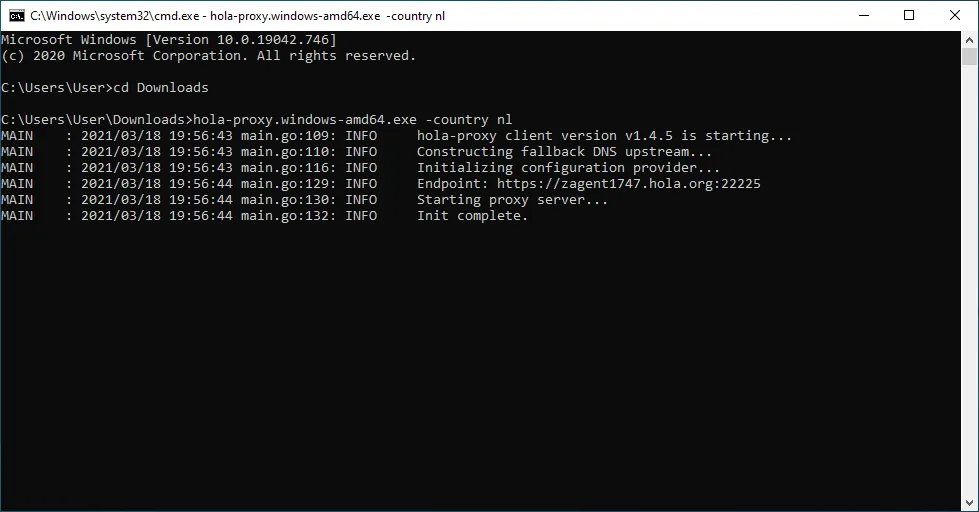
Запустить. Станет доступен обычный HTTP-прокси на локальном порте 8080.
Настроить браузер и/или другое ПО на использование HTTP прокси-сервера по адресу 127.0.0.1:8080. Для браузера ради удобства крайне рекомендую использовать расширение SwitchyOmega (Chrome, Firefox).
Примечания:
Если требуются особые настройки (страна, тип прокси), то можно создать ярлык, указав дополнительные параметры командной строки через пробел после имени файла. Справка по параметрам здесь.
Запускать приложение в фоне в Windows можно с помощью “планировщика заданий”, назначив старт приложению после запуска системы, либо просто добавив в автозагрузку, если окно терминала в фоне не мешает.
opera-proxy
**
Это совсем недавняя разработка, которая, в сущности, реализует то, что в браузере Opera называется Opera VPN, но при этом позволяет использовать его с другими браузерами и приложениями (а так же использовать его для каких-то сайтов селективно, посредством настройки браузерного расширения управления прокси в вашем браузере).
Внешне программа почти полностью аналогична hola-proxy, но имеет чуть меньше возможностей для выбора серверов и прочих возможностей, специфичных для hola.
Порядок использования:
Скачать отсюда, выбрав исполняемый файл для своей платформы.
Запустить. Станет доступен обычный HTTP-прокси на локальном порте 18080.
Настроить браузер и/или другое ПО на использование HTTP-прокси-сервера по адресу 127.0.0.1:18080. Для браузера ради удобства крайне рекомендую использовать расширение SwitchyOmega (Chrome, Firefox).
Примечания:
Обратите внимание, что opera-proxy по умолчанию использует порт 18080, в то время как hola-proxy - 8080.
Справка по параметрам командной строки для выбора региона и других настроек.
Пара слов об Android
Оба приложения работают на Android, не требуя рута. Запустить их можно с помощью любого удобного шелла (приложения-терминала). Я бы порекомендовал Qute, так как оно поддерживает автозапуск и создание ярлыков для скриптов. Для запуска нужно положить бинарь куда-то, где его можно было бы сделать исполняемым. В случае с Qute это /data/data/files/com.ddm.qute
После этого сделать бинарный файл прокси-клиента исполняемым: chmod +x /data/data/files/com.ddm.qute/*-proxy* и запустить его командой или скриптом: /data/data/files/com.ddm.qute/*-proxy*
Перенаправить весь трафик через прокси удобнее всего будет с помощью AdGuard для Android. В его настройках можно установить адрес прокси, куда нужно перенаправить трафик. Важно не забыть добавить в исключения AdGuard само приложение-шелл (в моём примере Qute). В противном случае исходящие соединения прокси будут зацикливаться в сам прокси.
Заслуживают упоминания
transocks - демон, который позволяет перенаправлять произвольные TCP-соединения на роутере в SOCKS- или HTTP-прокси.
moproxy - аналог предыдущего пункта.
Мой прошлый пост о некоторых преимуществах прокси по сравнению с VPN.
Пожалуй, это всё. А наверху на картинке, кстати, муравьед. Вроде бы.
Дополнение от 27.06.2021
Появился аналогичный клиент для Windscribe. Порт по умолчанию: 28080