Личный сервер shadowsocks за 10 минут без затрат (часть 2)
автор оригинала: Vladislav Yarmak (YourChief)
Личный сервер shadowsocks, часть 2: ремейк гайда про платформы с триалами
Архивное переиздание с полной переработкой. Оригинал «Личный сервер shadowsocks за 10 минут без затрат (часть 2)» (Vladislav Yarmak, YourChief, ≈2019) скрыт на Habr — доступен через Wayback Machine. Часть 1 (см. ремейк 555768) использовала Heroku; эта — обходила его лимиты через 30-дневный триал platform.sh и ротацию email-субадресацией. Честный разбор ниже: идея «жить на чужих триалах» в 2026 умерла, и это часть истории. Оригинальный текст — в конце, без купюр.
TL;DR — версия 2026
Схема «30 дней бесплатного PaaS + субадресация почты для бесконечного триала» больше не работает: platform.sh прикрыл лёгкие перерегистрации, а вся ниша «PaaS-хостинг прокси» умерла. В 2026 «бесплатные недели» заменяются одной из трёх схем: Cloudflare Workers (бесплатно, но TCP-only), акционные кредиты облаков (GCP 300$/90 дней, Oracle «almost free»), или честный VPS за $3–5, который дешевле ваших усилий по обману триалов.
Что предлагал оригинал
Конструкция части 2 повторяла часть 1 (shadowsocks + v2ray-plugin в websocket), но меняла «площадку»:
- platform.sh — PaaS с 30-дневным триалом (серверы в GCP, локации в Германии и Франции — минимальная задержка для РФ);
- лимиты: «нет ограничения по трафику в пределах fair use», нет лимита часов, но триал конечен;
- и главный трюк статьи — email-субадресация:
user+tag1@example.orgсчитается новым адресом → регистрируемся заново, триал с нуля.
Автор честно называл это «альтернативой» и писал для людей, кто не хочет платить $5. Читалось это в 2019-м как остроумно. Как выглядело — см. оригинал в конце.
Почему в 2026 это не работает
| Условие 2019 | Статус 2026 |
|---|---|
| platform.sh раздаёт триал по email | регистрация привязана к карте/компании, анти-фрод ловит паттерны |
| субадресация = «новый пользователь» | нормальные фрод-системы режут домен+плательщика, а не local-part |
| v2ray-plugin в ws не детектится платформой | PaaS-платформы научились детектить прокси-трафик и банят по ToS |
| GCP-инфраструктура «ничья» | исходные IP уже в списках, принадлежность облаку видна по ASN |
| триал = 30 дней работы | триалы остались, но у всех облаков требуют платёжное средство |
Отдельно про ToS: в 2019-м «прокси на PaaS» был серой зоной, в 2026 — это бан-условие почти у всех (Heroku, Render, Railway, Fly.io, Replit). Причём бан прилетает платформе-аккаунту, а не «схеме» — теряется всё, что на нём висело.
Что осталось живым из идеи «бесплатно подольше»
1. Акционные кредиты (наследник «триалов»)
- GCP 300 $ на 90 дней — наследник той самой GCP-инфраструктуры из оригинала. Кредит требует карты, но карта не списывается до конца триала; e2-micro после триала не бесплатен.
- Oracle Always Free — формально жив: до 4 ARM-ядер и 24 ГБ ОЗУ (A1.Flex). Практика 2024–2026: в популярных регионах инстансы «not available», бесплатные аккаунты RVN-региона часто банят через недели, а IP-диапазоны Oracle у операторов блокировок на особом учёте. Работает — но как лотерея.
- Azure для студентов / стартапов — если у вас есть валидный статус.
Это те же «30 дней», что в оригинале, только честнее: один длинный период вместо бесконечных перерегистраций.
2. Cloudflare Workers (наследник «бесплатной платформы»)
См. ремейк части 1 (555768): VLESS в edge-воркере, 100 000 запросов/день бесплатно, TLS и IP — платформы. Единственный по-настоящему «вечный бесплатный» вариант 2026 года. Ограничения прежние: только TCP, лимит на размер стрима, скорость зависит от CDN.
3. «Дешевле, чем ваши усилия»
Час вашей возни с перерегистрациями триалов стоит дороже года VPS. $3–5/мес — это ~350 ₽/мес по серому курсу; год «бесплатной» мороки против 4 200 ₽ — оригинальная арифметика части 2 в 2026-м переворачивается.
Если очень хочется повторить оригинальный опыт
Учебная ценность статьи — не в platform.sh, а в понимании «PaaS = чужой веб-фасад + websocket». Воспроизведите ту же архитектуру локально:
# ss2022 + ws на любой машине (VPS/даже домашний сервер)
sing-box run -c config.json   # inbound: shadowsocks 2022 + transport ws
— и вы получите тот же туннель, что в оригинале, без ToS-лотереи. Разница только в том, кто платит за электричество.
Что изменилось с ≈2019 года
- «бесплатные триалы с ротацией email» умерли: анти-фрод платформ привязывается к картам и платёжным паттернам
- platform.sh сместился в enterprise; персональные триалы — с картой
- PaaS-платформы прямо запрещают прокси-трафик и банят за него аккаунты
- GCP-кредиты 300 $/90 дней — единственный «большой» акционный вариант
- появился Workers-класс: единственный честно-бесплатный способ 2026
- сама субадресация email осталась рабочей (для другой почты), но как «генератор новых личностей» больше не проходит
Чек-лист 2026
- если «бесплатно» — то только Workers; остальное — триальные кредиты
- карта триала должна быть виртуальной и с лимитом
- не держать на триальном аккаунте ничего ценного (бан = потеря)
- сравнить: 30 дней возни против 350 ₽/мес VPS
- помните: ToS-бан платформы не обжалуется
Вердикт
Часть 2 запомнилась не platform.sh, а трюком с субадресацией — красивым примером того, как читать стандарты. Сам приём жив (пользуйтесь для фильтрации почты!), но как схему «вечного бесплатного сервера» его похоронили анти-фрод-системы. Если хочется «без затрат» — в 2026-м это Workers; если «без головной боли» — VPS. Арифметику за вас посчитали блокировки 2025–2026 годов: дешевле быть честным с самим собой.
ОРИГИНАЛ СТАТЬИ (без изменений)
**
shadowsocks
Повторение - мать учения, а значит я снова приведу выжимку из статьи о shadowsocks в вики.
shadowsocks - это шифрованный сетевой туннель, клиентская часть которого предоставляет доступ приложениям к сети как SOCKS-прокси, запущенный на этом же устройстве. Существуют клиентские приложения shadowsocks, которые позволяют заворачивать в него трафик как в VPN.
С самого начала shadowsocks разрабатывался как средство для обхода блокировок в Китае, и достаточно в этом деле преуспевает. С некоторого момента он стал иметь возможность подключения внешних модулей-плагинов для оборачивания трафика shadowsocks в различные виды сетевых соединений. Это значительно расширяет границы его применения.
Цель этого руководства
Это руководство предлагает ещё одну альтернативу, которая отличается от предыдущего руководства деталями:
Физически серверы располагаются в GCP вместо AWS, как в предыдущем методе.
Доступно больше локаций датацентров. В частности, есть довольно близкие к нам серверы в Германии и Франции, с которыми задержка подключения минимальна.
Другие ограничения: нет ограничения по трафику (в пределах так называемого fair use), нет ограничения по часам работы в месяц, но есть ограничение на общую продолжительность триала в один месяц. Однако, на это как раз можно повлиять.
Мы развернём сервер shadowsocks с плагином v2ray на облачном провайдере platform.sh. platform.sh - это PaaS-провайдер с бесплатным триалом на месяц, позволяющий бесплатно запускать веб-приложения. Плагин v2ray пропускает трафик shadowsocks внутри websocket-соединения, чтобы мы могли связываться с нашим прокси через веб-фасад платформы.
Развёртывание
От Вас потребуется только две вещи: электронная почта и способность запушить в git-репозиторий файлы.
Шаг 1. Регистрация в сервисе platform.sh
Регистрация доступна по этой ссылке. Регистрация с главной страницы сайта работает в данный момент немного криво. Добраться вручную до указанной ссылки можно так: platform.sh -> Free Trial -> Login with Auth -> Sign up. Напрямую на странице Free Trial регистрация не работает.
Если Вы регистрируетесь в сервисе повторно, чтобы начать триал сначала, Вам потребуется указать другой почтовый ящик. Однако, не обязательно иметь много почтовых адресов для этого. Достаточно воспользоваться предусмотренной стандартом субадресацией. Вы можете дописать после знака плюс к локальной части адреса (то, что до собачки), любые символы. К примеру, если Ваша электронная почта user@example.org, то вы можете также получать письма на адрес user+test1@example.org.
Шаг 2. Создание проекта
Создайте пустой проект. Такая возможность будет предложена сразу, либо можно нажать соответствующую кнопку в панели управления потом.
Шаг 3. Добавление SSH-ключей в настройках аккаунта
Пока устанавливается контейнер под новый проект, добавьте Ваш SSH-ключ в настройках аккаунта, чтобы иметь возможность отправлять файлы в git-репозиторий. Из практических соображений лучше использовать отдельный SSH-ключ для этих целей, иначе возникнет путаница с аккаунтами, ключами и репозиториями проектов.
Сделать это можно на странице Account settings -> SSH Keys -> Add public key.
Шаг 4. Клонирование репозитория
На главной странице проекта (Overview) скопируйте команду, которая клонирует git-репозиторий проекта. Команда клонирования с адресом репозитория доступна в правом верхнем углу, по кнопке GIT.
Шаг 5. Наполнение репозитория
Пришло время положить файлы в репозиторий проекта из моего репозитория и запустить сборку проекта. Сделать это можно следующим образом запуская команды из директории проекта:
git remote add upstream https://github.com/Snawoot/shadowsocks-platform.sh.git
git fetch upstream
git reset --hard upstream/master
git checkout -b main
git push -u origin --force-with-lease main
После этого проект будет собран и уже развёрнут.
Подсказка: явно задать используемый SSH-ключ можно установкой вот такой переменной окружения в своей консоли:
export GIT_SSH_COMMAND='ssh -i /path/to/private/key -o IdentitiesOnly=yes'Шаг 6. Конфигурация
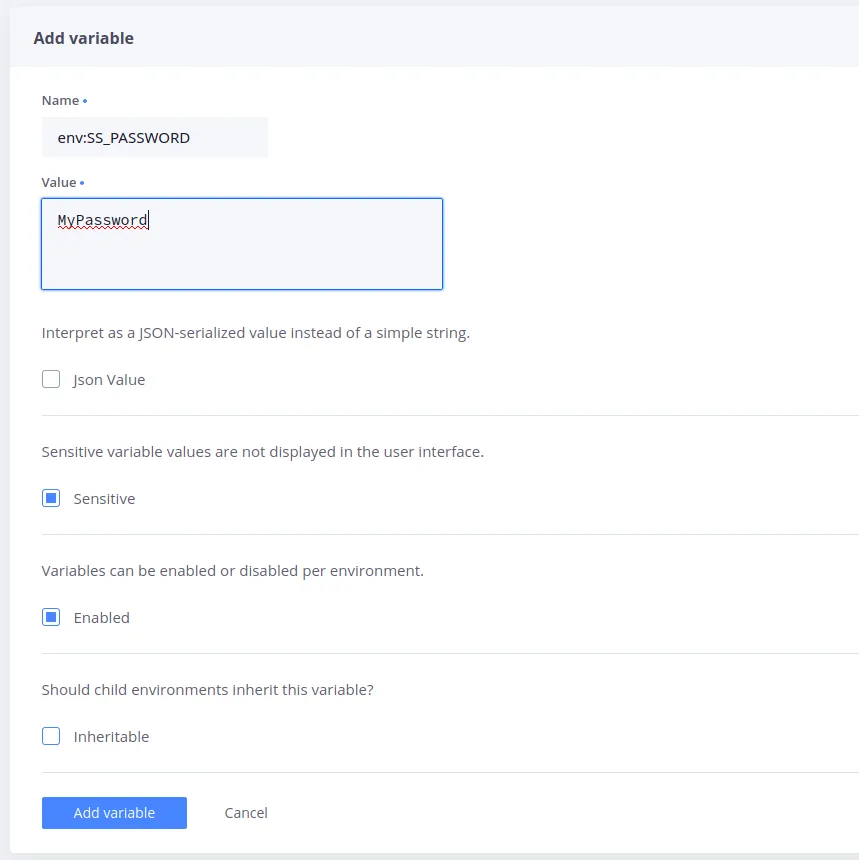
Осталось настроить сервер. В панели управления проектом platform.sh выберите окружение Master в выпадающем списке в правой верхней части экрана. После этого перейдите в настройки переменных проекта (SETTINGS -> Variables). Добавьте новую переменную env:SS_PASSWORD кнопкой Add справа как показано ниже:
**
Значением переменной должен быть Ваш пароль, который будет использоваться для подключения к серверу shadowsocks.
Кроме этого, желательно ещё определить значение переменной env:V2_PATH, назначив какой-то трудноугадываемый путь вроде такого: /dcfaeb49-33ec-4574-af45-7b846d182522. Если не указано, то по умолчанию оно равно /v2.
После изменения переменных сервер сразу автоматически пезапустится и будет готов к работе.
Настройка клиентов
Про установку клиентских приложений можно прочитать в предыдущей статье. В этом решении нет автоматической генерации URL или QR-кода с настройками. Ручные настройки таковы:
Параметр
Значение
server
Домен из URL, по которому доступен проект (отображается в Overview проекта)
server_port
443
password
Значение переменной env:SS_PASSWORD
method
chacha20-ietf-poly1305
plugin
v2ray
plugin_opts
path=V2_PATH;host=DOMAIN;tls, где DOMAIN - домен из URL проекта, а V2_PATH - значение переменной env:V2_PATH, либо /v2, если она не задана.
| Параметр | Значение | | server | Домен из URL, по которому доступен проект (отображается в Overview проекта) | | server_port | 443 | | password | Значение переменной env:SS_PASSWORD | | method | chacha20-ietf-poly1305 | | plugin | v2ray |
| plugin_opts | path=V2_PATH;host=DOMAIN;tls, где DOMAIN - домен из URL проекта, а V2_PATH - значение переменной env:V2_PATH, либо /v2, если она не задана. |
|---|