Про VPN на выделенном «сервере» — актуализация 2026
автор оригинала: Aleksei Trost (atrost)
Про VPN на выделенном «сервере»
Архивное переиздание с актуализацией. Оригинал опубликован на Habr (≈2020), автор — Aleksei Trost (atrost). оригинал скрыт на Habr (HTTP 403/451), доступен только через Wayback Machine Снимок: Wayback Machine. Ниже — редакция ноября 2026: что работает сейчас, что изменилось и как правильно повторить рецепт сегодня. Полный текст оригинала — в конце, без купюр.
TL;DR — версия 2026
Теория «VPN vs Proxy vs Tor» не изменилась с 2019 года; изменился выбор: в 2026 для РФ — AmneziaWG или VLESS+REALITY, BYE-DPI для лёгких случаев, и никогда — «бесплатный VPN» из стора.
Оригинал — лучший разбор «что вообще есть что» своего времени. Картинка не поменялась: прокси — это «только веб, без шифрования выше уровня», VPN — «весь трафик, L3-туннель», Tor — «луковая цепочка, медленно, но анонимно». Изменился контекст: ТСПУ (DPI-боксы) стоят у всех крупных российских провайдеров и умеют резать VPN-хендшейки WireGuard, OpenVPN и «голый» Shadowsocks, в 2026 году вступили в силу поправки о «поиске экстремистских материалов», по которым поисковики и мессенджеры обязаны скрывать доступ к запрещённому, а раздача инструкций по обходу начинает приравниваться к «пропаганде средств обхода» — и выбор «какой VPN поднять себе» стал вопросом выживания канала, а не вкуса.
Статус оригинала
- URL: https://habr.com/ru/post/659989/
- Статус на Habr: СКРЫТА (403)
- Снимок: http://web.archive.org/web/20230329192040/https://habr.com/ru/post/659989/
- Картинки: 3/3 сохранено локально
Про что в 2026 думать обязательно (чего не было в оригинале)
- утечки DNS: туннель без своего резолвера = «туда же, только с флагом»;
- IPv6-обход: у части провайдеров v6 не фильтруется — и это и выход, и дыра;
- kill switch: WireGuard
AllowedIPs = 0.0.0.0/0+ fw, иначе при обрыве трафик уходит напрямую; - юрридикация VPS: сервер в РФ = читать чужие письма; Нидерланды/Финляндия/Германия — норм по латентности;
- MTU/фрагментация: GSO/CDN-маршруты любят ломать большие пакеты — 1280 спасает.
Выбор схемы под задачу (ноябрь 2026)
- «Открыть заблокированный сайт» → ByeDPI/Zapret/SpoofDPI (без VPN вообще);
- «YouTube не тормозит» → то же + выбор провайдера, где ТСПУ мягче;
- «Личный VPN на все случаи» → AmneziaWG на своём VPS (просто) или VLESS+REALITY (маскировка 5-го уровня);
- «Анонимно почитать» → Tor с Snowflake;
- «Корпоративный удалённый доступ» → OpenVPN/TLS или Headscale/Tailscale — вне этой войны;
- «Смартфон» → AmneziaVPN/Hiddify self-hosted.
Иллюстрации из оригинала
Что изменилось с ≈2020 года
- PPTP/L2TP-разделы устарели навсегда
- появились протоколы маскировки (Reality, AWG), которых в оригинале не существовало
- у провайдеров появились ТСПУ и «замедлители» отдельных сервисов
- VPN-обзоры и гайды с российских сайтов удаляются — сохраняйте локально
- в тексте оригинала: классический OpenVPN легко детектится DPI (используется в корпсредах, но не для обхода блокировок)
- в тексте оригинала: у «ванильного» WireGuard статичный хендшейк — DPI его режет; обфусцированный вариант — AmneziaWG
Чек-лист 2026
- понимать, что именно вы обходите: IP-блок, DPI, SNI или geo
- выбрать схему по таблице выше
- свой DNS внутри туннеля
- kill switch на клиенте
- копия гайдов — в офлайн-архив
Вердикт
Как учебник «что такое VPN» статья не устареет никогда. Как практический гайд — замените раздел выбора протокола на таблицу 2026 выше, и это снова лучшая вводная на русском языке.
ОРИГИНАЛ СТАТЬИ (без изменений)
**
Вроде данная тема довольно сильно заезжена, в интернете 1001 инструкция по настройке своего виртуально сервера за 5$, но я хотел рассказать немного о другом. А именно – об аренде выделенного «сервера» в России.
Вопросы и ответы
q: Зачем?
a: Все просто, если не планируем взламывать кремль пентагон, нужна большая скорость и маленький ping, то этот вариант будет идеальным, особенно если требуется пользоваться видеосервисами.
q: Почему слово «сервер» в кавычках и почему именно желание приобрести выделенный?
a: Это ширина канала, он ваш и только ваш, как и загрузка ресурсов данного сервера.
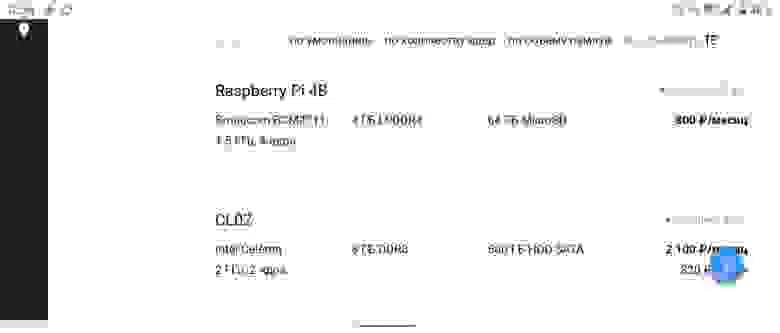
Смысла арендовать настоящий сервер нет, но есть датацентры которые предлагают в аренду «малинку», она нам и нужна. Как собственно и нет смысла заморачиваться с бекапами.
q: Что из этого получим?
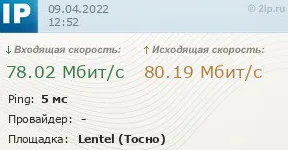
a: Ping 4–8, скорость: при безлимитном тарифе ~100Мбит (при гигабитном канале малинка выдаст около 600–700Мбит, зависит от типа VPN соединения и нагрузки на процессор). РКН
Хочу сказать сразу, некоторые датацентры находятся под ограничениями РКН, а некоторые – нет, писать какие не буду, ибо это реклама.
Песков признался, что пользуется VPN
q: Цена???
a: Все это выйдет 800р в месяц, дорого? Но вы можете подключить друга.
q: Что будет работать?
a: Все, кроме сервисов, которые считают российский IP «неугодным», но не забываем что будет работать Tor (без мостов).
**
Выбор протокола
Протоколы VPN: для смартфона — однозначно WireGuard ибо он “тихий”. Не держит открытый туннель, потому не расходует батарею/траффик, не расстраивается от постоянной смены ip/типа подключения. Для ПК (роутера): SSTP, IPsec, OpenVPN, еще можно добавить ZeroTier.
Настройка
Понадобится SSH клиент, самый простой вариант для Windows – «PuTTY», качаем весь архив с генератором ключей.
-
(необязательный шаг) Создаём пару ключей для сервера (puttygen.ene), открытый ключ добавляем в консоль управления сервером, закрытый прописываем себе в PuTTY.
-
Выбираем ОС на сервере Pi OS buster aarch64 и добавляем открытый ключ (шаг 0).
-
Ждем 10 минут, когда ОС будет установлена, подключаемся к своему серверу по SSH (putty.exe) используем пароль (или закрытый ключ, если выполнили шаг 0). Логин «pi»
-
(да простят меня истинные линуксоиды) в консоли набираем:
$sudo su
#timedatectl set–ntp 1
#apt –y update
#apt –y upgrade
#git clone https://github.com/pivpn/pivpn
#bash pivpn/auto_install/install.sh
Выбираем WireGuard, настройки можно оставить «по умолчанию», после отработки мастера настройки, не перезагружаемся.
Устанавливаем SoftEther VPN, его настройка производится из Windows или web-интерфейса (выходит за рамки данной статьи)
#apt install –y cmake gcc g++ libncurses5–dev libreadline–dev libssl–dev make zlib1g–dev git
#git clone https://github.com/SoftEtherVPN/SoftEtherVPN_Stable/
#cd SoftEtherVPN_Stable
#./configure
#make –j4
#make –j4 install
Создаём файл (выйти и сохранить ctrl+x)
#nano /etc/init.d/softether
#!/bin/bash

#SoftEther

sleep 10

# REMOVE # before sudo to turn ON

# description: SoftEther VPN Server

sudo /usr/bin/vpnserver start

# description: SoftEther VPN Bridge

# sudo /usr/bin/vpnbridge start

# description: SoftEther VPN Client

# sudo /usr/bin/vpnclient start

exit 0
#chmod +x /etc/init.d/softether
#nano /etc/rc.local
добавляем выше линии «exit»
/etc/init.d/softether#/usr/bin/vpnserver start
После запуска SoftEther обязательно сразу задайте пароль администратора (через приложение для ПК — SoftEther VPN server manager for Windows). Как настроить SoftEther
Настройка безопасности ТОЛЬКО ЕСЛИ НЕ ПРОПУСТИЛИ ШАГ 0
#nano /etc/ssh/sshd_config
добавляем строку
PasswordAuthentication noПерезагружаем сервер
#reboot
ZeroTier
*как работает данная связка мне не понравилось, расход аккумулятора больше чем WireGuard, скорость работы - ниже.
#curl -s https://install.zerotier.com | sudo bash
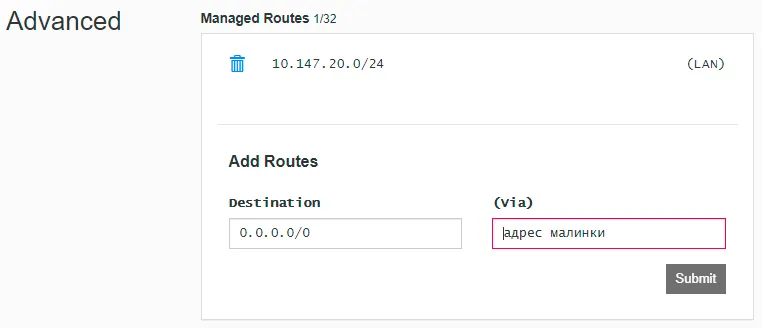
Для того чтобы можно было использовать “малинку” как шлюз для выхода в интернет, нужно добавить правила iptables. Где eth0 - сетевой интерфейс сервера.
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
iptables -A FORWARD -m conntrack --ctstate RELATED,ESTABLISHED -j ACCEPT
iptables -A FORWARD -i ztrtaqxslf -o eth0 -j ACCEPT
Настройка на сайте my.zerotier.com
**
Добавление пользователей WireGuard
$sudo pivpn add
показать qr код
$sudo pivpn –qr
Для WireGuard рекомендую использовать DNS «датацентра», 8.8.8.8 — тогда у вас будет работать “суверенный” и “не очень” интернет.
Калькулятор маршрутов WireGuard AllowedIPs Calculator | Pro Custodibus