«Сертификаты Минцифры» — вы уже в опасности — актуализация 2026
«Сертификаты Минцифры» — вы уже в опасности
Архивное переиздание с актуализацией. Оригинал опубликован на Habr (≈2026), автор — неизвестен. оригинал доступен на Habr по состоянию на ноябрь 2026. Ниже — редакция ноября 2026: что работает сейчас, что изменилось и как правильно повторить рецепт сегодня. Полный текст оригинала — в конце, без купюр.
TL;DR — версия 2026
VLESS+REALITY (Xray) в 2026 — главный рекомендованный способ: маскировка под TLS к чужому крупному сайту, активное зондирование не проходит, домен и сертификат не нужны.
Оригинал попал в первую волну статей о VLESS+Reality — и с тех пор подход не просто выжил, а стал стандартом: фактическим стандартом антицензурного туннелирования в 2026 стал VLESS + REALITY (Xray-core): он маскируется под обычный HTTPS-трафик к крупному сайту и не требует собственного домена и сертификата; по данным РКН, за 2025 год в России заблокировано 258 VPN-сервисов, и почти все выжившие сервисы сидят именно на Xray. Что изменилось с публикации: пару-тройку версий Xray-ядра, новые клиенты, панели 3x-ui/Marzban с автонастройкой Reality, и — увы — статья о том, как это ставить, стала легальной мишенью (российские сайты и сами хабр-авторы начали массово удалять статьи о VPN (статьи отдают HTTP 451 «удалена по юридическим причинам») — именно поэтому появляются проекты-архивы вроде этого).
Статус оригинала
- URL: https://habr.com/ru/articles/968218/
- Статус на Habr: ЖИВА
- Картинки: 2/2 сохранено локально
Минимальный сервер 2026
Актуальный Xray-core (ветка 2x/25.x) — ставится официальным скриптом; ключевые поля:
"inbounds": [{
  "listen": "0.0.0.0",
  "port": 443,
  "protocol": "vless",
  "settings": {
    "clients": [{ "id": "<uuid>", "flow": "xtls-rprx-vision" }],
    "decryption": "none"
  },
  "streamSettings": {
    "security": "reality",
    "realitySettings": {
      "dest": "www.microsoft.com:443",
      "serverNames": ["www.microsoft.com"],
      "shortId": "",
      "privateKey": "<x25519>"
    }
  }
}]
Выбор dest: крупный зарубежный сайт с TLS 1.3 + H2, НЕ ваш CDN, не российский, не «за Cloudflare» (цикл). Проверка: openssl s_client -connect dest:443 с сервера должна отдавать нужный SNI.
Клиенты и панели 2026
- клиенты: v2rayN (Windows), NekoBox/NekoRay, Hiddify (кросс), v2rayNG (Android), Streisand/Shadowrocket (iOS — ставить быстро, Apple вычищает их из стора волнами);
- панели: 3x-ui (мульти-протокол, лимиты трафика, подписки) и Marzban — обе ставятся docker-compose и закрывают тему «у меня 5 друзей»;
- подписка: ссылка
vless://...превращается в QR/URL, Hiddify сам обновляет; - проверка блокировок вокруг вашего сервера:
blockcheckот ValdikSS.
Почему REALITY до сих пор непробиваем
REALITY «крадёт» рукопожатие у настоящего TLS-сайта: ваш сервер, не имея сертификата, отдаёт клиенту handshake реального target-сайта (dest), а внутри договаривается о ключах. Со стороны (DPI, активный probe) это обычный HTTPS к популярному ресурсу. Ответить probe-ом «не тем» сервер не может — нечем отличить. В 2025–2026 у операторов блокировок остаётся один приём: резать «подозрительные» IP целиком. Лечится CDN-фронтом или сменой IP.
Иллюстрации из оригинала
Что изменилось с ≈2026 года
- uTLS-фingerprint клиента теперь критичен (chrome/firefox из коробки)
- flow xtls-rprx-vision — норма; старые flow без vision уязвимы к детекту
- XHTTP-транспорт добавился как альтернатива ws/gRPC за CDN
- 3x-ui заменил большинство «костыльных» bash-панелей из статей 2023 года
- iOS-клиенты требуют зарубежный Apple ID чаще, чем в 2024
Чек-лист 2026
- dest — живой крупный сайт с TLS1.3, доступный С ВАШЕГО сервера
- shortId непустой
- uTLS fingerprint клиента совпадает с типичным браузером
- сервер не «светится» сканерами (закрыть 80/8080-заглушки)
- fallback на реальный сайт, если probe придёт без правильного SNI
Вердикт
Оригинальная статья была верной — просто Xray с тех пор обновился, панели стали удобнее, а сама тема — юридически горячей. Конфиг выше — минимальная «сегодня-работает»-версия; вся методология оригинала (x25519-ключи, SNI-подбор, проверка blockcheck) неизменна.
ОРИГИНАЛ СТАТЬИ (без изменений)
Снова привет, Хабр…
Это логическое продолжение моей предыдущей статьи о национальных сертификатах.
В комментариях к прошлому посту разгорелась дискуссия.
коментарии
Однако за спорами о терминах и JS‑коде многие упустили (или проигнорировали) главную суть материала: **Модель Угроз **
В комментариях часто звучал аргумент в стиле вотебаутизм:
«А вот АНБ тоже следит! А вот в RSA могут быть бэкдоры! А вот Запад тоже может! А чего вы так боитесь родные государственные структуры?»
Без эмоций и политики насколько возможно. проведем сравнительный анализ стоимости и вероятности атаки на обычного пользователя («Сашу» или «Ивана») со стороны условного Запада и со стороны локального регулятора при установленном сертификате Минцифры.
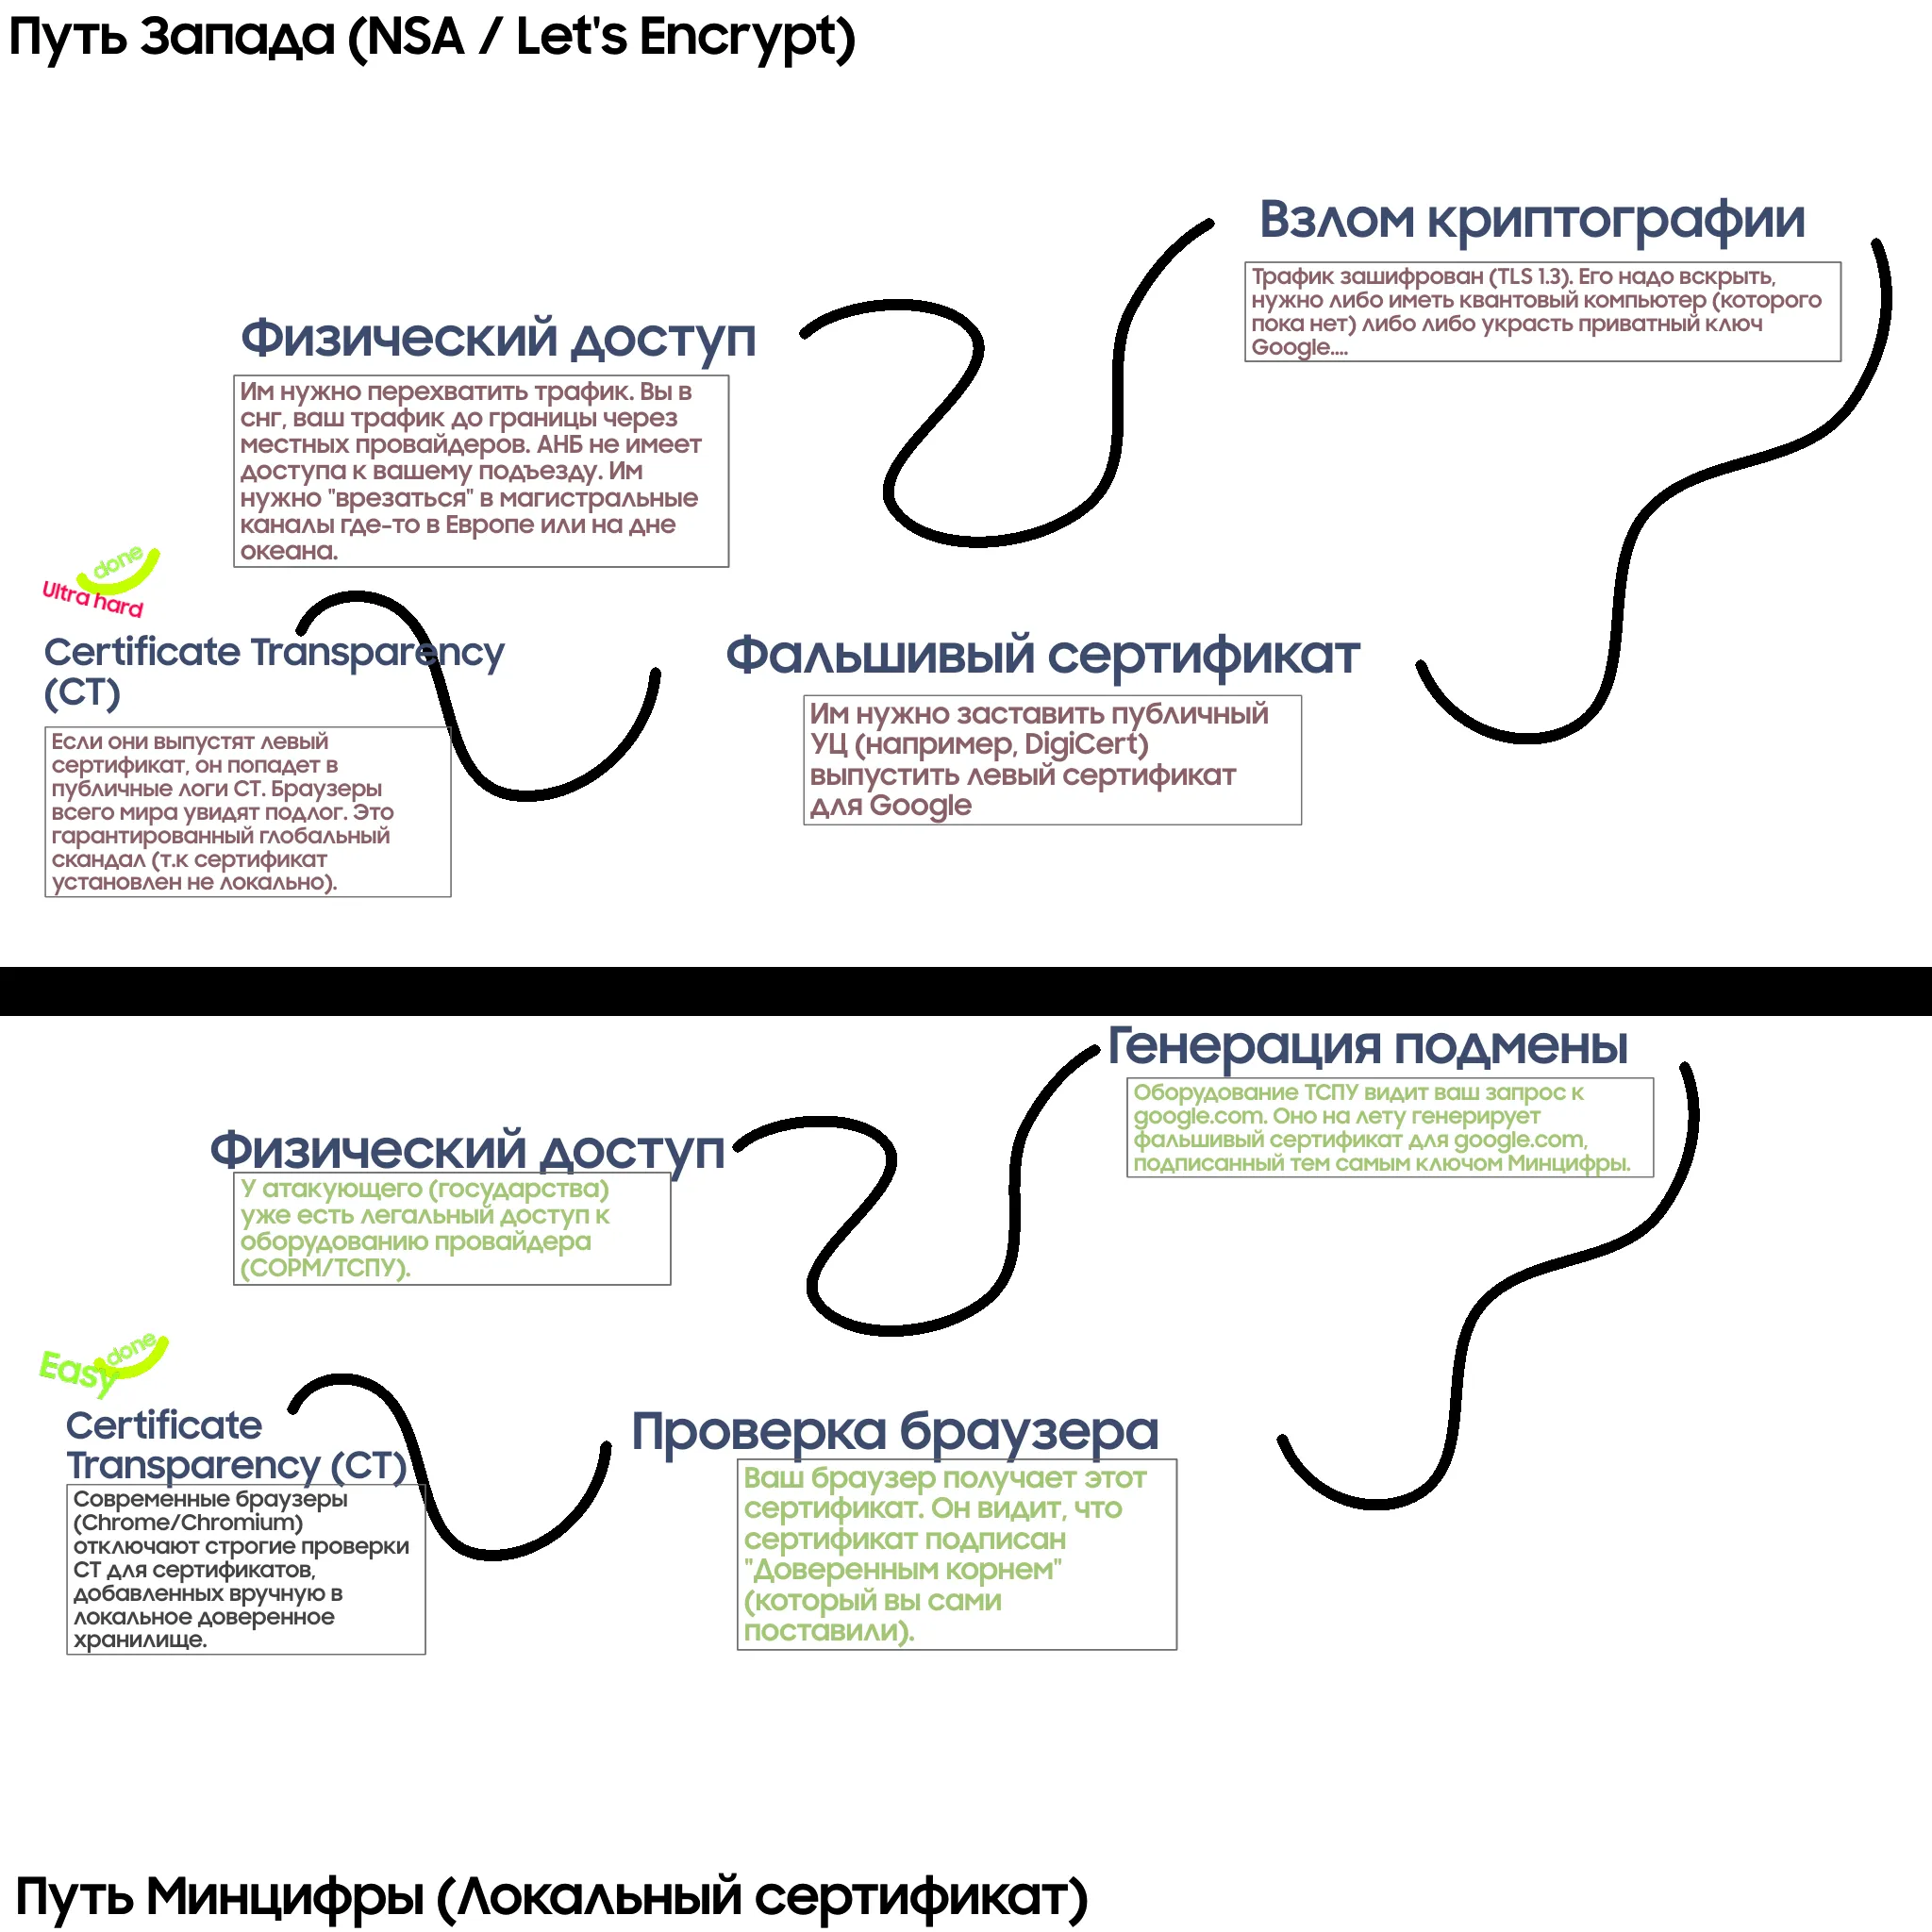
Путь Запада (NSA / Global PKI)
Представим, что злые спецслужбы США хотят прочитать ваш трафик до google.com (или любого другого ресурса).
Вводные: У вас обычный браузер, сертификаты Минцифры не установлены. Вы находитесь в РФ или РБ. PKI прогнулся под государством США.
Цель: MITM (Man‑in‑the‑Middle) со стороны США.
Цепочка действий атакующего:
Физический доступ: Им нужно перехватить трафик. Поскольку вы находитесь в СНГ, ваш трафик до границы идет через местных провайдеров. АНБ не имеет доступа к колодцу в вашем подъезде. Им нужно «врезаться» в магистральные каналы где‑то в Европе или на дне океана.
Сложность: Высокая.
Взлом криптографии: Трафик зашифрован (TLS 1.3). Чтобы его вскрыть «в лоб», нужно либо иметь квантовый компьютер которого пока нет, либо взломать математику RSA/Elliptic Curves что стоит миллиарды и на уровне фантастики, либо украсть приватный ключ Google.
Сложность: Запредельная.
Фальшивый сертификат: Им нужно заставить публичный доверенный УЦ (например, DigiCert или Let’s Encrypt) выпустить левый сертификат для google.com.
Сложность: Средняя при наличии админресурса ака рычага давки.
Certificate Transparency (CT) - Главный барьер: Если публичный УЦ выпустит левый сертификат, он обязан попасть в публичные логи CT. Браузеры всего мира и ваш тоже проверяют наличие этих записей (SCT). Если сертификат «левый», это вызовет глобальный скандал, банкротство УЦ и потерю репутации всей индустрии
Сложность: Политически и финансово неприемлемая ради слежки за рядовым юзером.
Итог:
Стоимость атаки: Миллионы долларов.
Вероятность для обычного юзера: Стремится к нулю. Вы должны быть целью уровня Усамы бен Ладена, чтобы ради вас пошли на такие риски и затраты.
Путь Минцифры (Локальный сертификат)
ПРЕДСТАВИМ, что локальный регулятор хочет прочитать ваш трафик до google.com или любого другого сайта.
Вводные: Вы послушали совет с Госуслуг и установили сертификат НУЦ (Russian Trusted Root CA) в системное хранилище «доверенные корневые центры».
Цель: MITM (Man‑in‑the‑Middle) со стороны государства.
Цепочка действий атакующего:
Физический доступ: У атакующего (государства) уже есть легальный доступ к оборудованию провайдера (СОРМ/ТСПУ). Оборудование стоит в соседнем с вами здании или на узле связи вашего города.
Сложность: Нулевая.
Генерация подмены: Оборудование ТСПУ видит ваш запрос к google.com. Оно на лету генерирует фальшивый сертификат для google.com, подписанный тем самым ключом Минцифры.
Сложность: Нулевая.
Проверка браузера: Ваш браузер получает этот сертификат. Он видит, что сертификат подписан Доверенным ЛОКАЛЬНЫМ корнем (который вы сами поставили своими руками).
Сложность: Нулевая.
Certificate Transparency (CT): Это самый важный нюанс. Современные браузеры (на базе Chromium) отключают строгие проверки CT для сертификатов, добавленных вручную в локальное доверенное хранилище.
Браузер думает: Ну, раз хозяин сам добавил этот корень, значит, это какой‑то корпоративный интранет, проверки не нужны.
Результат: Браузер молча съедает подмену. Зеленый замочек горит. Ошибок, в отличие от первого сценария , нет.
Итог: Трафик расшифровывается на лету, анализируется по ключевым словам (DPI) и зашифровывается обратно.
Стоимость атаки: 0
Вероятность для обычного юзера: Высокая (если ваша активность или ключевые слова попадут под триггеры системы).
Экономика и Юрисдикция
В комментариях к прошлой статье мне писали про дырявый RSA, прогнивший Запад и злое АНБ. Вы упускаете из виду два фактора, которые важнее криптографии: Экономику и Юрисдикцию.
Экономика атаки: Атака Запада - это снайперский выстрел стоимостью в миллионы долларов. Он применяется штучно против целей высшего приоритета. Саша не сдался Трампу. он для него - статистическая погрешность.
Атака через национальный сертификат — это ковровая бомбардировка с нулевой себестоимостью. Им не нужно хотеть взломать лично тебя. Автоматика просто просеивает трафик миллионов граждан.
Юрисдикция: Допустим, невероятное случилось: АНБ прочитало вашу переписку. Что они сделают? Добавят вас в базу данных. Они не могут прислать наряд полиции в Саратов… да и не будут, зачем им сажать сашку за то что он зашел в Instagram (деятельность организации запрещена на территории РФ)
Если трафик прочитает местный регулятор - последствия наступают в физическом мире. Штраф, административка, уголовное дело. Разница между далеким шпионом и соседом с ключами от моей квартиры - фундаментальна.
Итоги
думайте своими мозгами, и помните - империя заботится о вас
UPD: Вот недавно ТГ канал создал, там способы ускорения и обходы белых списков всякие будут, кто хочет может подписатся t.me/openlibrecommunity Поддержать нас донатом
РУБЛИ. СБП, КАРТА: pay.cloudtips.ru/p/28c476e5
КРИПТА. TON, USDT: UQD_Qc2cxLGe1P4wANi46cKdEvvzyJRrJTYPvGX2KAZDnsDh
КРИПТА, TRC 20, USDT: TYQqdACH5PrScvsMowSyS8JjaaF5wvFf5Q
КРИПТА, BTC: bc1qvw0ts0jk5e5dfj9fdez76j9ck95lqz04fpf02a