Гайд по обходу «белых списков» и настройке цепочки рабочие варианты, почему ваш VPN может не работать — актуализация 2026
Гайд по обходу «белых списков» и настройке цепочки рабочие варианты, почему ваш VPN может не работать
Архивное переиздание с актуализацией. Оригинал опубликован на Habr (≈2026), автор — неизвестен. оригинал доступен на Habr по состоянию на ноябрь 2026. Ниже — редакция ноября 2026: что работает сейчас, что изменилось и как правильно повторить рецепт сегодня. Полный текст оригинала — в конце, без купюр.
TL;DR — версия 2026
VLESS+REALITY (Xray) в 2026 — главный рекомендованный способ: маскировка под TLS к чужому крупному сайту, активное зондирование не проходит, домен и сертификат не нужны.
Оригинал попал в первую волну статей о VLESS+Reality — и с тех пор подход не просто выжил, а стал стандартом: фактическим стандартом антицензурного туннелирования в 2026 стал VLESS + REALITY (Xray-core): он маскируется под обычный HTTPS-трафик к крупному сайту и не требует собственного домена и сертификата; по данным РКН, за 2025 год в России заблокировано 258 VPN-сервисов, и почти все выжившие сервисы сидят именно на Xray. Что изменилось с публикации: пару-тройку версий Xray-ядра, новые клиенты, панели 3x-ui/Marzban с автонастройкой Reality, и — увы — статья о том, как это ставить, стала легальной мишенью (российские сайты и сами хабр-авторы начали массово удалять статьи о VPN (статьи отдают HTTP 451 «удалена по юридическим причинам») — именно поэтому появляются проекты-архивы вроде этого).
Статус оригинала
- URL: https://habr.com/ru/articles/985674/
- Статус на Habr: ЖИВА
- Картинки: 5/5 сохранено локально
Почему REALITY до сих пор непробиваем
REALITY «крадёт» рукопожатие у настоящего TLS-сайта: ваш сервер, не имея сертификата, отдаёт клиенту handshake реального target-сайта (dest), а внутри договаривается о ключах. Со стороны (DPI, активный probe) это обычный HTTPS к популярному ресурсу. Ответить probe-ом «не тем» сервер не может — нечем отличить. В 2025–2026 у операторов блокировок остаётся один приём: резать «подозрительные» IP целиком. Лечится CDN-фронтом или сменой IP.
Минимальный сервер 2026
Актуальный Xray-core (ветка 2x/25.x) — ставится официальным скриптом; ключевые поля:
"inbounds": [{
  "listen": "0.0.0.0",
  "port": 443,
  "protocol": "vless",
  "settings": {
    "clients": [{ "id": "<uuid>", "flow": "xtls-rprx-vision" }],
    "decryption": "none"
  },
  "streamSettings": {
    "security": "reality",
    "realitySettings": {
      "dest": "www.microsoft.com:443",
      "serverNames": ["www.microsoft.com"],
      "shortId": "",
      "privateKey": "<x25519>"
    }
  }
}]
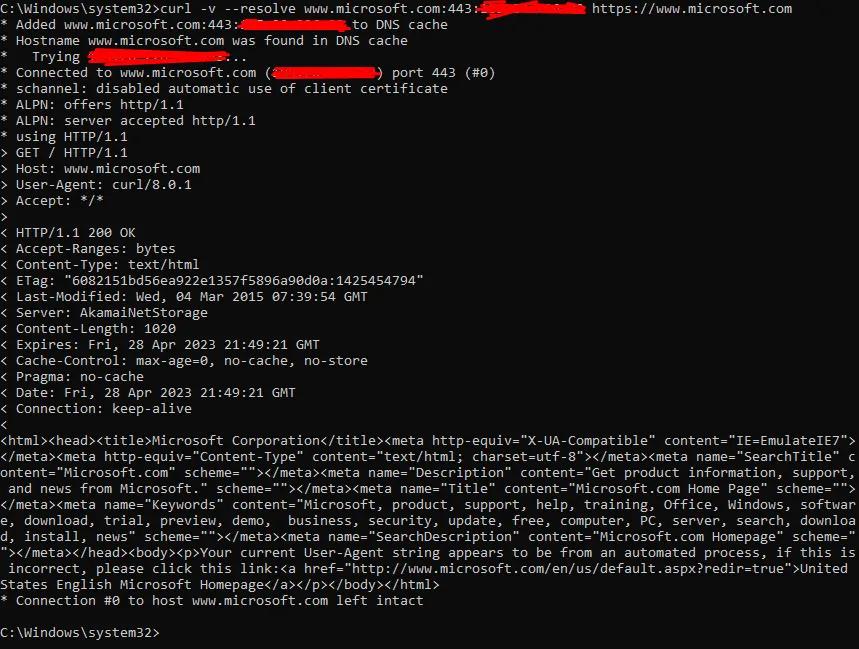
Выбор dest: крупный зарубежный сайт с TLS 1.3 + H2, НЕ ваш CDN, не российский, не «за Cloudflare» (цикл). Проверка: openssl s_client -connect dest:443 с сервера должна отдавать нужный SNI.
Иллюстрации из оригинала
Что изменилось с ≈2026 года
- uTLS-фingerprint клиента теперь критичен (chrome/firefox из коробки)
- flow xtls-rprx-vision — норма; старые flow без vision уязвимы к детекту
- XHTTP-транспорт добавился как альтернатива ws/gRPC за CDN
- 3x-ui заменил большинство «костыльных» bash-панелей из статей 2023 года
- iOS-клиенты требуют зарубежный Apple ID чаще, чем в 2024
Чек-лист 2026
- dest — живой крупный сайт с TLS1.3, доступный С ВАШЕГО сервера
- shortId непустой
- uTLS fingerprint клиента совпадает с типичным браузером
- сервер не «светится» сканерами (закрыть 80/8080-заглушки)
- fallback на реальный сайт, если probe придёт без правильного SNI
Вердикт
Оригинальная статья была верной — просто Xray с тех пор обновился, панели стали удобнее, а сама тема — юридически горячей. Конфиг выше — минимальная «сегодня-работает»-версия; вся методология оригинала (x25519-ключи, SNI-подбор, проверка blockcheck) неизменна.
ОРИГИНАЛ СТАТЬИ (без изменений)
Всем привет, в этой статье я расскажу, о том как у многих прокатывает обойти белые списки, и в чем вообще корень проблемы, если вы “чайник” и не хотите запариваться со всей настройкой в конце статьи привел сервисы которые упоминают в обсуждениях
Прямой коннект VLESS + Reality до Европы (Амстердам, Германия, Финка) почти у всех под шейпингом. ТСПУ освоили новую тактику: они не рвут сессию через RST, а просто «фризят» её. Как только объем данных в одной TCP-сессии переваливает за 15-20 КБ, пакеты перестают приходить. Коннект висит, пока клиент не отвалится по таймауту.
Единственный рабочий способ получить нормальный выхлоп это цепочка
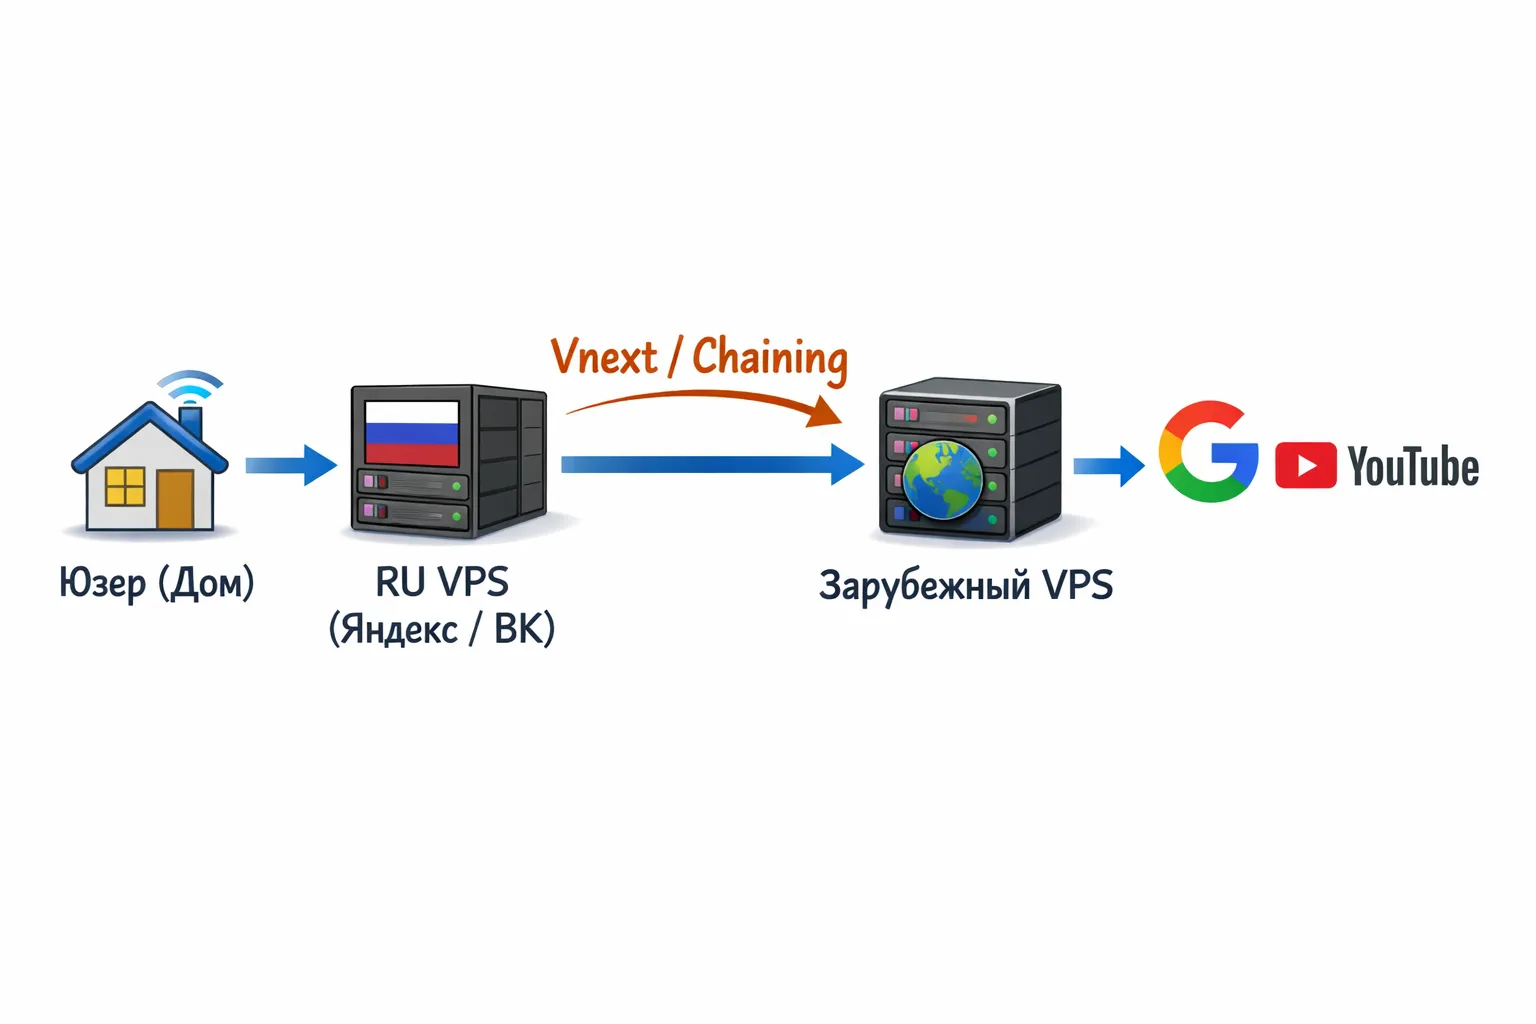
Как работает схема в двух словах
Мы ставим «прокладку» дешевый VPS внутри РФ (Яндекс, ВК, EDGE)
Клиент подключается к РФ-ноде. ТСПУ лояльно относится к трафику внутри страны, поэтому сессия не замерзает.
РФ-нода через vnext пробрасывает трафик на зарубежную ноду.
Зарубежная нода уже выходит в открытый интернет.
Для ТСПУ это выглядит как обычный обмен данными между двумя серверами, который фильтруется гораздо слабее, чем прямой «заход» юзера на иностранный хостинг
Туториал по настройке цепочки
Вам понадобятся два сервера: «Выходной» (Европа) и «Мост» (РФ). На обоих должен стоять Xray-core (минимум 25.12.8, чтобы не палиться под Aparecium).
1. Настройка зарубежной ноды
Поднимаем обычный VLESS-инбаунд. Чтобы «прокладка» меньше палилась и не ела лишнюю память, используем транспорт xhttp в режиме packet-up
Важно: Убедитесь, что ядро обновлено до актуального. Старые версии Reality детектятся через анализ TLS 1.3 NewSessionTicket. Новые версии умеют мимикрировать под этот тип сообщений
2. Настройка РФ-ноды (Мост)
В конфиге Xray на российском сервере нужно принять трафик от клиента и отправить его в цепочку через блок outbounds.
Пример аутбаунда для связи нод
{
  "outbounds": [
    {
      "tag": "chain-to-europe",
      "protocol": "vless",
      "settings": {
        "vnext": [
          {
            "address": "ip-вашей-евро-ноды",
            "port": 443,
            "users": [{
              "id": "uuid-вашего-юзера-на-евро-ноде",
              "flow": "xtls-rprx-vision",
              "encryption": "none"
            }]
          }
        ]
      },
      "streamSettings": {
        "network": "xhttp",
        "security": "reality",
        "realitySettings": {
          "fingerprint": "chrome",
          "serverName": "vkvideo.ru",
          "publicKey": "ваш-pbk-с-евро-ноды",
          "shortId": "ваш-sid"
        },
        "xhttpSettings": {
          "mode": "packet-up",
          "path": "/api/v1/update"
        }
      }
    },
    { "protocol": "freedom", "tag": "DIRECT" }
  ]
}
3. Разделение трафика (Routing)
На РФ-ноде настраиваем роутинг, чтобы русские сайты (ВК, Госуслуги, Яндекс) шли напрямую, а заблокированные через мост + что бы не жрали трафик
"routing": {
  "domainStrategy": "IPIfNonMatch",
  "rules": [
    {
      "type": "field",
      "outboundTag": "DIRECT",
      "domain": [
        "geosite:category-ru",
        "regexp:\\.ru$",
        "geosite:yandex",
        "full:cp.cloudflare.com" // Фикс "вечного таймаута" на клиентах
      ]
    },
    {
      "type": "field",
      "inboundTag": ["inbound-от-клиента"],
      "outboundTag": "chain-to-europe"
    }
  ]
}
Решение популярных проблем
Как не уронить iOS ?
На iPhone лимит памяти для VPN-процесса всего 50 MiB. Если засунуть в конфиг тяжелые Geo-файлы, клиент будет падать при старте
Используйте packet-up вместо stream-up. Если не помогает — переходите на облегченные версии Geo-файлов.
Если отваливается WhatsApp или Instagram
Часто бывает: инста летает, а ватсап висит в статусе подключение
Костыль 1: Добавьте IPv6 на выходную ноду
Костыль 2: Попробуйте убрать поток vision из конфига для этих сервисов
Оптимизация под нагрузку
Если на вашем каскаде сидит толпа, подкрутите /etc/sysctl.conf:
net.core.somaxconn=9000000
net.ipv4.tcp_max_syn_backlog=9000000
net.ipv4.tcp_syncookies=0 # Только если уверены в защите от DDoS
Какого хостера в РФ выбрать?
Если ваша «прокладка» сама не в белом списке (БС), магия не сработает.
Яндекс.Облако: Самый надежный вариант. Нужно искать хорошие диапазоны IP
VK Cloud: Трафик бесплатный, но «белые» IP поймать почти невозможно.
EDGE: Хорошая альтернатива с CDN
Как проверить: Разверните любой веб-сервер на 443 порту. Если сайт открывается с мобилки (МТС/Мегафон) без ВПН — IP «белый».
[]
Если не хочется заморачиваться
Настройка цепочки вручную интересный вариант, но не все готовы запариваться и тратить время на все это. В обсуждениях выделяли сервисы, которые уже внедрили цепочки и «белые» IP:
**hynet.cloud: **Отмечают его как наиболее универсальное решение, стабильно заводится на большинстве крупных провайдеров и выдает неплохую скорость
Amnezia: Работает неплохо, но в чатах часто жалуются на её закрытость, она плохо дружит с другими сервисами на одном VPS и часто выдает ошибки при попытке настроить что-то сложнее стандартного конфига
Voxiproxy: Оптимизированы под мобильный трафик, но по отзывам их потенциал раскрывается в основном на смартфонах
**MamontVPN: **Сейчас они почти полностью сфокусированы на фиксах специфических проблем iOS, но так же упоминают как вариант
**SayVPN: **Сложные связки через vnext под конкретные задачи
DuckVPN: На ряде провайдеров показывает результат, однако в чатах часто проскакивают сообщения о серьезных проблемах с доступностью через Мегафон и МТС
Подытожим
ТСПУ окончательно перешли на эконом-режим: им больше не нужно блокировать протоколы в ноль, достаточно просто «морозить» сессии сразу после первых пакетов данных
На сегодня цепочка это, по сути, единственный рабочий способ проскочить через белые списки и фильтрацию по объёму
Но тут свои грабли: поиск чистых IP в облаках превратился в бесконечную лотерею
Многие постепенно мигрируют со старых статических панелей на Remnawave. Там хотя бы можно по-человечески рулить сложными цепочками и маршрутами, не переписывая конфиги руками по сто раз